



Дыры в stalkerware для Android позволяют слить данные объектов слежки

Дыры в stalkerware для Android позволяют слить данные объектов слежки

Дыры в stalkerware для Android позволяют слить данные объектов слежки

Оказывается сталкерский софт (stalkerware) для Android опасен не только с точки зрения целенаправленной слежки за жертвами, но и наличием уязвимостей, которые могут раскрыть ваши данные целой группе третьих лиц. При этом дыры угрожают не только объекту слежки, но и самому оператору.

Новое исследование специалистов антивирусной компании ESET продемонстрировало ряд уязвимостей в Android-версиях так называемых сталкерских программ. Если вы ещё не в курсе, эти приложения разработаны для слежки за объектом.

Разработчики stalkerware обычно позиционируют свой софт как мониторинг активности детей, но все прекрасно понимают, что сталкерские программы часто используются в других целях — не совсем этичных.

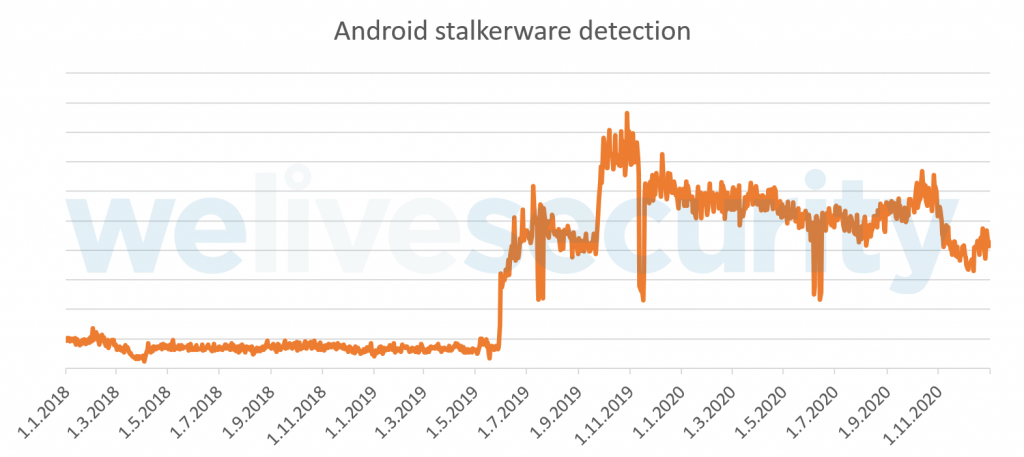
Эти приложения позволяют собирать данные о геолокации пользователя мобильного устройства, читать переписки, просматривать историю браузера и фотографии объекта. За последние несколько лет сталкерский софт стал очень популярным.


Эксперты ESET проанализировали 86 Android-приложений, попадающих в категорию stalkerware, и обнаружили в общей сложности более 150 уязвимостей в 58 программах. Эти бреши раскрывают персональные данные пользователя мобильного устройства.

Причём стоит учитывать, что оператор stalkerware — тот, кто следит за своей жертвой — может даже не заметить, что некое третье лицо эксплуатирует уязвимость в софте. Таким образом, за пользователем могут следить сразу несколько сторон, одна из которых способна незаметно слить все персональные данные.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru