



Пользователи iPhone вновь жалуются на календарный спам

Пользователи iPhone вновь жалуются на календарный спам

Пользователи iPhone вновь жалуются на календарный спам

Исследователи из Malwarebytes наблюдают новую волну мошеннического спама в приложениях «Календарь», который особенно досаждает владельцам iPhone. Навязанная подписка на сторонний сервис наполняет программу фейковыми событиями порнографического характера либо алертами о мифических заражениях, от которых предлагается избавиться с помощью платной программы из App Store.

Похожая атака спамеров на iCloud-календарь Apple была зафиксирована в 2016 году. На тот момент на сервисе были приняты защитные меры, которые исправно работали до сих пор. На сей раз злоумышленники изменили тактику — стали через вредоносную рекламу, взломанные сайты WordPress и манипуляции с поисковой выдачей заманивать пользователей на мошеннические страницы со ссылкой для оформления подписки.

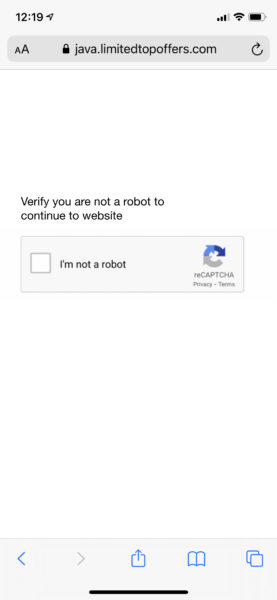
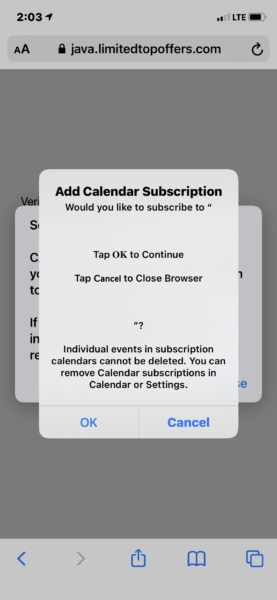
Один из таких шаблонов использует форму CAPTCHA; если потенциальная жертва попытается подтвердить, что она — не робот, в браузере всплывет подсказка, предлагающая добавить подписку в приложение «Календарь».


Обычно в таких случаях сообщение содержит имя календаря, но мошенники оставили это поле пустым в надежде, что пользователь не обратит на это внимания.

Если принять их предложение, на устройстве начнут появляться назойливые предупреждения, провоцирующие жертву открыть ссылку. В настоящее время такие попытки перехода выдают ошибку 404 («данные не найдены»); эксперты полагают, что все эти ссылки привязаны к приложениям в интернет-магазине Apple.

Если отклонить предложение мошенников, в браузере вновь откроется страница с фальшивым тестом CAPTCHA. Повторное его прохождение вызовет то же окно, навязывающее подписку. Активация любой кнопки в этом сообщении повлечет перенаправление на мошенническую страницу, утверждающую, что iPhone заражен или подвергся хакерской атаке.

Здесь также приведена ссылка на «спасительное» приложение в App Store — поддельный клиент VPN или защитную программу. Все эти инструменты, по словам Malwarebytes, существуют в магазине Apple более четырех лет и имеют высокий текущий рейтинг, однако общее количество оценок при этом невелико.

Не исключено, что все они фальшивые, и мошенники их возобновляют после сброса. Такие приложения распространяются по краткосрочной подписке, которая, как правило, стоит дорого — около 9 или 10 долларов в неделю.

Новая мошенническая схема нацелена в основном на пользователей iOS, однако аналогичные попытки замусорить календарь замечены и на платформах — macOS, Windows. Потенциальной жертве могут также предложить фальшивое расширение для браузера (в таких случаях злоумышленники обычно отдают предпочтение Google Chrome).

Поскольку все тревожные алерты мошенников — тривиальный провокационный спам, от него можно избавиться, удалив навязанную безымянную подписку в приложении-календаре. Эксперты также советуют при появлении подозрений не нажимать кнопку «OK», а просто уйти со страницы, закрыв вкладку. Если это сделать не удается, попробуйте нажать «Cancel»; если и это не получится, перезагрузите iPhone.

Подпишитесь на новости

Российская снаружи, импортная внутри: электронику проверят повторно

Производителям электроники станет сложнее однажды показать комиссии российские компоненты, получить место в государственном реестре, а затем заменить начинку дешёвыми иностранными аналогами. Власти начали проводить повторные проверки непосредственно на предприятиях.

О новой схеме контроля рассказал первый вице-премьер Денис Мантуров на форуме «Микроэлектроника — 2026», сообщает «Интерфакс».

По его словам, некоторые компании представляют для первоначальной оценки изделие, соответствующее требованиям локализации, но после включения в реестр меняют часть компонентов. В итоге оборудование остаётся российским на бумаге, а внутри постепенно переезжает за границу.

Теперь Минпромторг вместе с Росстандартом будет проверять продукцию повторно, уже на производственных площадках. Если компанию снова поймают на подмене компонентов, её предлагают исключать из реестра российской промышленной продукции на несколько лет. Правительство намерено поддержать эту инициативу.

Ответственность собираются распределить и на покупателей. Государственные и корпоративные заказчики, работающие по законам № 44-ФЗ и № 223-ФЗ, должны будут проверять, соответствует ли поставленное оборудование заявленному уровню локализации. При необходимости к экспертизе смогут привлекать Минпромторг, РСПП и профильных специалистов.

Одновременно власти переходят к балльной оценке происхождения продукции. Чем больше операций и компонентов локализовано в России, тем выше показатель изделия. Для телекоммуникационного оборудования такая система уже действует, а с января 2027 года её планируют распространить на интегральные микросхемы.

Российская наклейка, таким образом, перестаёт быть пожизненной индульгенцией. Теперь придётся доказывать происхождение электроники не только перед входом в реестр, но и после — когда коробка уже открыта.

RSS: Новости на портале Anti-Malware.ru