



Клиентов европейских банков атакует новый Android-троян — TeaBot

Клиентов европейских банков атакует новый Android-троян — TeaBot

Клиентов европейских банков атакует новый Android-троян — TeaBot

С начала года в странах Западной Европы наблюдается рост активности Android-зловреда, отслеживаемого под именами TeaBot и Anatsa. Новый банковский троян умеет воровать учетные данные, перехватывать СМС, а также использовать спецвозможности Android (Accessibility Services) для обеспечения полного контроля над зараженным устройством.

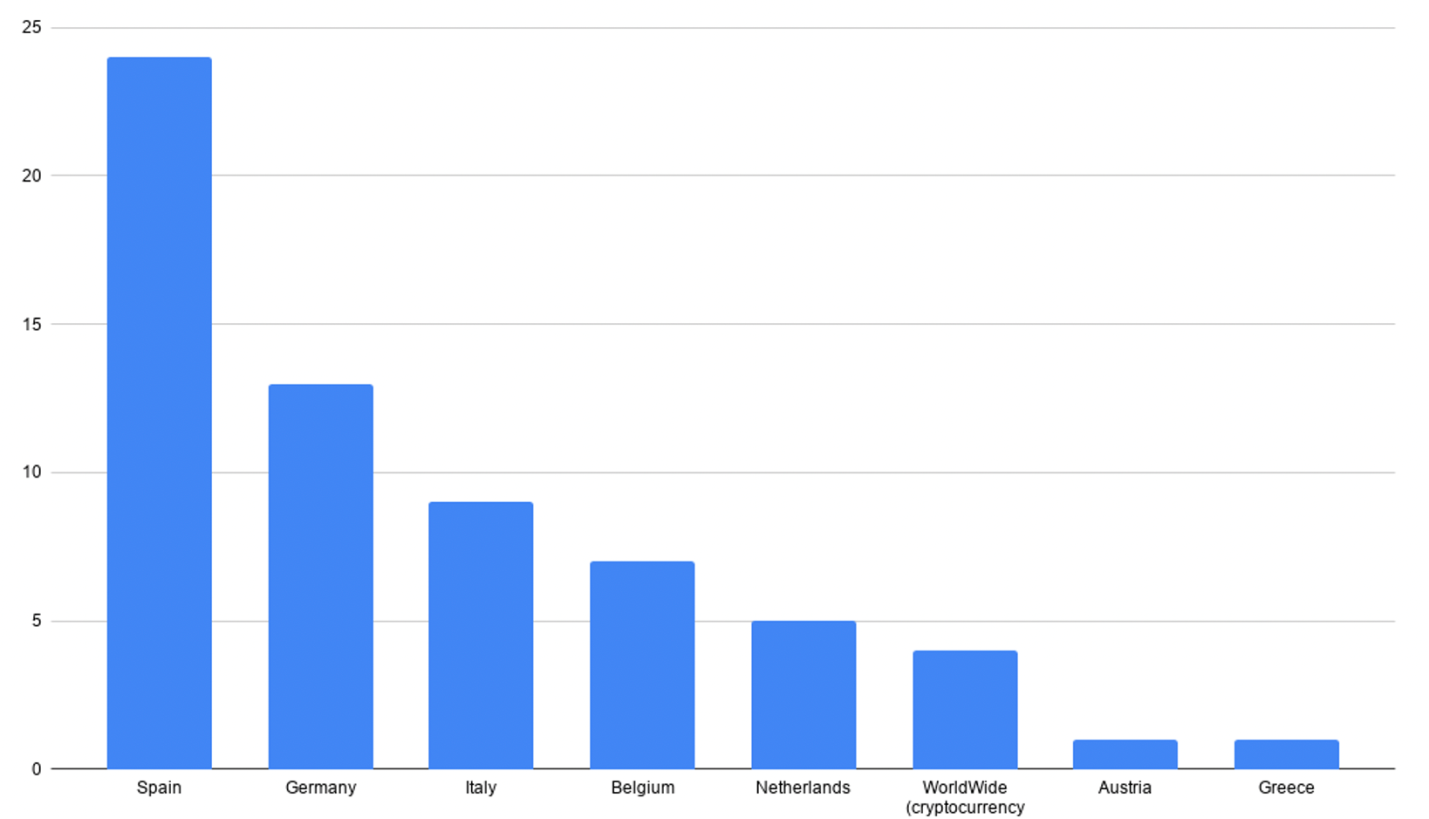
Эксперты итальянской ИБ-компании Cleafy впервые обнаружили TeaBot в январе этого года — на тот момент вредонос был нацелен на приложения испанских банков. В конце марта список его мишеней пополнился кредитно-финансовыми организациями Германии и Италии, а в начале мая — банками Бельгии и Нидерландов.


Анализ показал, что этот Android-зловред пока находится в стадии разработки. Судя по  вшитому списку потенциальных мишеней, он способен атаковать клиентов более 60 разных банков. В настоящее время TeaBot поддерживает шесть языков: испанский, английский, итальянский, немецкий, французский и голландский.

На устройство пользователя новоявленный банкер попадает под видом мультимедийного приложения (TeaTV, VLC Media Player) или клиента почтовой службы доставки (DHL, UPS). При установке вредоносный дроппер пытается получить максимум разрешений, в том числе доступ к Accessibility Services, и прописаться в системе как служба Android — чтобы беспрепятственно работать в фоновом режиме.

Набор функций TeaBot весьма внушителен. В частности, он способен совершать следующие действия:

  • накладывать фишинговый экран поверх окон целевых банковских приложений;
  • перехватывать, прятать от жертвы и отсылать СМС-сообщения;
  • воровать одноразовые коды транзакций из СМС;
  • фиксировать состояние телефона, составлять список установленных приложений;
  • извлекать информацию из адресной книги;
  • регистрировать клавиатурный ввод;
  • изменять аудионастройки (например, отключать звук);
  • делать скриншоты и делиться ими с хозяином в режиме реального времени;
  • использовать штатные биометрические средства аутентификации;
  • отключать Google Play Protect.

Всю собранную информацию зловред отсылает на свой С2-сервер каждые 10 секунд.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru