



Клиентов европейских банков атакует новый Android-троян — TeaBot

Клиентов европейских банков атакует новый Android-троян — TeaBot

Клиентов европейских банков атакует новый Android-троян — TeaBot

С начала года в странах Западной Европы наблюдается рост активности Android-зловреда, отслеживаемого под именами TeaBot и Anatsa. Новый банковский троян умеет воровать учетные данные, перехватывать СМС, а также использовать спецвозможности Android (Accessibility Services) для обеспечения полного контроля над зараженным устройством.

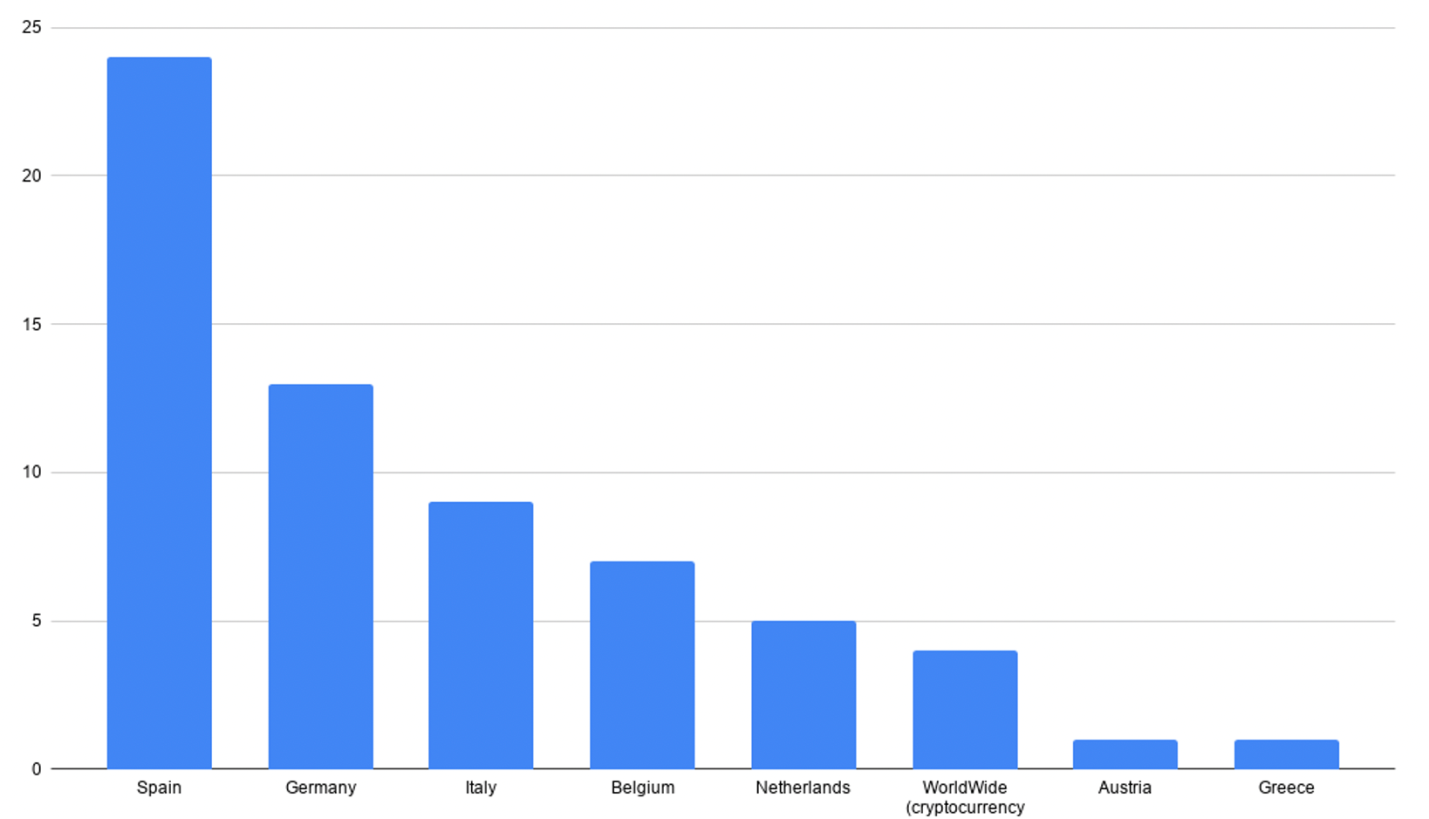
Эксперты итальянской ИБ-компании Cleafy впервые обнаружили TeaBot в январе этого года — на тот момент вредонос был нацелен на приложения испанских банков. В конце марта список его мишеней пополнился кредитно-финансовыми организациями Германии и Италии, а в начале мая — банками Бельгии и Нидерландов.


Анализ показал, что этот Android-зловред пока находится в стадии разработки. Судя по  вшитому списку потенциальных мишеней, он способен атаковать клиентов более 60 разных банков. В настоящее время TeaBot поддерживает шесть языков: испанский, английский, итальянский, немецкий, французский и голландский.

На устройство пользователя новоявленный банкер попадает под видом мультимедийного приложения (TeaTV, VLC Media Player) или клиента почтовой службы доставки (DHL, UPS). При установке вредоносный дроппер пытается получить максимум разрешений, в том числе доступ к Accessibility Services, и прописаться в системе как служба Android — чтобы беспрепятственно работать в фоновом режиме.

Набор функций TeaBot весьма внушителен. В частности, он способен совершать следующие действия:

  • накладывать фишинговый экран поверх окон целевых банковских приложений;
  • перехватывать, прятать от жертвы и отсылать СМС-сообщения;
  • воровать одноразовые коды транзакций из СМС;
  • фиксировать состояние телефона, составлять список установленных приложений;
  • извлекать информацию из адресной книги;
  • регистрировать клавиатурный ввод;
  • изменять аудионастройки (например, отключать звук);
  • делать скриншоты и делиться ими с хозяином в режиме реального времени;
  • использовать штатные биометрические средства аутентификации;
  • отключать Google Play Protect.

Всю собранную информацию зловред отсылает на свой С2-сервер каждые 10 секунд.

Подпишитесь на новости

Ограничения доступа к сайтам заметили 39% пользователей в России

Пока одни осваивают обходные маршруты к привычным сервисам, другие готовы просто закрыть вкладку. Ограничения и усложнение доступа к сайтам замечают 39% российских интернет-пользователей. А если ресурс перестанет открываться из-за проблем с сертификатами, 26% опрошенных готовы вовсе отказаться от его посещения.

Результаты телефонного опроса Russian Field опубликовал «Код.ру», получивший их от пресс-службы исследователей.

При проблемах с сертификатами 55% участников попробуют другой браузер, 22% установят необходимые сертификаты, 21% зайдут с мобильного устройства. Молодёжь чаще допускает использование VPN или прокси, старшие пользователи охотнее выбирают вариант «ну и не надо».

О том, что российские сайты могут не открываться в отдельных браузерах из-за отзыва зарубежных сертификатов, знают 57% пользователей. Ещё 7% что-то слышали. Для 40% недоступность привычного сайта в основном браузере стала бы серьёзной проблемой.

Чаще всего респонденты отмечают технические изменения рунета — в скорости, доступности и стабильности интернета: их назвали 41%.

Дальнейших изменений рунета ожидают 77% опрошенных. Только 9% считают, что он останется прежним. Судя по ответам, запасной браузер постепенно превращается из инструмента для энтузиастов в обычную бытовую принадлежность.

Опрос проводили 23-30 сентября 2026 года среди 1600 человек. По заявлению исследователей, выборка представительна по полу, возрасту, федеральным округам и типам населённых пунктов, погрешность не превышает 2,44%.

RSS: Новости на портале Anti-Malware.ru