



Новый руткит Moriya бэкдорит системы Windows в реальных атаках

Новый руткит Moriya бэкдорит системы Windows в реальных атаках

Новый руткит Moriya бэкдорит системы Windows в реальных атаках

Неизвестная киберпреступная группировка использует новый руткит в атаках на системы Windows. Эксперты назвали вредоносную кампанию TunnelSnake и предполагают, что она активна как минимум с 2018 года.

Специалисты «Лаборатории Касперского» уже успели придумать новому руткиту имя — Moriya. Вредонос также выступает в качестве бэкдора, позволяющего операторам шпионить за жертвами, избегая детектирования антивирусными программами.

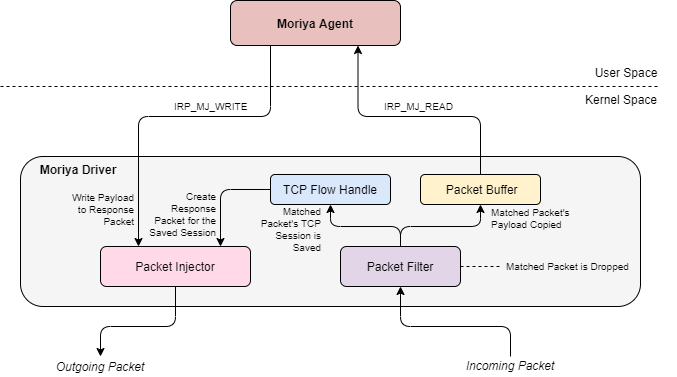
С помощью Moriya киберпреступники могут перехватывать и анализировать входящий трафик, для чего вредонос получает доступ к адресному пространству ядра Windows. Помимо этого,  руткит позволяет отправлять заражённому хосту команды.

Бэкдор получает инструкции в виде специально сформированных пакетов, спрятанных внутри трафика жертвы. Это значит, что зловреду не нужен стандартный командный сервер (C2), поскольку злоумышленники сделали ставку на обход детектирования.

«Нам всё чаще попадаются кампании вроде TunnelSnake, в которых, как правило, киберпреступники прилагают все усилия, чтобы скрыть вредоносную активность. В определённом смысле им это удаётся — обнаружить такие операции действительно сложно», — объясняют эксперты «Лаборатории Касперского».


Специалисты Kaspersky не называют группировку, стоящую за кампанией TunnelSnake, однако есть основания полагать, что в деле замешаны преступники, говорящие на китайском языке.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru