



Новый руткит Moriya бэкдорит системы Windows в реальных атаках

Новый руткит Moriya бэкдорит системы Windows в реальных атаках

Новый руткит Moriya бэкдорит системы Windows в реальных атаках

Неизвестная киберпреступная группировка использует новый руткит в атаках на системы Windows. Эксперты назвали вредоносную кампанию TunnelSnake и предполагают, что она активна как минимум с 2018 года.

Специалисты «Лаборатории Касперского» уже успели придумать новому руткиту имя — Moriya. Вредонос также выступает в качестве бэкдора, позволяющего операторам шпионить за жертвами, избегая детектирования антивирусными программами.

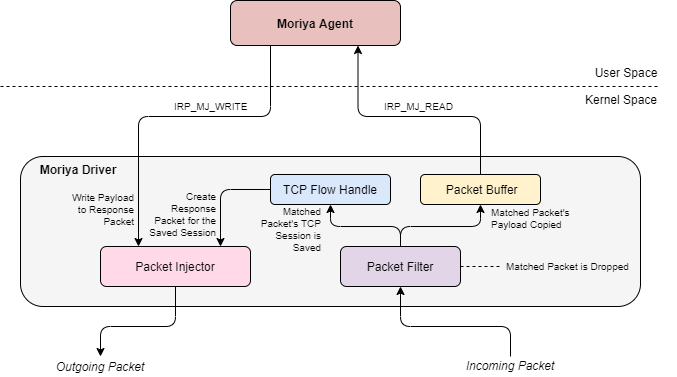
С помощью Moriya киберпреступники могут перехватывать и анализировать входящий трафик, для чего вредонос получает доступ к адресному пространству ядра Windows. Помимо этого,  руткит позволяет отправлять заражённому хосту команды.

Бэкдор получает инструкции в виде специально сформированных пакетов, спрятанных внутри трафика жертвы. Это значит, что зловреду не нужен стандартный командный сервер (C2), поскольку злоумышленники сделали ставку на обход детектирования.

«Нам всё чаще попадаются кампании вроде TunnelSnake, в которых, как правило, киберпреступники прилагают все усилия, чтобы скрыть вредоносную активность. В определённом смысле им это удаётся — обнаружить такие операции действительно сложно», — объясняют эксперты «Лаборатории Касперского».


Специалисты Kaspersky не называют группировку, стоящую за кампанией TunnelSnake, однако есть основания полагать, что в деле замешаны преступники, говорящие на китайском языке.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru