



Сервер операторов RaccoonStealer сливал миллионы cookies аутентификации

Сервер операторов RaccoonStealer сливал миллионы cookies аутентификации

Сервер операторов RaccoonStealer сливал миллионы cookies аутентификации

Киберпреступники, заразившие ряд пользователей вредоносной программой, а также похитившие их пароли и другие персональные данные, не смогли должным образом защитить свои бэкенд-серверы. В результате это привело к утечке конфиденциальной информации жертв злонамеренной киберкампании.

Проблемный сервер обнаружил специалист Security Discovery Боб Дьяченко, он же долгое время пытался убедить провайдера вывести этот сервер в офлайн. Оказалось, что незащищённое хранилище сливало не только пароли пользователей, но и файлы cookies, используемые для аутентификации.

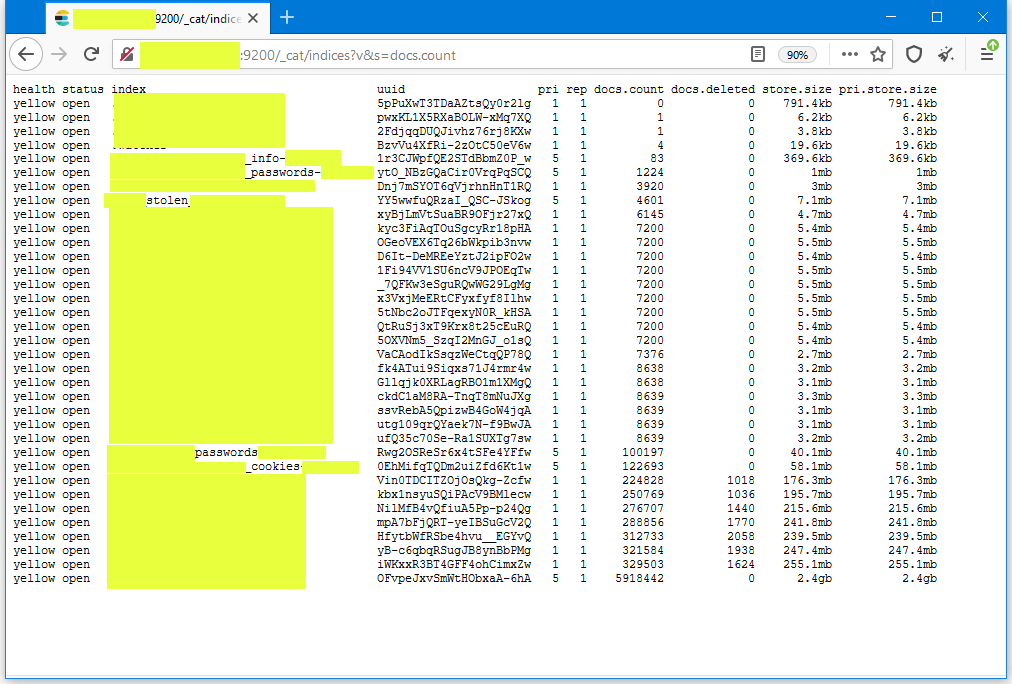
Проблема заключалась в том, что Elasticsearch-сервер стоял просто без пароля, благодаря чему любой желающий мог получить доступ к конфиденциальной информации жертв вредоносной программы. На скриншоте ниже можно посмотреть, как выглядела выгрузка из базы:


Судя по всему, вышеупомянутый сервер выступал в качестве командного центра для ворующего информацию зловреда RaccoonStealer. Специалисты в области кибербезопасности даже назвали конкретную версию вредоносной программы — 1.7.2.

«RaccoonStealer распространяется по модели «вредонос как слуга» (Malware-as-a-Service). Аренда зловреда обходится злоумышленникам в 75-200 долларов в месяц. RaccoonStealer может похищать пароли, данные платёжных карт, криптовалютные кошельки и информацию из браузера», — объясняет Джемс Мод из BeyondTrust.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru