



Сервер операторов RaccoonStealer сливал миллионы cookies аутентификации

Сервер операторов RaccoonStealer сливал миллионы cookies аутентификации

Сервер операторов RaccoonStealer сливал миллионы cookies аутентификации

Киберпреступники, заразившие ряд пользователей вредоносной программой, а также похитившие их пароли и другие персональные данные, не смогли должным образом защитить свои бэкенд-серверы. В результате это привело к утечке конфиденциальной информации жертв злонамеренной киберкампании.

Проблемный сервер обнаружил специалист Security Discovery Боб Дьяченко, он же долгое время пытался убедить провайдера вывести этот сервер в офлайн. Оказалось, что незащищённое хранилище сливало не только пароли пользователей, но и файлы cookies, используемые для аутентификации.

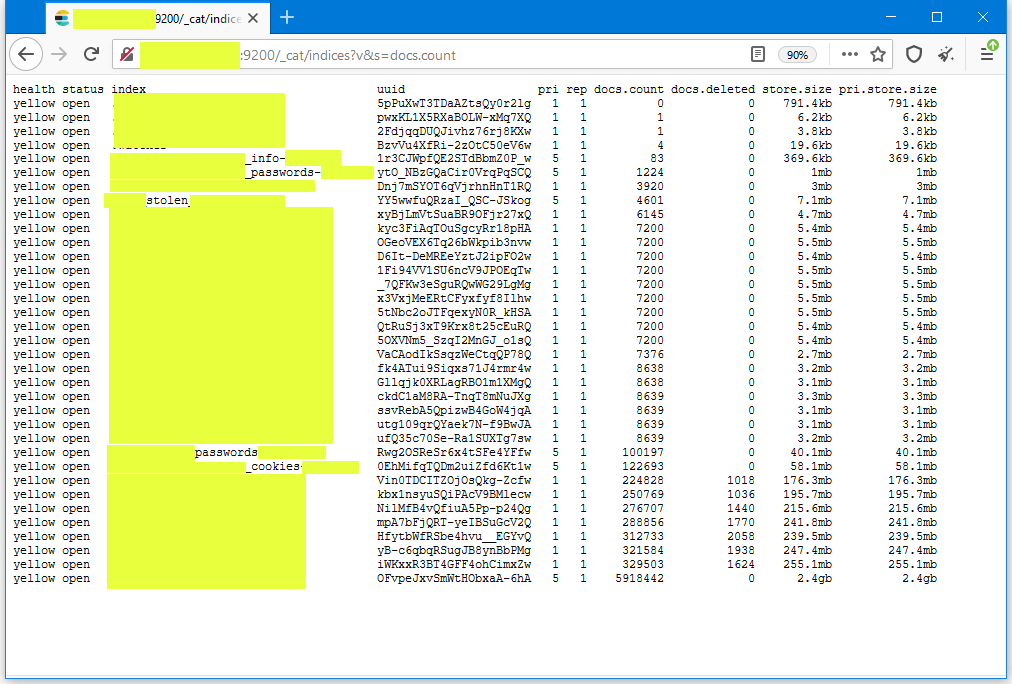
Проблема заключалась в том, что Elasticsearch-сервер стоял просто без пароля, благодаря чему любой желающий мог получить доступ к конфиденциальной информации жертв вредоносной программы. На скриншоте ниже можно посмотреть, как выглядела выгрузка из базы:


Судя по всему, вышеупомянутый сервер выступал в качестве командного центра для ворующего информацию зловреда RaccoonStealer. Специалисты в области кибербезопасности даже назвали конкретную версию вредоносной программы — 1.7.2.

«RaccoonStealer распространяется по модели «вредонос как слуга» (Malware-as-a-Service). Аренда зловреда обходится злоумышленникам в 75-200 долларов в месяц. RaccoonStealer может похищать пароли, данные платёжных карт, криптовалютные кошельки и информацию из браузера», — объясняет Джемс Мод из BeyondTrust.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru