



Сервер операторов RaccoonStealer сливал миллионы cookies аутентификации

Сервер операторов RaccoonStealer сливал миллионы cookies аутентификации

Сервер операторов RaccoonStealer сливал миллионы cookies аутентификации

Киберпреступники, заразившие ряд пользователей вредоносной программой, а также похитившие их пароли и другие персональные данные, не смогли должным образом защитить свои бэкенд-серверы. В результате это привело к утечке конфиденциальной информации жертв злонамеренной киберкампании.

Проблемный сервер обнаружил специалист Security Discovery Боб Дьяченко, он же долгое время пытался убедить провайдера вывести этот сервер в офлайн. Оказалось, что незащищённое хранилище сливало не только пароли пользователей, но и файлы cookies, используемые для аутентификации.

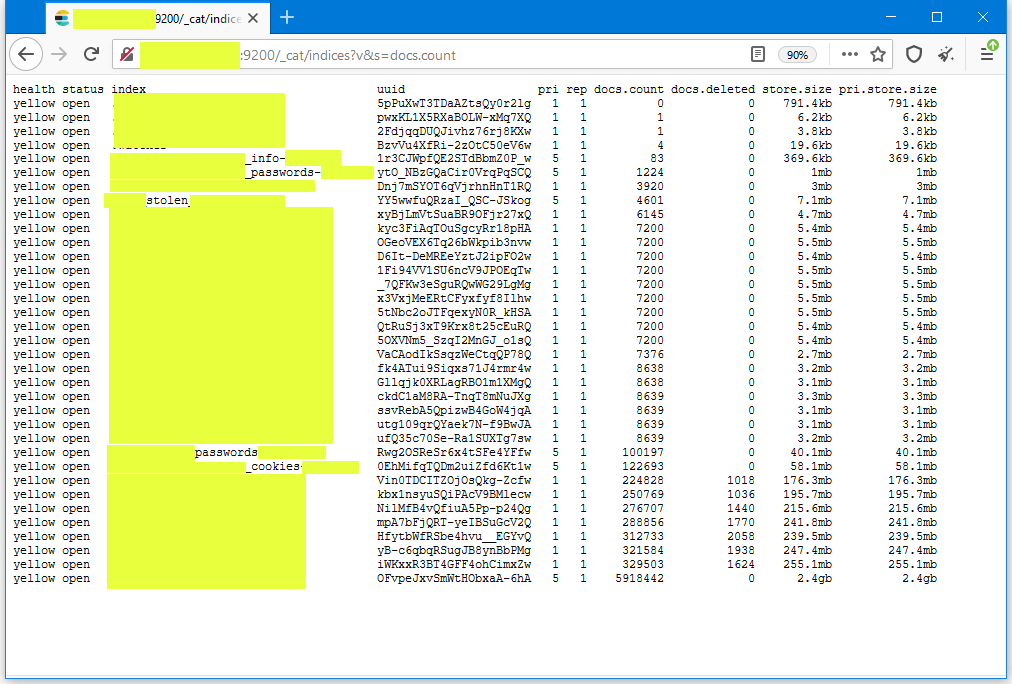
Проблема заключалась в том, что Elasticsearch-сервер стоял просто без пароля, благодаря чему любой желающий мог получить доступ к конфиденциальной информации жертв вредоносной программы. На скриншоте ниже можно посмотреть, как выглядела выгрузка из базы:


Судя по всему, вышеупомянутый сервер выступал в качестве командного центра для ворующего информацию зловреда RaccoonStealer. Специалисты в области кибербезопасности даже назвали конкретную версию вредоносной программы — 1.7.2.

«RaccoonStealer распространяется по модели «вредонос как слуга» (Malware-as-a-Service). Аренда зловреда обходится злоумышленникам в 75-200 долларов в месяц. RaccoonStealer может похищать пароли, данные платёжных карт, криптовалютные кошельки и информацию из браузера», — объясняет Джемс Мод из BeyondTrust.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru