



Сервер операторов RaccoonStealer сливал миллионы cookies аутентификации

Сервер операторов RaccoonStealer сливал миллионы cookies аутентификации

Сервер операторов RaccoonStealer сливал миллионы cookies аутентификации

Киберпреступники, заразившие ряд пользователей вредоносной программой, а также похитившие их пароли и другие персональные данные, не смогли должным образом защитить свои бэкенд-серверы. В результате это привело к утечке конфиденциальной информации жертв злонамеренной киберкампании.

Проблемный сервер обнаружил специалист Security Discovery Боб Дьяченко, он же долгое время пытался убедить провайдера вывести этот сервер в офлайн. Оказалось, что незащищённое хранилище сливало не только пароли пользователей, но и файлы cookies, используемые для аутентификации.

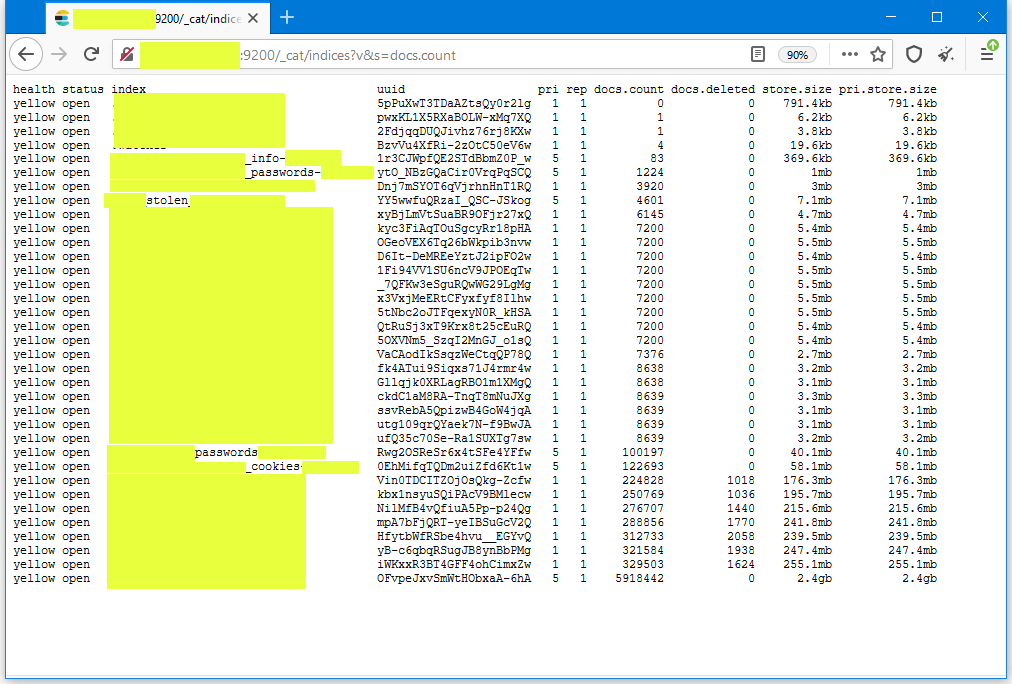
Проблема заключалась в том, что Elasticsearch-сервер стоял просто без пароля, благодаря чему любой желающий мог получить доступ к конфиденциальной информации жертв вредоносной программы. На скриншоте ниже можно посмотреть, как выглядела выгрузка из базы:


Судя по всему, вышеупомянутый сервер выступал в качестве командного центра для ворующего информацию зловреда RaccoonStealer. Специалисты в области кибербезопасности даже назвали конкретную версию вредоносной программы — 1.7.2.

«RaccoonStealer распространяется по модели «вредонос как слуга» (Malware-as-a-Service). Аренда зловреда обходится злоумышленникам в 75-200 долларов в месяц. RaccoonStealer может похищать пароли, данные платёжных карт, криптовалютные кошельки и информацию из браузера», — объясняет Джемс Мод из BeyondTrust.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru