



Китайская APT-группа атаковала целевым фишингом ЦКБ МТ Рубин

Китайская APT-группа атаковала целевым фишингом ЦКБ МТ Рубин

Китайская APT-группа атаковала целевым фишингом ЦКБ МТ Рубин

Исследователи из команды Cybereason Nocturnus, следя за активностью операторов эксплойт-билдера RoyalRoad (8.t Dropper/RTF), вышли на интересную кампанию китайской APT-группировки. Оказалось, что целевые атаки киберпреступников были направлены на российскую оборонку.

Сначала специалисты обнаружили новые образцы RoyalRoad, которые на тот момент уже использовались в реальных кибератаках. Один из таких семплов поразил экспертов не совсем типичным поведением: он доставлял жертвам бэкдор PortDoor, ранее не попадавший в руки исследователей.

Изучив вредонос подробнее, специалисты пришли к выводу, что его операторы, скорее всего, действуют в интересах китайского правительства. Однако вишенкой на торте стало обнаружение основной цели APT-группировки — Центрального конструкторского бюро морской техники «Рубин». 

Как известно, это одно из основных российских предприятий, занимающихся проектированием подводных лодок. С 1938 года ЦКБ МТ «Рубин» тесно связано с военно-морскими силами России и, соответственно, является привлекательной мишенью для правительственных киберпреступников.

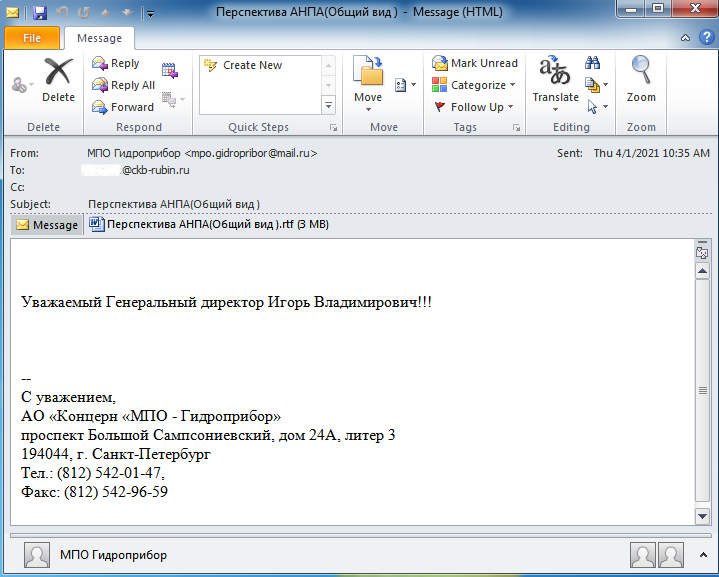
На первом этапе атак китайская APT-группа использует целевой фишинг. Например, одно из таких писем пришло на имя генерального директора ЦКБ МТ «Рубин» — Игоря Владимировича Вильнита.


В письме содержалось вредоносное вложение в виде RTF-файла, оснащённого пейлоадом RoyalRoad. Согласно метаданным, этот файл был создан в 2007 году, однако злоумышленники часто меняют эти сведения, чтобы запутать исследователей или защитные механизмы.

После запуска RTF-файла на компьютер жертвы помещался документ Microsoft Word — использование этого формата также обусловлено желанием обойти детектирование. Далее в дело вступал ранее неизвестный бэкдор под именем «winlog.wll».

Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru