



Основные киберугрозы в сфере финансов в 2020 году — фишинг и DDoS-атаки

Основные киберугрозы в сфере финансов в 2020 году — фишинг и DDoS-атаки

Основные киберугрозы в сфере финансов в 2020  году — фишинг и DDoS-атаки

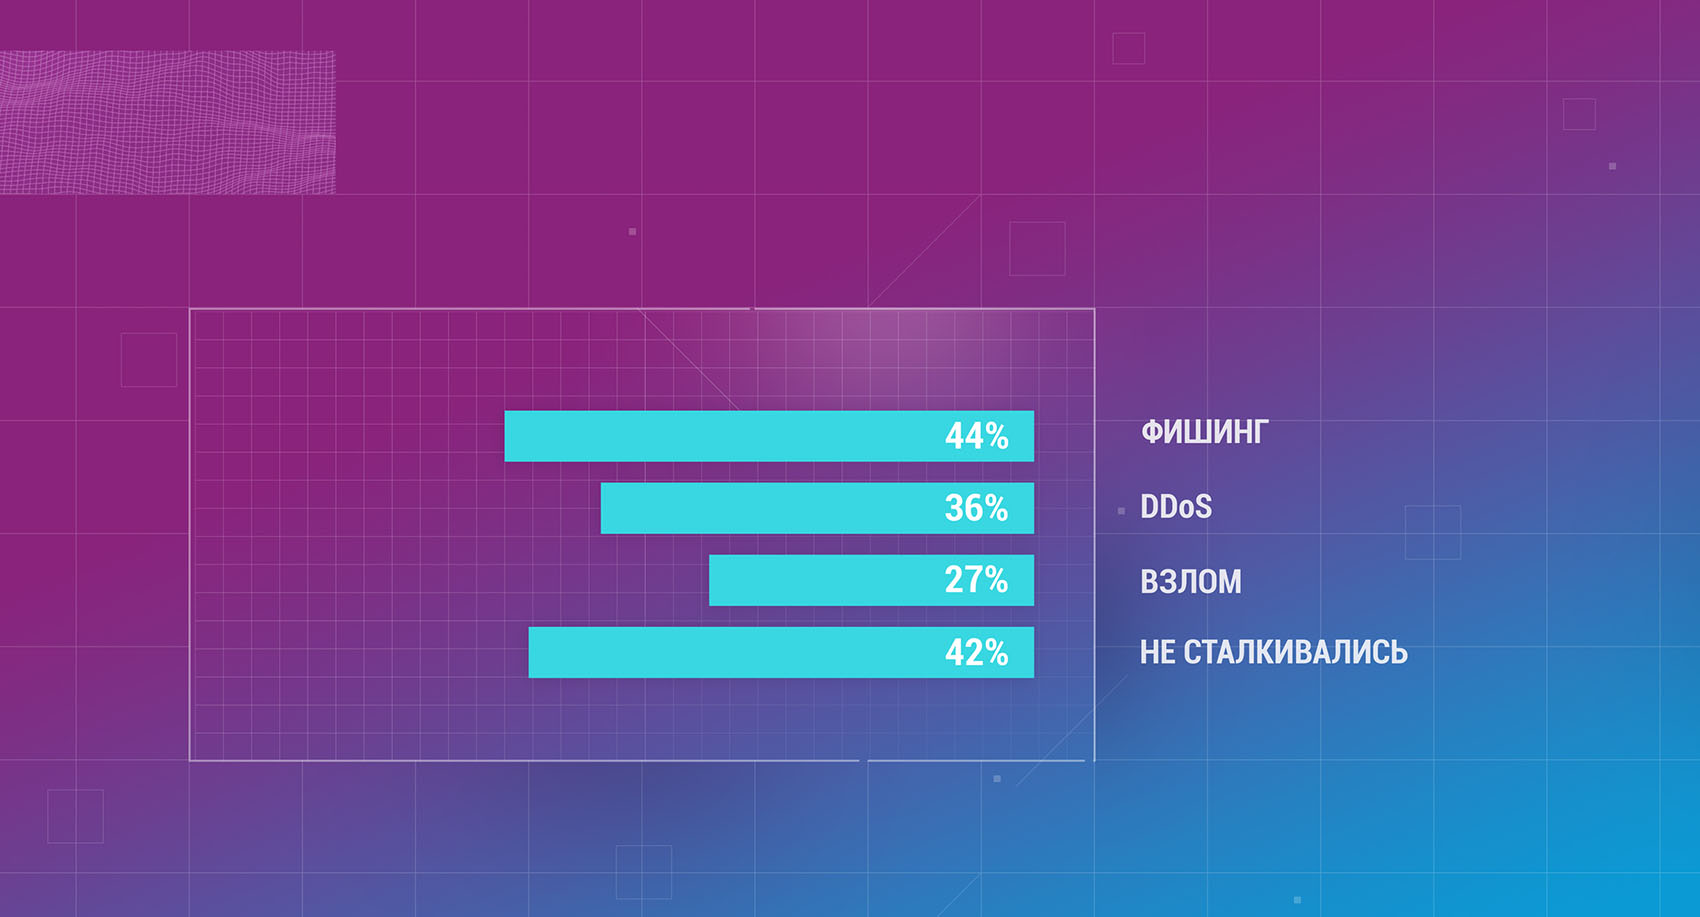
По данным Qrator Labs, в 2020 году финансовые организации наиболее часто сталкивались с фишингом и DDoS-атаками. Рост киберугроз, связанный с всеобщим переходом на удаленную работу, стал очевидным к середине года и сохранил свою актуальность до конца декабря.

Эти выводы были сделаны по результатам опроса 45 представителей крупных банков и финансовых институтов средней и малой величины. Порядка 42% из них зафиксировали всплеск киберугроз в первом полугодии, 40% наблюдали рост такой активности в III-IV кварталах. Почти половина респондентов не преминули отметить, что риски растут уже два года подряд.


Из последствий кибератак наиболее существенными для представителей этой сферы являются финансовые потери (82%). На второе место 71% участников опроса поставили утечки пользовательских данных.

«В связи с переводом большинства услуг в онлайн люди все чаще совершают покупки в интернет-магазинах, оставляя там свои персональные данные, а значит, и проблема с утечками приобретает все большие масштабы, — комментирует Сергей Пасечник, директор по продажам Qrator Labs. — Интерес злоумышленников к цифровым данным возрастает, и тем сильнее страдает репутация компаний, допустивших утечки. Неудивительно, что в индустрии поднимается обеспокоенность этой проблемой, и компании начинают системно выстраивать специализированную защиту, позволяющую вычислять мошеннические действия».

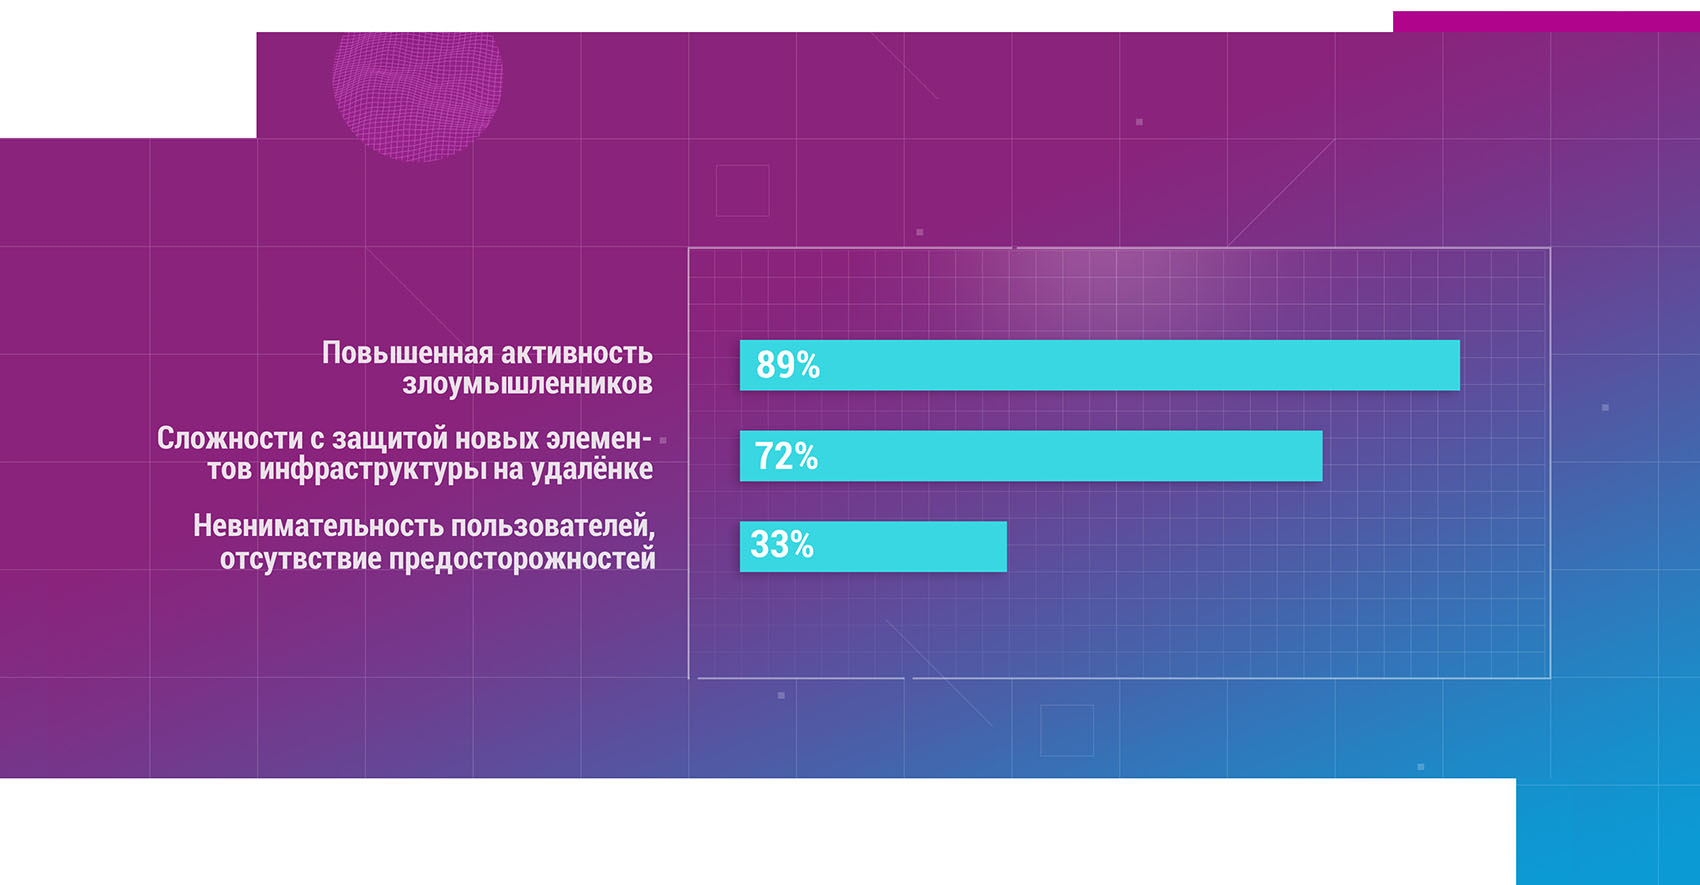
При расстановке приоритетов по защите оказалось, что невнимательность пользователей и переходы по фишинговым ссылкам меньше беспокоят финансистов, чем безопасность новых элементов инфраструктуры — VPN-концентраторов. Угроза DDoS-атаки на шлюз, через который удаленные сотрудники получают доступ к рабочим местам, оказалась намного серьезнее, чем перспектива возможных потерь из-за тяжбы с клиентами, допустившими оплошность.


Свои ИБ-мероприятия 38% участников опроса в условиях кризиса планировали лишь на полгода вперед, 58% ориентировались на годовой период. Больше половины респондентов заявили, что бюджет, выделенный на защиту информации в 2020 году, оказался достаточным. Две трети финансовых организаций (74%) пока не планируют заменять свои средства защиты от атак, 12% собираются перейти на гибридное решение.

Примечательно, что схема дистанционной работы пришлась финансистам по вкусу. Около половины опрошенных хотят ее частично сохранить и в дальнейшем, а некоторые банки, сделавшие ставку на ИТ, планируют активно развивать этот формат.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru