



Основные киберугрозы в сфере финансов в 2020 году — фишинг и DDoS-атаки

Основные киберугрозы в сфере финансов в 2020 году — фишинг и DDoS-атаки

Основные киберугрозы в сфере финансов в 2020  году — фишинг и DDoS-атаки

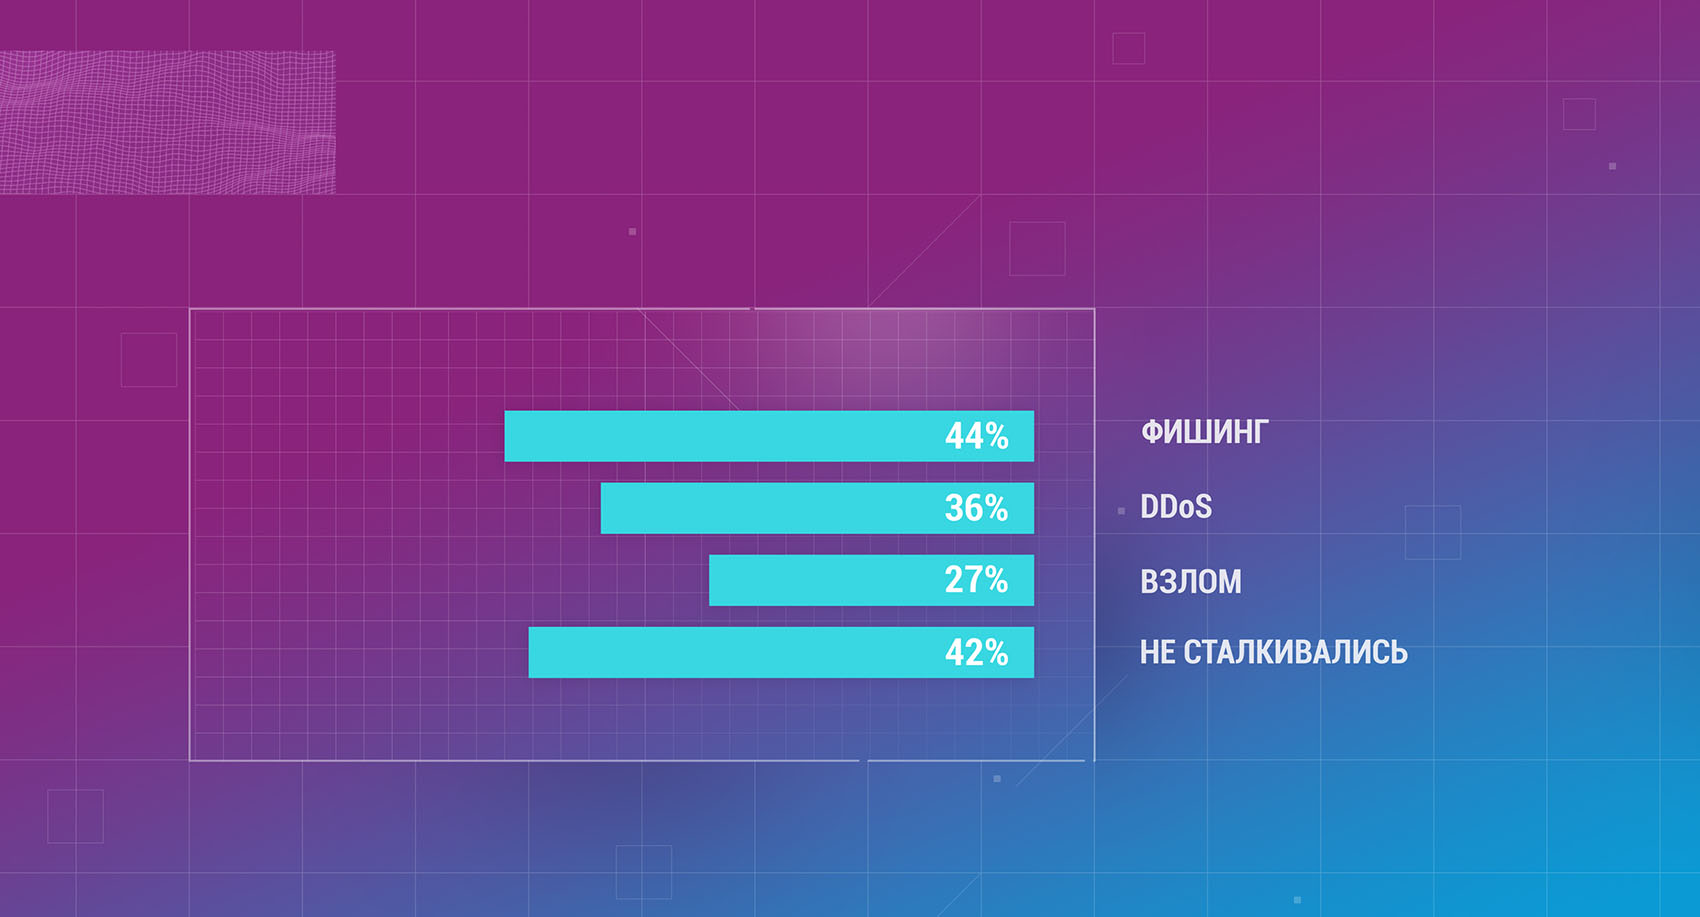
По данным Qrator Labs, в 2020 году финансовые организации наиболее часто сталкивались с фишингом и DDoS-атаками. Рост киберугроз, связанный с всеобщим переходом на удаленную работу, стал очевидным к середине года и сохранил свою актуальность до конца декабря.

Эти выводы были сделаны по результатам опроса 45 представителей крупных банков и финансовых институтов средней и малой величины. Порядка 42% из них зафиксировали всплеск киберугроз в первом полугодии, 40% наблюдали рост такой активности в III-IV кварталах. Почти половина респондентов не преминули отметить, что риски растут уже два года подряд.


Из последствий кибератак наиболее существенными для представителей этой сферы являются финансовые потери (82%). На второе место 71% участников опроса поставили утечки пользовательских данных.

«В связи с переводом большинства услуг в онлайн люди все чаще совершают покупки в интернет-магазинах, оставляя там свои персональные данные, а значит, и проблема с утечками приобретает все большие масштабы, — комментирует Сергей Пасечник, директор по продажам Qrator Labs. — Интерес злоумышленников к цифровым данным возрастает, и тем сильнее страдает репутация компаний, допустивших утечки. Неудивительно, что в индустрии поднимается обеспокоенность этой проблемой, и компании начинают системно выстраивать специализированную защиту, позволяющую вычислять мошеннические действия».

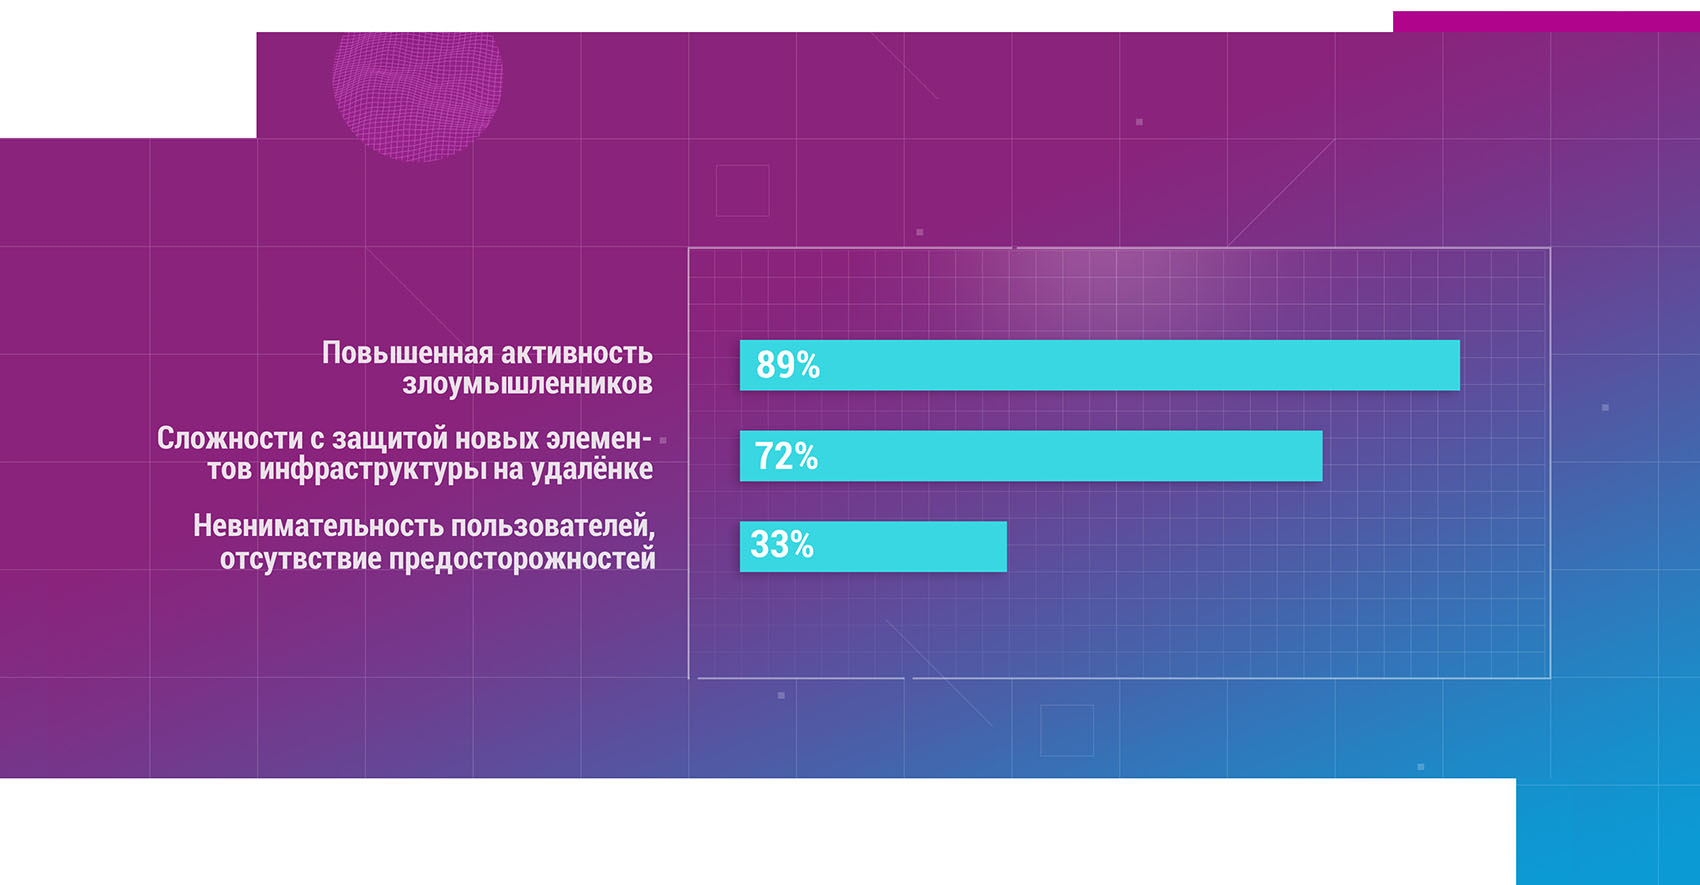
При расстановке приоритетов по защите оказалось, что невнимательность пользователей и переходы по фишинговым ссылкам меньше беспокоят финансистов, чем безопасность новых элементов инфраструктуры — VPN-концентраторов. Угроза DDoS-атаки на шлюз, через который удаленные сотрудники получают доступ к рабочим местам, оказалась намного серьезнее, чем перспектива возможных потерь из-за тяжбы с клиентами, допустившими оплошность.


Свои ИБ-мероприятия 38% участников опроса в условиях кризиса планировали лишь на полгода вперед, 58% ориентировались на годовой период. Больше половины респондентов заявили, что бюджет, выделенный на защиту информации в 2020 году, оказался достаточным. Две трети финансовых организаций (74%) пока не планируют заменять свои средства защиты от атак, 12% собираются перейти на гибридное решение.

Примечательно, что схема дистанционной работы пришлась финансистам по вкусу. Около половины опрошенных хотят ее частично сохранить и в дальнейшем, а некоторые банки, сделавшие ставку на ИТ, планируют активно развивать этот формат.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru