



Мошенники атаковали россиян фишингом в преддверии майских праздников

Мошенники атаковали россиян фишингом в преддверии майских праздников

Мошенники атаковали россиян фишингом в преддверии майских праздников

Киберпреступники тоже готовятся к майским праздникам не меньше добропорядочных россиян. Например, частью их приготовлений стала новая фишинговая атака на граждан, пытающихся купить билет на поезд «Сапсан». Мошенники создали сеть фейковых страниц, задача которых — передать преступникам введённую платёжную информацию.

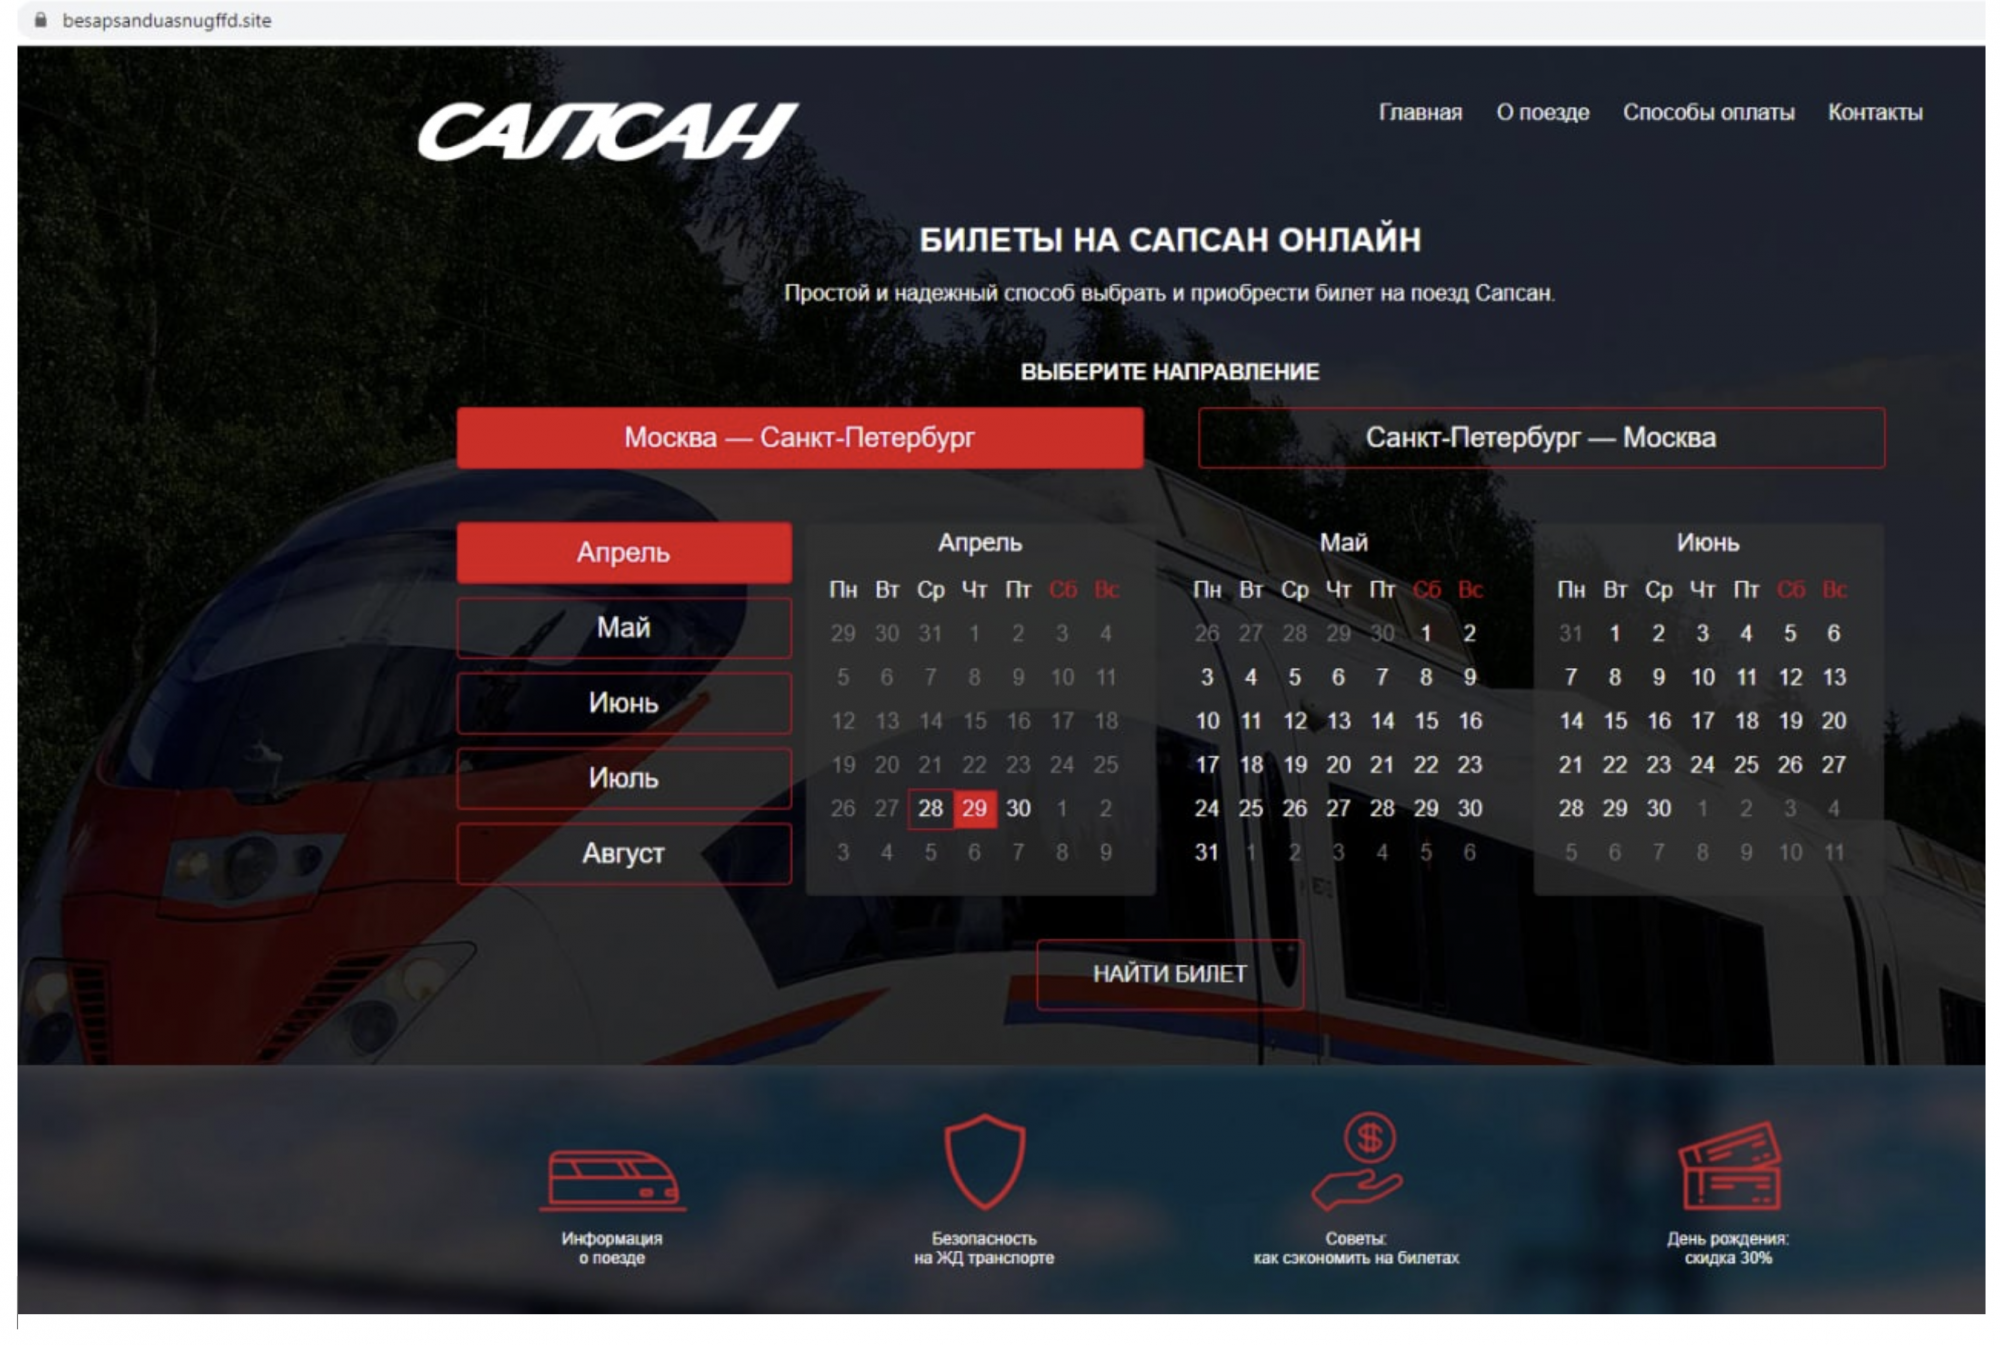
Об атаках рассказали специалисты компании Group-IB, а представители РЖД поддержали исследователей и даже инициировали кампанию по блокировке вредоносных веб-страниц. Примером одного из фишинговых сайтов CERT-GIB (Центр реагирования на инциденты кибербезопасности Group-IB) поделился в виде скриншота:


Кроме того, эксперты зафиксировали резкий рост подобных страниц в апреле, что, конечно же, логично, учитывая тенденцию народа — уезжать на майские праздники. Если в январе и феврале таких сайтов было 2 и 3 соответственно, то уже к середине апреля эта цифра увеличилась до 13.

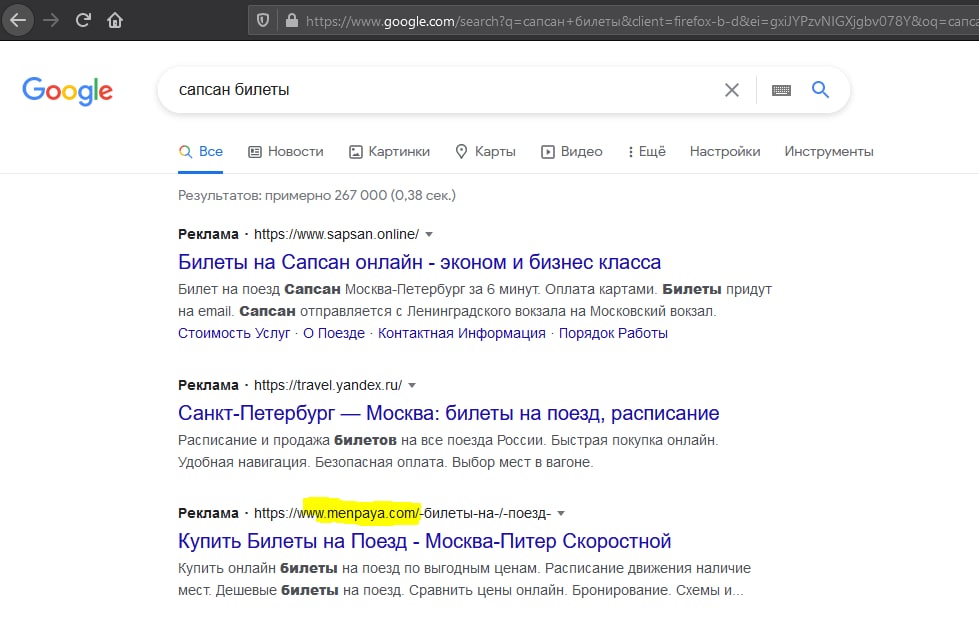
Примечательно, что фейковые ресурсы открывались преимущественно на мобильных устройствах, работающих как Android, так и на iOS. Основным драйвером кампании кибермошенников стала реклама, выводившая их сайты на первые места поисковой выдачи Яндекса и Google.


Кликнув по такой ссылке, пользователь попадал на фишинговый ресурс, а если он при этом использовал мобильное устройство, то шансы заметить подмену адреса резко снижались.

Также похожую схему специалисты выявили в случае с авиабилетами. Эксперт GIS, заместитель генерального директора — технический директор компании «Газинформсервис» Николай Нашивочников рассказал о том, как не попасть на мошеннические сайты:

«Всплеск фишинговых ресурсов по подбору недорогих авиабилетов вполне объясним накануне продолжительных майских праздников. Чтобы ваши персональные данные не утекли в даркнет, а вы не лишились бы своих средств, будьте бдительны и соблюдайте пару простых правил. 

Во-первых, посмотрите, когда был создан сайт. Обычно мошеннические сайты живут не больше месяца, то есть если сайт молодой, задумайтесь, стоит ли доверять. Во-вторых, у настоящей площадки почти всегда есть телефон со службой поддержки и отзывы в интернете от покупателей. И помните, если билеты подозрительно дешевые, то стоит обратить на этот факт особое внимание и проверить ресурс, предоставляющий услугу. Хороших всем праздников!».

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru