



Израиль обошел Россию и США по уровню киберугрозы

Израиль обошел Россию и США по уровню киберугрозы

Израиль обошел Россию и США по уровню киберугрозы

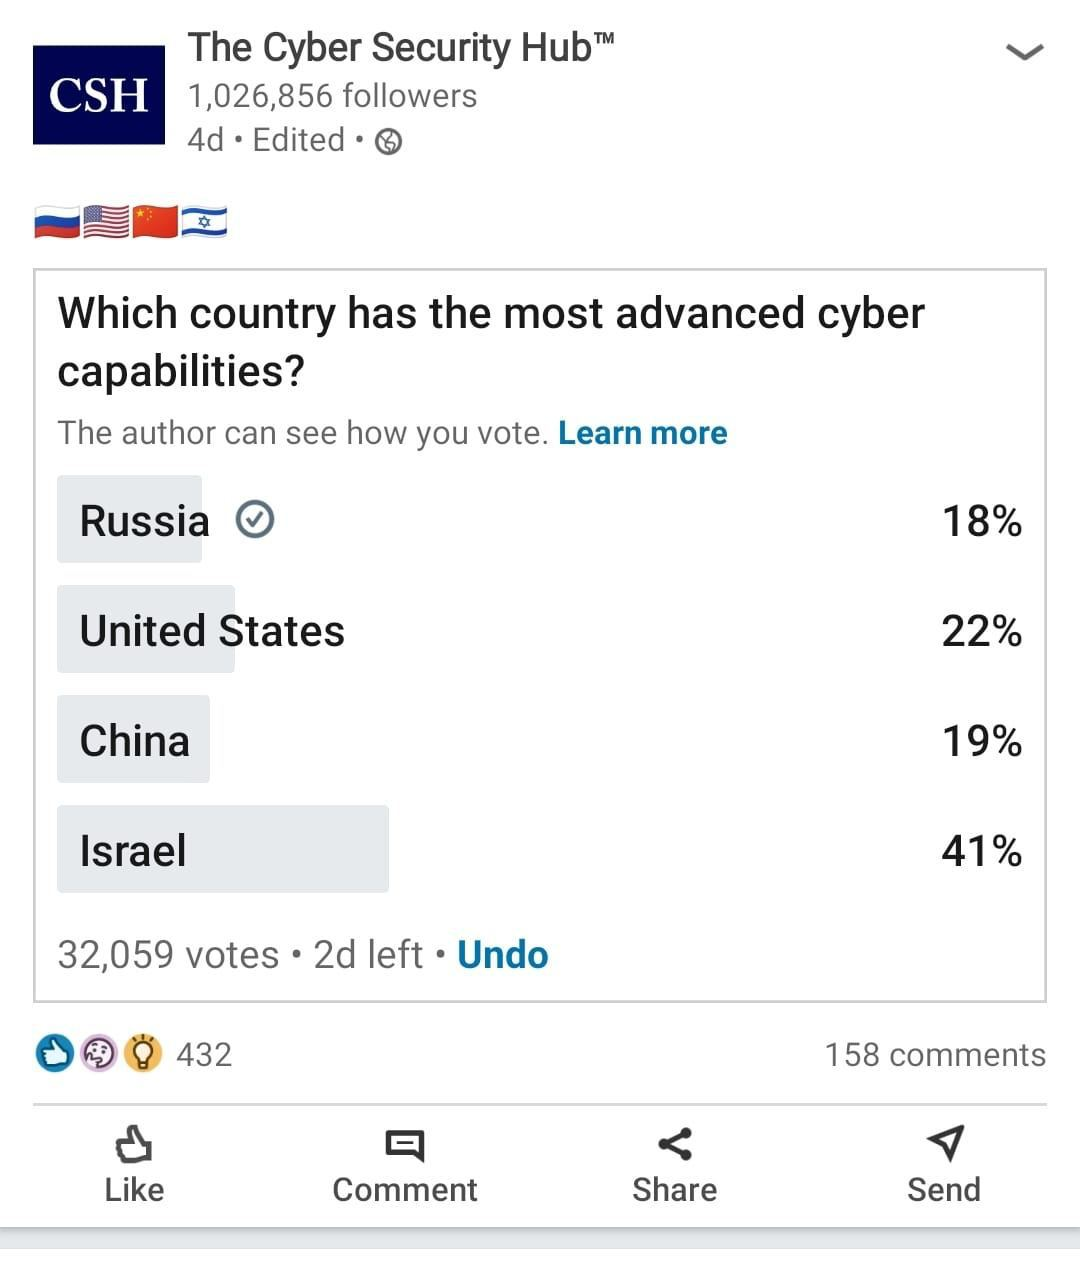
Опрос, проведенный в Facebook, показал, что, вопреки уверениям США, российские хакеры — далеко не самая большая APT-угроза в киберпространстве. Самым высоким потенциалом в этом отношении, по мнению общественности, обладает Израиль.

Согласно результатам масштабного исследования, проведенного по заказу компании HP, в период с 2017 года по 2020-й количество атак хакеров, за которыми может стоять государство, увеличилось в два раза. Их мишенями в большинстве случаев являются крупные предприятия (35%) и представители сферы киберобороны (25%). На госсектор и объекты критической инфраструктуры (КИИ) за последние десять лет пришлось лишь 12 и 10% инцидентов соответственно.

«Государства не жалеют времени и ресурсов, чтобы достичь стратегического превосходства в киберпространстве, — пишут исследователи. — В стремлении защитить национальные интересы они совершенствуют свои возможности по сбору разведданных и наращивают военный потенциал, используя шпионаж, подрыв безопасности и кражу информации».

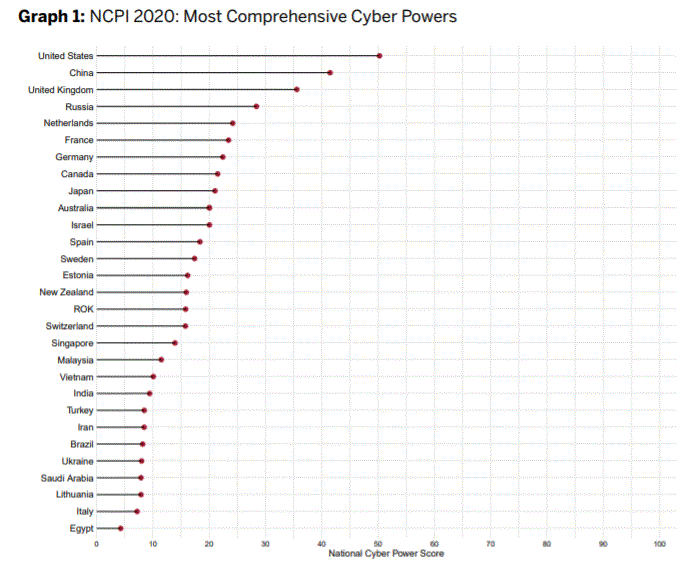
Разработкой критериев для оценки киберпотенциала различных стран в настоящее время занимаются многие институты и аналитические компании. В Гарвардской школе управления им. Джона Ф. Кеннеди, например, создали (PDF) собственную модель для определения национальной кибермощи. По состоянию на сентябрь 2020 года их рейтинг кибердержав выглядел следующим образом:


Университетские исследователи, правда, подчеркнули, что данные для расчетов по выведенной формуле они черпали из открытых источников. Не исключено, что именно по этой причине Израиль в их списке оказался за пределами ведущей десятки, хотя другие аналитики зачастую ставят его на вторую строчку — после США.

Возможности России и Китая в киберпространстве обычно считают сравнимыми и выше, чем у Ирана и Северной Кореи. Видимо, по этой причине в опросе Facebook фигурируют только четыре страны:

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru