



Фейковая страница Microsoft DirectX 12 инсталлирует ворующий крипту софт

Фейковая страница Microsoft DirectX 12 инсталлирует ворующий крипту софт

Фейковая страница Microsoft DirectX 12 инсталлирует ворующий крипту софт

Киберпреступники создали фейковую веб-страницу, на которой якобы можно скачать набор API Microsoft DirectX 12. На самом же деле с помощью этого сайта на компьютер невнимательных пользователей попадает вредоносная программа, крадущая пароли от криптовалютных кошельков.

Чтобы максимально пустить жертве пыль в глаза, на злонамеренном ресурсе размещаются контакты, политика конфиденциальности, различные правовые оговорки и даже посвящённая закону DMCA страница.

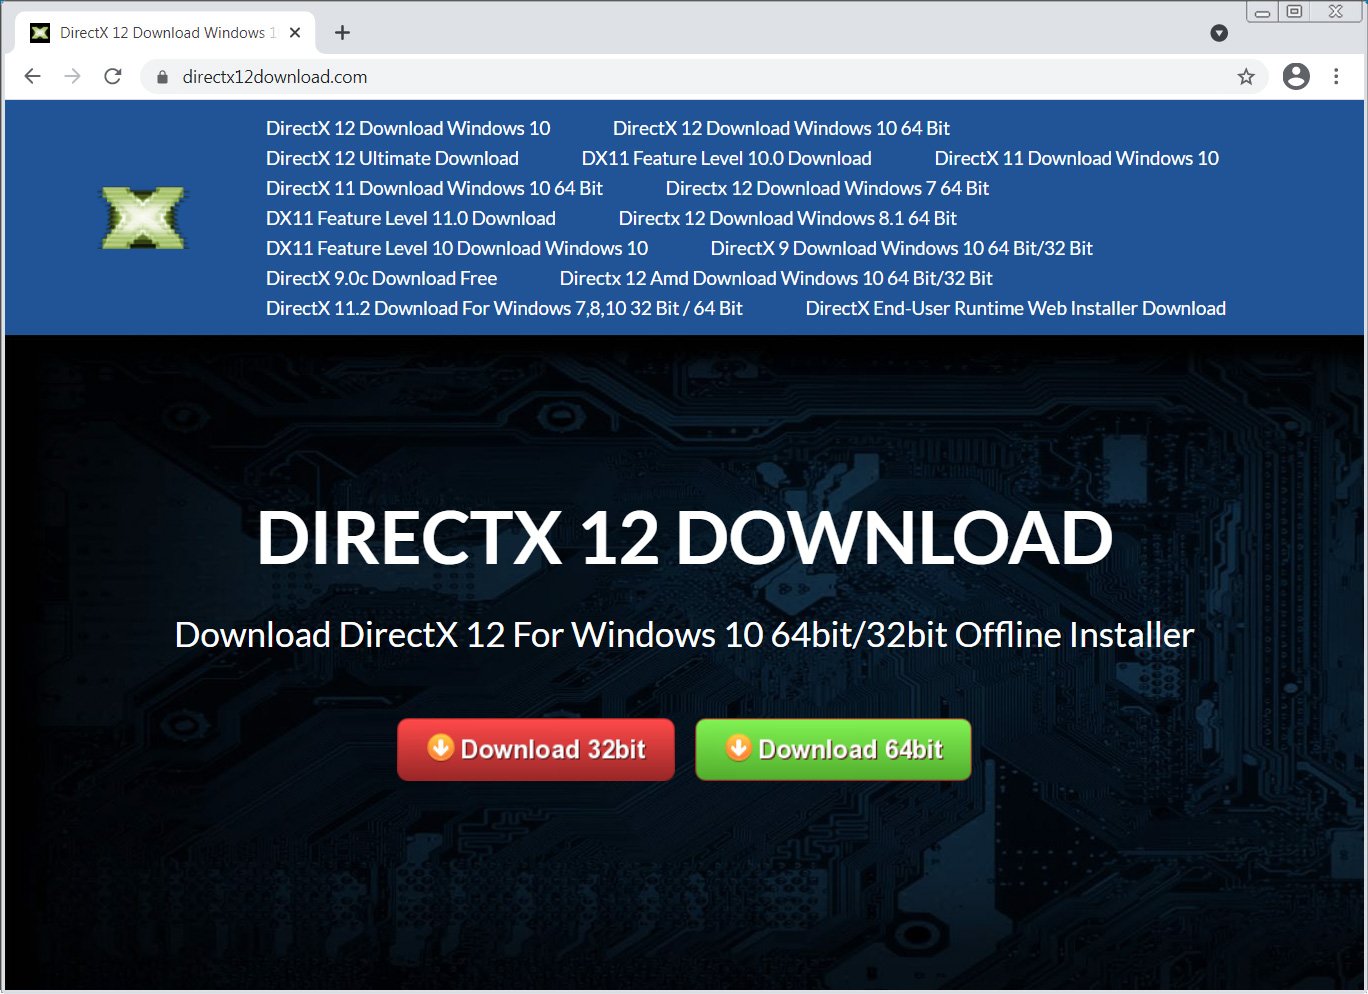
Тем не менее сайт никак нельзя назвать легитимным, а скачивать какие-либо файлы оттуда настоятельно не рекомендуется. Выглядит фейковый веб-ресурс следующим образом:


Если посетитель нажмёт на кнопку «Download», его перенаправят на стороннюю страницу (что уже должно насторожить), которая и предложит загрузить файл. В зависимости от того, что выберет пользователь — 32-битную или 64-битную версию, — сайт выдаст ему один из архивов: 6080b4_DirectX-12-Down.zip (детекты на VirusTotal) или 6083040a__Disclaimer.zip (детекты на VirusTotal).

Задача у этих файлов одна — доставить на компьютер жертвы вредоносную программу, которая попытается выкрасть пароли, файлы и залезть в криптовалютные кошельки. Первым подозрительную страницу DirectX 12 обнаружил исследователь Оливер Хоу.

По словам Хоу, вредонос пытается добраться до файлов cookies, информации об операционной системе, установленных программах и даже снимает скриншот текущего рабочего стола пользователя.

Помимо этого, основным фокусом зловреда является следующий софт для Windows: Ledger Live, Waves.Exchange, Coinomi, Electrum, Electron Cash, BTCP Electrum, Jaxx, Exodus, MultiBit HD, Aomtic и Monero. Как вы можете судить, всё это относится к хранению цифровой валюты.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru