



Фейковая страница Microsoft DirectX 12 инсталлирует ворующий крипту софт

Фейковая страница Microsoft DirectX 12 инсталлирует ворующий крипту софт

Фейковая страница Microsoft DirectX 12 инсталлирует ворующий крипту софт

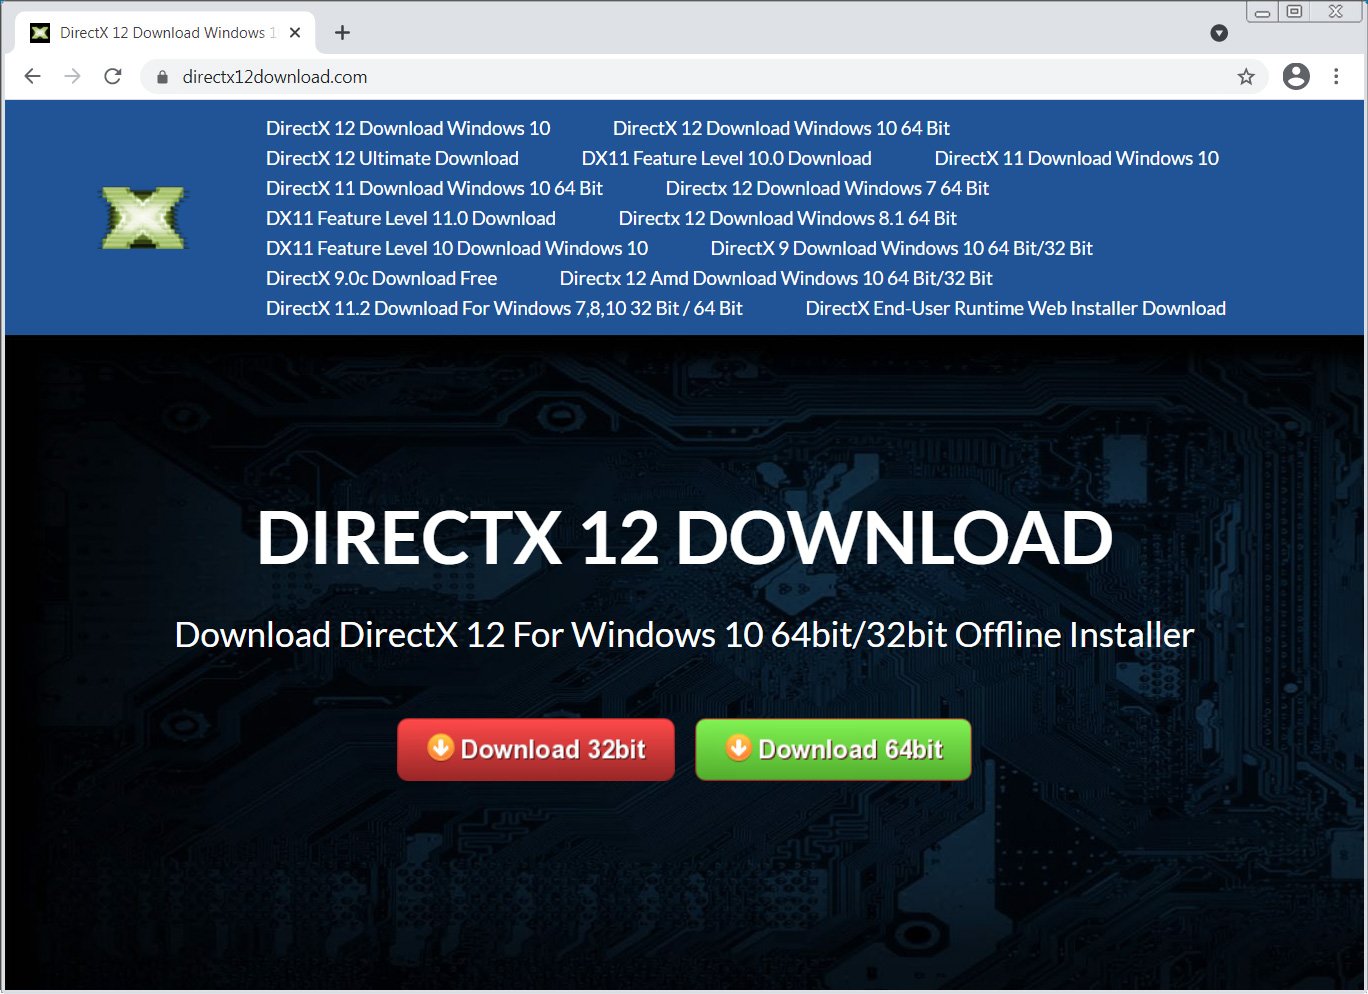
Киберпреступники создали фейковую веб-страницу, на которой якобы можно скачать набор API Microsoft DirectX 12. На самом же деле с помощью этого сайта на компьютер невнимательных пользователей попадает вредоносная программа, крадущая пароли от криптовалютных кошельков.

Чтобы максимально пустить жертве пыль в глаза, на злонамеренном ресурсе размещаются контакты, политика конфиденциальности, различные правовые оговорки и даже посвящённая закону DMCA страница.

Тем не менее сайт никак нельзя назвать легитимным, а скачивать какие-либо файлы оттуда настоятельно не рекомендуется. Выглядит фейковый веб-ресурс следующим образом:


Если посетитель нажмёт на кнопку «Download», его перенаправят на стороннюю страницу (что уже должно насторожить), которая и предложит загрузить файл. В зависимости от того, что выберет пользователь — 32-битную или 64-битную версию, — сайт выдаст ему один из архивов: 6080b4_DirectX-12-Down.zip (детекты на VirusTotal) или 6083040a__Disclaimer.zip (детекты на VirusTotal).

Задача у этих файлов одна — доставить на компьютер жертвы вредоносную программу, которая попытается выкрасть пароли, файлы и залезть в криптовалютные кошельки. Первым подозрительную страницу DirectX 12 обнаружил исследователь Оливер Хоу.

По словам Хоу, вредонос пытается добраться до файлов cookies, информации об операционной системе, установленных программах и даже снимает скриншот текущего рабочего стола пользователя.

Помимо этого, основным фокусом зловреда является следующий софт для Windows: Ledger Live, Waves.Exchange, Coinomi, Electrum, Electron Cash, BTCP Electrum, Jaxx, Exodus, MultiBit HD, Aomtic и Monero. Как вы можете судить, всё это относится к хранению цифровой валюты.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru