



Эксперт нашёл инструмент, массово собирающий данные о Facebook-аккаунтах

Эксперт нашёл инструмент, массово собирающий данные о Facebook-аккаунтах

Эксперт нашёл инструмент, массово собирающий данные о Facebook-аккаунтах

Похоже, у Facebook новые проблемы по части защиты пользовательских данных: исследователь обнаружил интересный инструмент, в огромных масштабах привязывающий Facebook-аккаунты к адресам электронной почты. Причём это работает даже в том случае, если пользователь пожелал скрыть свой имейл.

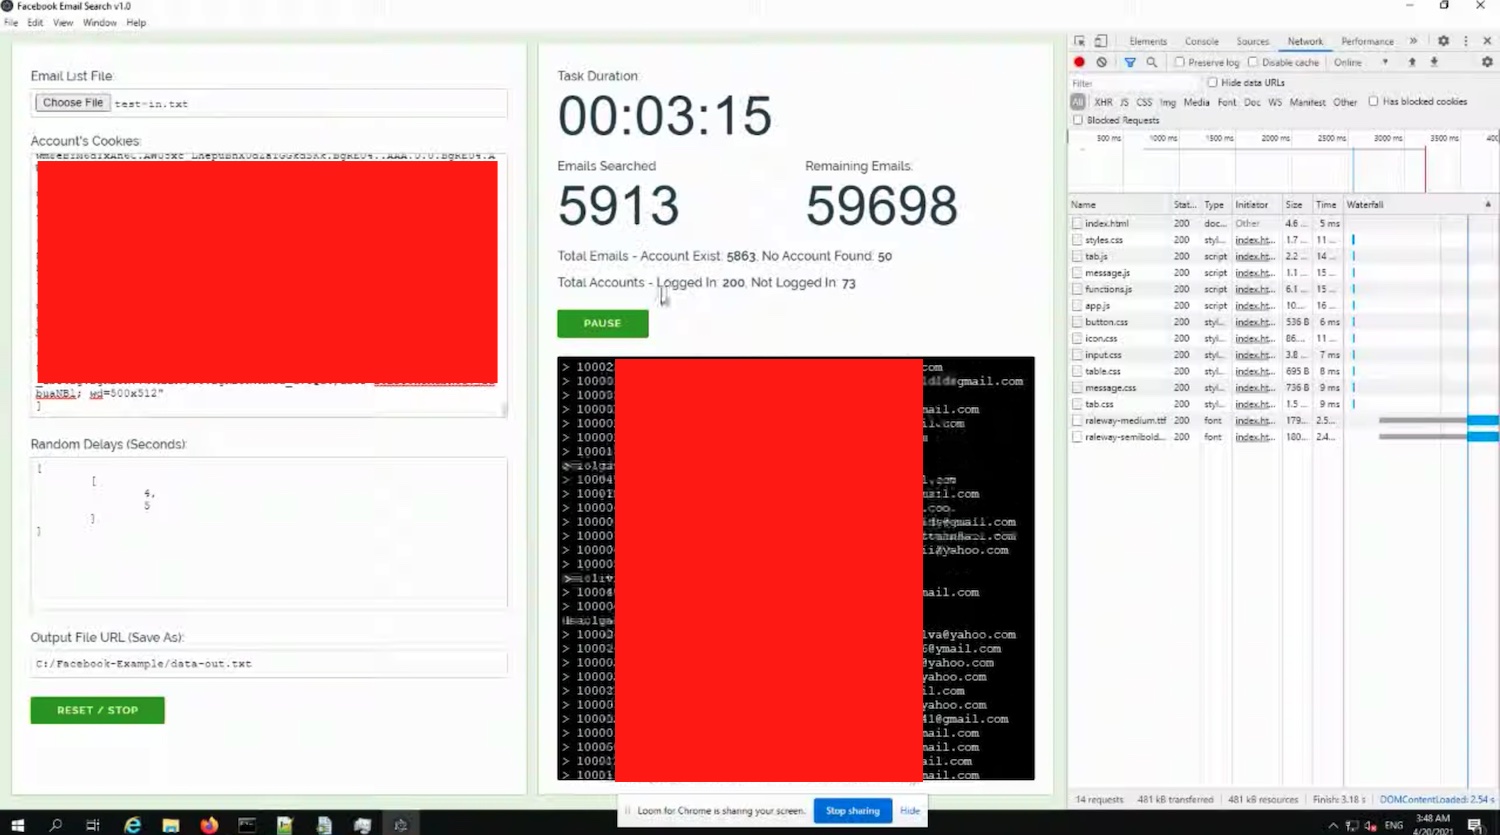
На видеоролике, появившемся в Сети на этой неделе, специалист в области кибербезопасности демонстрирует работу инструмента под названием Facebook Email Search v1.0. По словам эксперта, этот софт всего лишь за один день способен связать Facebook-аккаунты с 5 миллионами имейлов.

При этом представители Facebook отметили, что не считают наличие такого инструмента чем-то серьёзным. Именно поэтому исследователь решил обнародовать своё открытие, «скормив» тулзе для демонстрации 65 тыс. адресов электронной почты.

«Насколько можно судить из логов [приводим ниже — прим. AM], инструмент выдал достаточно серьёзные результаты. Я потратил приблизительно $10 на покупку 200 Facebook-аккаунтов», — объясняет специалист.


После этого в Facebook быстро засуетились, выдав следующее официальное заявление:

«Судя по всему, мы ошибочно закрыли этот баг-репорт до того, как информация поступила ответственной команде. Мы крайне признательны исследователю за уведомление и сейчас пытаемся углубиться в суть проблемы, чтобы быстрее устранить брешь».

Напомним, в начале этого месяца киберпреступники разместили на одном из своих форумов данные приблизительно 533 миллионов пользователей социальной площадки Facebook.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru