



Операторы REvil требуют у Apple $50 млн за неразглашение данных

Операторы REvil требуют у Apple $50 млн за неразглашение данных

Операторы REvil требуют у Apple $50 млн за неразглашение данных

Операторы программы-вымогателя REvil зашли настолько далеко, что начали шантажировать Apple. В частности, киберпреступники угрожают опубликовать конфиденциальную информацию в дарквебе, если корпорация из Купертино не заплатит выкуп.

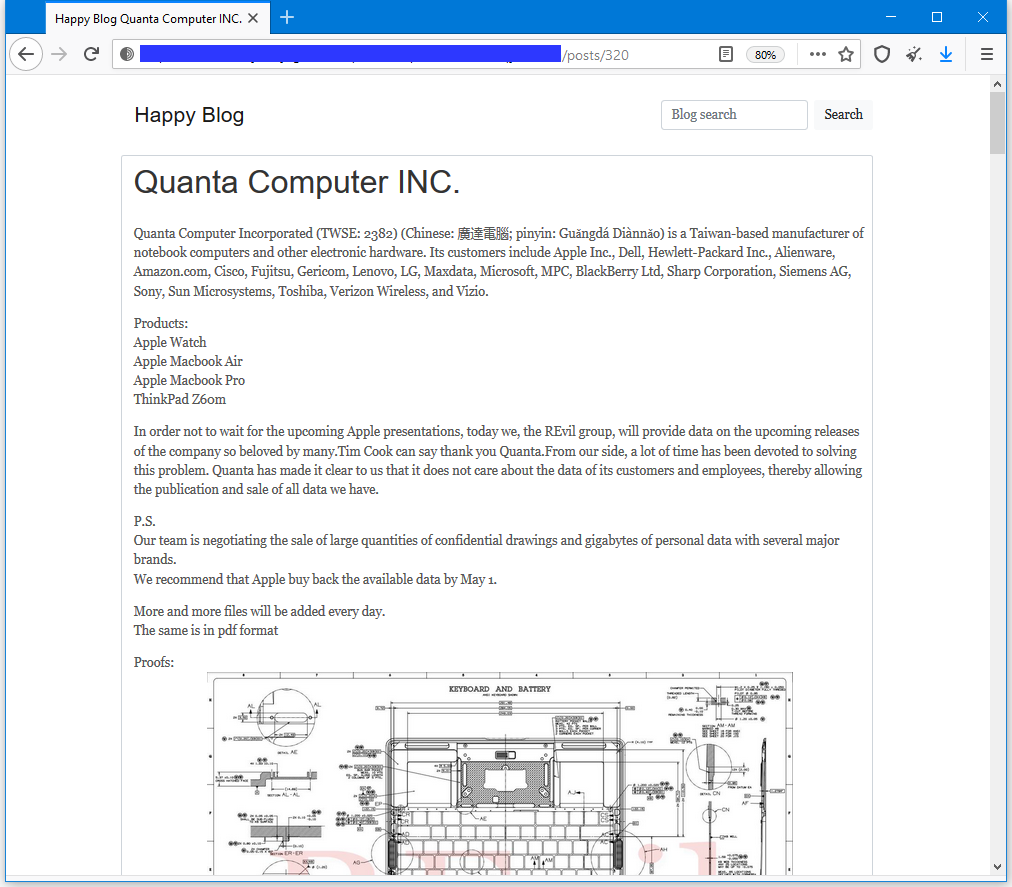
По словам операторов REvil, им удалось завладеть информацией о разработках Apple после взлома тайваньской компании Quanta Computer. Связь с «яблочной» корпорацией заключается в том, что Quanta Computer собирает для купертиновцев устройства на основе схем и предварительного дизайна.

Стоящая за REvil кибербанда опубликовала на одном из ресурсов дарквеба сообщение с угрозами в адрес Apple. Поскольку Quanta Computer в итоге отказалась платить злоумышленникам, последние решили переключиться на основных клиентов тайваньской компании.

Преступники опубликовали 21 скриншот, на котором изображены схемы MacBook, и пообещали ежедневно выкладывать внутренние данные, пока Quanta Computer или Apple не заплатят им затребованную сумму.


Стоит отметить, что услугами Quanta Computer пользуются известные всем техногиганты: HP, Dell, Microsoft, Toshiba, LG, Lenovo и др. Возможно, злоумышленники смогли добраться до внутренней информации и этих корпораций.

Источники, знакомые с ходом переговоров, сообщили, что операторы программы-вымогателя требуют от жертв $50 миллионов. Напомним, что эту же сумму пытались вытрясти из Acer буквально в прошлом месяце.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru