



Операторы REvil требуют у Apple $50 млн за неразглашение данных

Операторы REvil требуют у Apple $50 млн за неразглашение данных

Операторы REvil требуют у Apple $50 млн за неразглашение данных

Операторы программы-вымогателя REvil зашли настолько далеко, что начали шантажировать Apple. В частности, киберпреступники угрожают опубликовать конфиденциальную информацию в дарквебе, если корпорация из Купертино не заплатит выкуп.

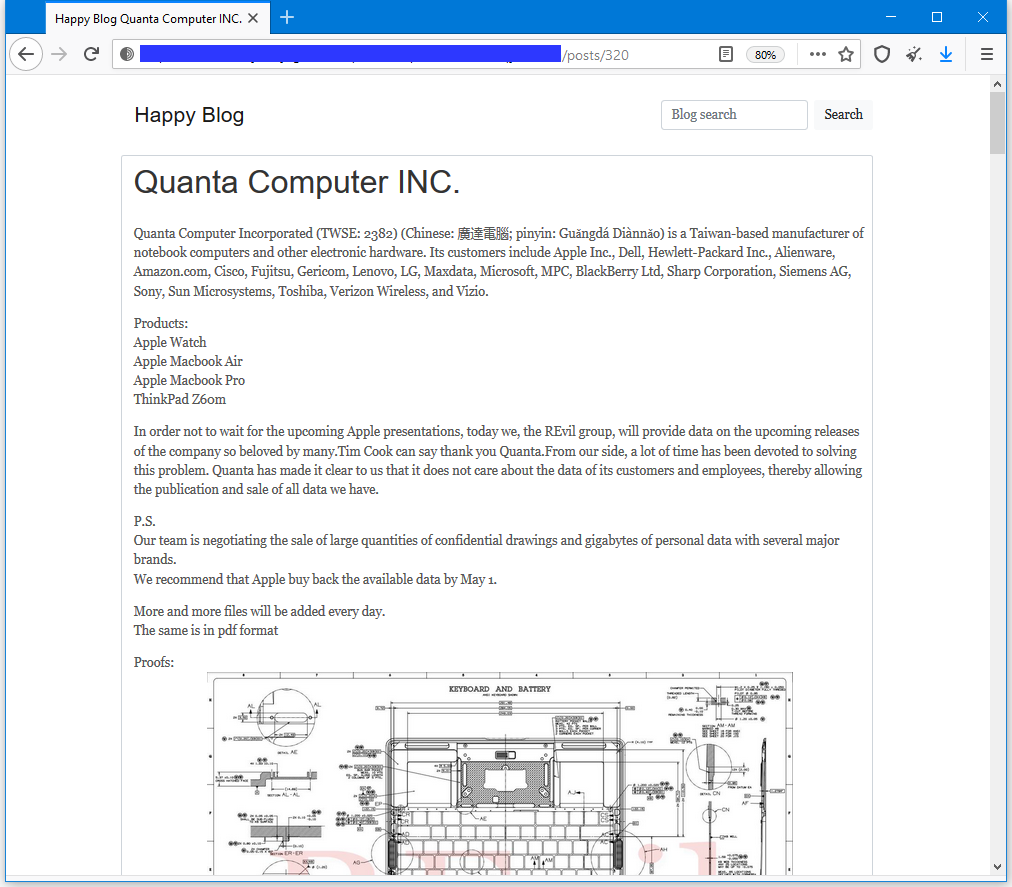
По словам операторов REvil, им удалось завладеть информацией о разработках Apple после взлома тайваньской компании Quanta Computer. Связь с «яблочной» корпорацией заключается в том, что Quanta Computer собирает для купертиновцев устройства на основе схем и предварительного дизайна.

Стоящая за REvil кибербанда опубликовала на одном из ресурсов дарквеба сообщение с угрозами в адрес Apple. Поскольку Quanta Computer в итоге отказалась платить злоумышленникам, последние решили переключиться на основных клиентов тайваньской компании.

Преступники опубликовали 21 скриншот, на котором изображены схемы MacBook, и пообещали ежедневно выкладывать внутренние данные, пока Quanta Computer или Apple не заплатят им затребованную сумму.


Стоит отметить, что услугами Quanta Computer пользуются известные всем техногиганты: HP, Dell, Microsoft, Toshiba, LG, Lenovo и др. Возможно, злоумышленники смогли добраться до внутренней информации и этих корпораций.

Источники, знакомые с ходом переговоров, сообщили, что операторы программы-вымогателя требуют от жертв $50 миллионов. Напомним, что эту же сумму пытались вытрясти из Acer буквально в прошлом месяце.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru