



Новая фишинговая схема на Facebook коснулась и россиян

Новая фишинговая схема на Facebook коснулась и россиян

Новая фишинговая схема на Facebook коснулась и россиян

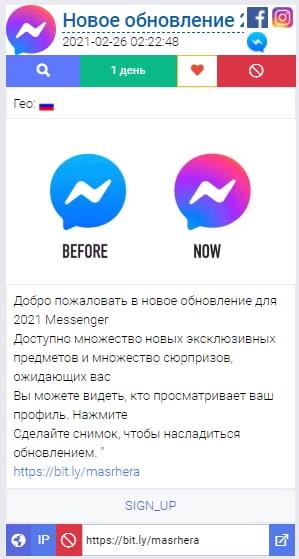
Эксперты Group-IB предупреждают о новой фишинговой кампании на Facebook, охватившей 84 страны Северной и Южной Америки, Азии и региона EMEA, в том числе Россию. Охотники за учетными данными предлагают участникам социальной сети скачать несуществующее обновление Facebook Messenger, пройдя по короткой ссылке.

По данным ИБ-компании, этот мессенджер в настоящее время насчитывает свыше 1,3 млрд установок, а количество участников соцсети приблизилось к 2,7 миллиарда. Столь широкое поле деятельности неизменно привлекает внимание разномастных мошенников, и новейшая киберкампания тому яркий пример.

Первые признаки реализации масштабной фишинговой схемы на Facebook специалисты заметили летом прошлого года. На настоящий момент в соцсети выявлено около 1 тыс. поддельных профилей и 5,7 тыс. мошеннических публикаций.

Своим аккаунтам фишеры, как правило, присваивают имена, созвучные с названием мессенджера Facebook — Messanger, Meseenger, Masssengar и т. п., и заимствуют его иконку в качестве аватарки. Публикуя сообщения-приманки, злоумышленники расписывают достоинства новых функций мессенджера — реальных или вымышленных. Так, один из таких рекламных постов предлагал скачать несуществующую «золотую» версию (Gold).

Все эти сообщения содержат короткую ссылку, сгенерированную на linktr.ee, bit.ly, cutt.us, cutt.ly или rb.gy. Переход по ней открывает фальшивую страницу регистрации Facebook Messenger. Заполнение всех полей предлагаемой формы влечет потерю учетных данных, включая номер телефона и адрес email.


«Злоумышленники не только умело играют на человеческих чувствах —  любопытство, страх, жажда наживы, но и используют технологии продвижения, обхода модерации и маскировки своих мошеннических схем, — комментирует Андрей Бусаргин, заместитель гендиректора Group-IB по направлению Digital Risk Protection. — Для того чтобы выявить эти схемы и защитить пользователей, бренды должны на несколько шагов опережать злоумышленников, выявить и заблокировать всю мошенническую цепочку — от начала до конца, а решения для защиты от цифровых рисков могут стать в этом случае "серебряной пулей"».

Пользователям аналитики рекомендуют соблюдать нехитрые правила: скачивать приложения и обновления только из официальных магазинов и тщательно проверять достоверность источника, прежде чем совершить переход по рекламной ссылке. При заходе на сайт со страницей аутентификации в Facebook Messenger следует сначала удостовериться в правильности имени домена, а затем уже вводить данные в форму.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru