



Новая фишинговая схема на Facebook коснулась и россиян

Новая фишинговая схема на Facebook коснулась и россиян

Новая фишинговая схема на Facebook коснулась и россиян

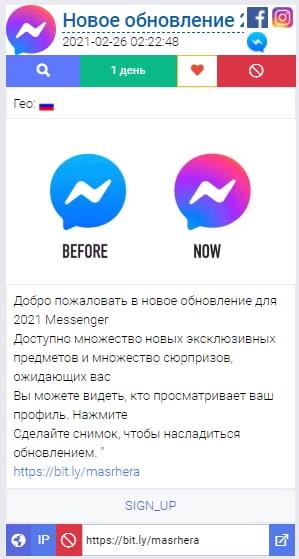
Эксперты Group-IB предупреждают о новой фишинговой кампании на Facebook, охватившей 84 страны Северной и Южной Америки, Азии и региона EMEA, в том числе Россию. Охотники за учетными данными предлагают участникам социальной сети скачать несуществующее обновление Facebook Messenger, пройдя по короткой ссылке.

По данным ИБ-компании, этот мессенджер в настоящее время насчитывает свыше 1,3 млрд установок, а количество участников соцсети приблизилось к 2,7 миллиарда. Столь широкое поле деятельности неизменно привлекает внимание разномастных мошенников, и новейшая киберкампания тому яркий пример.

Первые признаки реализации масштабной фишинговой схемы на Facebook специалисты заметили летом прошлого года. На настоящий момент в соцсети выявлено около 1 тыс. поддельных профилей и 5,7 тыс. мошеннических публикаций.

Своим аккаунтам фишеры, как правило, присваивают имена, созвучные с названием мессенджера Facebook — Messanger, Meseenger, Masssengar и т. п., и заимствуют его иконку в качестве аватарки. Публикуя сообщения-приманки, злоумышленники расписывают достоинства новых функций мессенджера — реальных или вымышленных. Так, один из таких рекламных постов предлагал скачать несуществующую «золотую» версию (Gold).

Все эти сообщения содержат короткую ссылку, сгенерированную на linktr.ee, bit.ly, cutt.us, cutt.ly или rb.gy. Переход по ней открывает фальшивую страницу регистрации Facebook Messenger. Заполнение всех полей предлагаемой формы влечет потерю учетных данных, включая номер телефона и адрес email.


«Злоумышленники не только умело играют на человеческих чувствах —  любопытство, страх, жажда наживы, но и используют технологии продвижения, обхода модерации и маскировки своих мошеннических схем, — комментирует Андрей Бусаргин, заместитель гендиректора Group-IB по направлению Digital Risk Protection. — Для того чтобы выявить эти схемы и защитить пользователей, бренды должны на несколько шагов опережать злоумышленников, выявить и заблокировать всю мошенническую цепочку — от начала до конца, а решения для защиты от цифровых рисков могут стать в этом случае "серебряной пулей"».

Пользователям аналитики рекомендуют соблюдать нехитрые правила: скачивать приложения и обновления только из официальных магазинов и тщательно проверять достоверность источника, прежде чем совершить переход по рекламной ссылке. При заходе на сайт со страницей аутентификации в Facebook Messenger следует сначала удостовериться в правильности имени домена, а затем уже вводить данные в форму.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru