



Новая фишинговая схема на Facebook коснулась и россиян

Новая фишинговая схема на Facebook коснулась и россиян

Новая фишинговая схема на Facebook коснулась и россиян

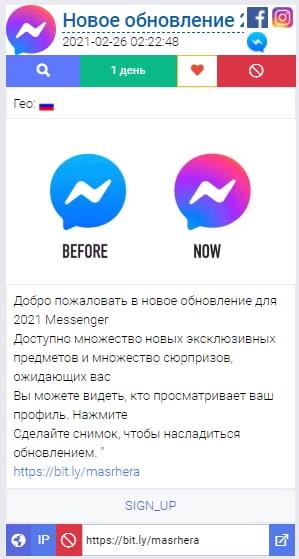
Эксперты Group-IB предупреждают о новой фишинговой кампании на Facebook, охватившей 84 страны Северной и Южной Америки, Азии и региона EMEA, в том числе Россию. Охотники за учетными данными предлагают участникам социальной сети скачать несуществующее обновление Facebook Messenger, пройдя по короткой ссылке.

По данным ИБ-компании, этот мессенджер в настоящее время насчитывает свыше 1,3 млрд установок, а количество участников соцсети приблизилось к 2,7 миллиарда. Столь широкое поле деятельности неизменно привлекает внимание разномастных мошенников, и новейшая киберкампания тому яркий пример.

Первые признаки реализации масштабной фишинговой схемы на Facebook специалисты заметили летом прошлого года. На настоящий момент в соцсети выявлено около 1 тыс. поддельных профилей и 5,7 тыс. мошеннических публикаций.

Своим аккаунтам фишеры, как правило, присваивают имена, созвучные с названием мессенджера Facebook — Messanger, Meseenger, Masssengar и т. п., и заимствуют его иконку в качестве аватарки. Публикуя сообщения-приманки, злоумышленники расписывают достоинства новых функций мессенджера — реальных или вымышленных. Так, один из таких рекламных постов предлагал скачать несуществующую «золотую» версию (Gold).

Все эти сообщения содержат короткую ссылку, сгенерированную на linktr.ee, bit.ly, cutt.us, cutt.ly или rb.gy. Переход по ней открывает фальшивую страницу регистрации Facebook Messenger. Заполнение всех полей предлагаемой формы влечет потерю учетных данных, включая номер телефона и адрес email.


«Злоумышленники не только умело играют на человеческих чувствах —  любопытство, страх, жажда наживы, но и используют технологии продвижения, обхода модерации и маскировки своих мошеннических схем, — комментирует Андрей Бусаргин, заместитель гендиректора Group-IB по направлению Digital Risk Protection. — Для того чтобы выявить эти схемы и защитить пользователей, бренды должны на несколько шагов опережать злоумышленников, выявить и заблокировать всю мошенническую цепочку — от начала до конца, а решения для защиты от цифровых рисков могут стать в этом случае "серебряной пулей"».

Пользователям аналитики рекомендуют соблюдать нехитрые правила: скачивать приложения и обновления только из официальных магазинов и тщательно проверять достоверность источника, прежде чем совершить переход по рекламной ссылке. При заходе на сайт со страницей аутентификации в Facebook Messenger следует сначала удостовериться в правильности имени домена, а затем уже вводить данные в форму.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru