



Новая фишинговая схема на Facebook коснулась и россиян

Новая фишинговая схема на Facebook коснулась и россиян

Новая фишинговая схема на Facebook коснулась и россиян

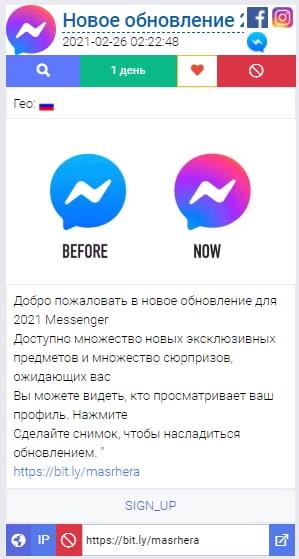
Эксперты Group-IB предупреждают о новой фишинговой кампании на Facebook, охватившей 84 страны Северной и Южной Америки, Азии и региона EMEA, в том числе Россию. Охотники за учетными данными предлагают участникам социальной сети скачать несуществующее обновление Facebook Messenger, пройдя по короткой ссылке.

По данным ИБ-компании, этот мессенджер в настоящее время насчитывает свыше 1,3 млрд установок, а количество участников соцсети приблизилось к 2,7 миллиарда. Столь широкое поле деятельности неизменно привлекает внимание разномастных мошенников, и новейшая киберкампания тому яркий пример.

Первые признаки реализации масштабной фишинговой схемы на Facebook специалисты заметили летом прошлого года. На настоящий момент в соцсети выявлено около 1 тыс. поддельных профилей и 5,7 тыс. мошеннических публикаций.

Своим аккаунтам фишеры, как правило, присваивают имена, созвучные с названием мессенджера Facebook — Messanger, Meseenger, Masssengar и т. п., и заимствуют его иконку в качестве аватарки. Публикуя сообщения-приманки, злоумышленники расписывают достоинства новых функций мессенджера — реальных или вымышленных. Так, один из таких рекламных постов предлагал скачать несуществующую «золотую» версию (Gold).

Все эти сообщения содержат короткую ссылку, сгенерированную на linktr.ee, bit.ly, cutt.us, cutt.ly или rb.gy. Переход по ней открывает фальшивую страницу регистрации Facebook Messenger. Заполнение всех полей предлагаемой формы влечет потерю учетных данных, включая номер телефона и адрес email.


«Злоумышленники не только умело играют на человеческих чувствах —  любопытство, страх, жажда наживы, но и используют технологии продвижения, обхода модерации и маскировки своих мошеннических схем, — комментирует Андрей Бусаргин, заместитель гендиректора Group-IB по направлению Digital Risk Protection. — Для того чтобы выявить эти схемы и защитить пользователей, бренды должны на несколько шагов опережать злоумышленников, выявить и заблокировать всю мошенническую цепочку — от начала до конца, а решения для защиты от цифровых рисков могут стать в этом случае "серебряной пулей"».

Пользователям аналитики рекомендуют соблюдать нехитрые правила: скачивать приложения и обновления только из официальных магазинов и тщательно проверять достоверность источника, прежде чем совершить переход по рекламной ссылке. При заходе на сайт со страницей аутентификации в Facebook Messenger следует сначала удостовериться в правильности имени домена, а затем уже вводить данные в форму.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru