



Эксперт выложил эксплойт для второй 0-day в Chrome и Edge за неделю

Эксперт выложил эксплойт для второй 0-day в Chrome и Edge за неделю

Эксперт выложил эксплойт для второй 0-day в Chrome и Edge за неделю

Не успели разработчики устранить уязвимость нулевого дня в основанных на Chromium браузерах, в Twitter сразу слили PoC-эксплойт для второй 0-day. Таким образом, всего за одну неделю в Сети появилась информация о двух опасных дырах.

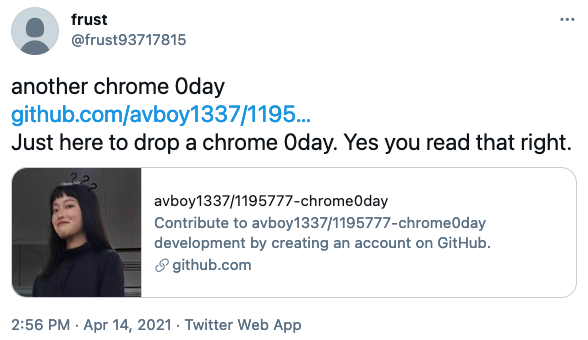
Код proof-of-concept опубликовала исследователь в области кибербезопасности, использующая псевдоним Frust и работающая в команде китайской компании Qihoo 360. Помимо упоминания бреши в Twitter, Frust опубликовала её технические подробности (на китайском языке).

Что особенно плохо — патча для этой уязвимости на данный момент не существует; это подтвердил Митя Колсек, сооснователь 0patch. То есть версии браузеров Google Chrome и Microsoft Edge, вышедшие на этой неделе, уязвимы перед 0-day. Боле того, брешь на сегодняшний день даже ещё не получила CVE-идентификатор.

Согласно описанию специалиста, уязвимость затрагивает движок JavaScript v8, который используют Chromium-браузеры. Разработчики самого Chromium достаточно оперативно поправили код, но проблема в том, что исправления пока не дошли до Google Chrome и Microsoft Edge.


Как отметил Колсек, раскрытая Frust брешь позволяет выполнить произвольный код в контексте процесса уязвимого браузера. Для успешной эксплуатации потенциальную жертву достаточно заманить на вредоносный сайт.

Однако эксперты подчеркнули, что уязвимость сработает только в том случае, если у пользователя отключена песочница интернет-обозревателя. Второй возможный вариант для злоумышленника — связать эту брешь с методом обхода песочницы.

Напомним, что ранее на этой неделе в Twitter опубликовали информацию об ещё одной 0-day в Chrome и Edge. Эту дыру, к счастью, уже залатали.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru