



Десктопные версии Telegram, OpenOffice и др. содержали баг одного клика

Десктопные версии Telegram, OpenOffice и др. содержали баг одного клика

Десктопные версии Telegram, OpenOffice и др. содержали баг одного клика

Исследователи обнаружили множество уязвимостей в популярных приложениях, допускающих выполнение произвольного кода в системах пользователей всего лишь с помощью одного клика. Именно поэтому такие бреши получили неформальное имя «уязвимости одного клика» (one-click vulnerabilities).

Проблемы безопасности выявили специалисты компании Positive Security — Фабиан Броенляйн и Лукас Ойла. Оказалось, что баги затрагивают всем известные приложения: Telegram, Nextcloud, VLC, LibreOffice, OpenOffice, Bitcoin/Dogecoin Wallets, Wireshark и Mumble и т. п.

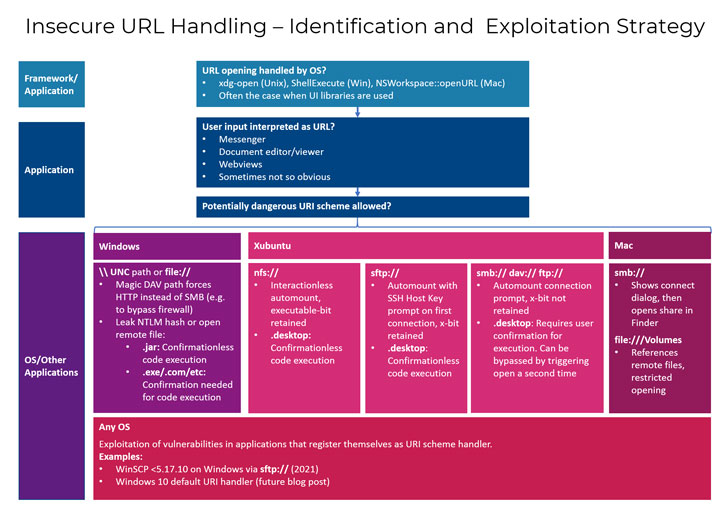
«Десктопные приложения, позволяющие операционной системе открывать URL от пользователя, содержат уязвимость выполнения кода. Для эксплуатации требуется взаимодействие с жертвой», — объясняют специалисты.

«Добиться запуска произвольного кода можно с помощью ссылки на вредоносный исполняемый файл (.desktop, .jar, .exe, и т. п.), расположенный в Сети. Также злоумышленник может задействовать дополнительную дыру в открытом URI-обработчике софта».

Другими совами, баги существуют благодаря недостаточной валидации ввода URL, открываемых с участием операционной системы. В определённых условиях это приводит к непреднамеренному запуску вредоносного файла.

Как отметили исследователи из Positive Security, многие десктопные приложения не смогли провести корректную валидацию ссылок.


К счастью, в большинстве приложений эти уязвимости уже устранены, так что пользователям остаётся лишь следить за выходящими версиями и регулярно обновлять установленный софт. Эксперты привели список затронутых проблемами программ:

  • Nextcloud - уязвимость (CVE-2021-22879) устранена в версии 3.1.3 десктопного клиента (выпущена 24 февраля).
  • Telegram - брешь пропатчили 10 февраля.
  • VLC Player - уязвимость устранили в версии 3.0.13 (должна прийти пользователям на следующей неделе).
  • OpenOffice - патчи ещё не вышли (CVE-2021-30245).
  • LibreOffice - дыру устранили в Windows, но она осталась в Xubuntu (CVE-2021-25631).
  • Mumble - патч вышел с версией 1.3.4 — 10 февраля (CVE-2021-27229).
  • Dogecoin - патч вышел с версией 1.14.3 — 28 февраля.
  • Bitcoin ABC - патч вышел с версией 0.22.15 — 9 марта.
  • Bitcoin Cash - патч вышел с версией 23.0.0.
  • Wireshark - патч вышел с версией 3.4.4 — 10 марта (CVE-2021-22191).
  • WinSCP - патч вышел с версией 5.17.10 — 26 января (CVE-2021-3331).
Подпишитесь на новости

Один номер на два телефона: в Android нашли функцию Fast Switch

В приложении Google SIM Manager обнаружили упоминания Android Fast Switch — функции для использования одного телефонного номера на двух смартфонах. Согласно найденному описанию, мобильная связь будет автоматически переключаться на устройство, которое пользователь разблокировал.

Находку опубликовало Android Authority по результатам анализа кода приложения.

Для работы Fast Switch оба смартфона должны быть подключены к одному аккаунту Google. Пользователю также потребуется подтвердить запрос на совместное использование сим-карты. Функция рассчитана на владельца нескольких устройств.

В коде предусмотрены сообщения о несовместимых сим-картах. Другая строка предлагает сначала активировать симку в настройках второго телефона, чтобы сделать её доступной для совместного использования. Точные условия подключения пока неизвестны.

В отличие от ручного переноса eSIM, Fast Switch должна переключать обслуживание между устройствами в фоне. Подробностей о синхронизации истории звонков и других данных пока нет.

Список совместимых смартфонов, поддержка операторов и возможная плата за услугу не раскрыты. Сроки запуска также неизвестны. Находка относится к разрабатываемой функции, поэтому обнаруженный в приложении код не гарантирует её выхода для пользователей.

RSS: Новости на портале Anti-Malware.ru