



Кряки популярных программ используются для кражи Monero и вывода данных

Кряки популярных программ используются для кражи Monero и вывода данных

Кряки популярных программ используются для кражи Monero и вывода данных

Исследователи из Bitdefender выявили серию атак, нацеленных на кражу данных, а также криптовалюты из кошельков Monero. Как оказалось, злоумышленники с этой целью уже три года распространяют вредоносную программу под видом пиратских копий популярных офисных инструментов и редакторов изображений.

При запуске фальшивый кряк работает как дроппер — загружает в систему экземпляр легитимной утилиты ncat.exe и прокси-сервер Tor, а также командный файл для Netcat. Все файлы помещаются в служебную папку SysWOW64 и в совокупности обеспечивают автору атаки бэкдор, позволяющий совершать различные действия на зараженной машине с помощью команд, подаваемых из сети Tor.

Тестирование вредоноса выявило следующие возможности:

  • отправка локальных файлов через Tor на указанный сервер; 
  • запуск клиента BitTorrent (видимо, для вывода краденых данных);
  • отключение файрвола перед отправкой добычи;
  • кража информации из браузера (история, сохраненные пароли, сеансовые куки) и формирование архивного файла с помощью 7-Zip для пересылки;
  • кража Monero из криптокошелька с использованием консольного клиента monero-wallet-cli.exe.

Поиск onion-домена командного сервера осуществляется циклическим перебором портов с 8000 по 9000. Для обмена данными организуется сокет-соединение. Чтобы обеспечить зловреду постоянное присутствие, в системе создаются специальный сервис и запланированное задание на запуск каждые 45 минут.

Исследование также показало, что управление бэкдором осуществляется, скорее всего, в интерактивном режиме, а не автоматизированными методами.

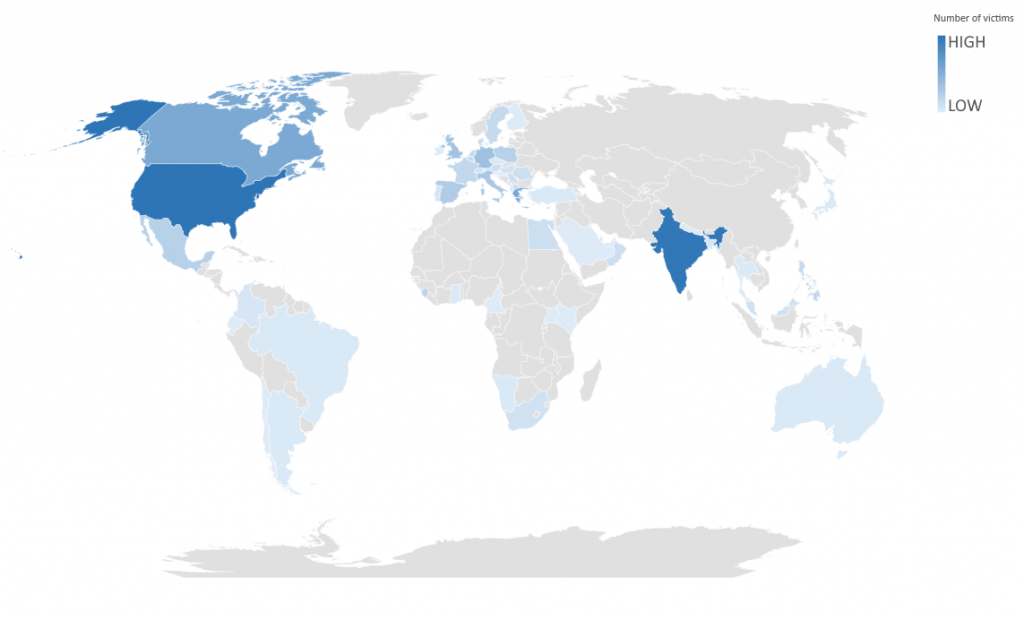
Наибольшее количество заражений обнаружено в США и Индии.

Подпишитесь на новости

Bitget выставила россиян за дверь: на вывод криптовалюты дали считаные дни

Криптобиржа Bitget включила Россию, Казахстан и Белоруссию в список запрещённых стран. Ограничения касаются резидентов этих государств. Пользователям предложили закрыть позиции и вывести активы, причём времени на спокойные раздумья оставили немного.

Как пишет «Интерфакс», биржа изменила пользовательское соглашение 16 октября. Затронутым клиентам рассылают персональные инструкции по электронной почте, через приложение и пуш-уведомления.

В уведомлениях указан жёсткий график. С 10:00 мск 18 октября недоступны новые сделки, ордера и подписки. До 10:00 мск 21 октября пользователям предписано закрыть все позиции и вывести активы.

Оставшиеся позиции биржа обещает закрыть автоматически. С того же времени — 10:00 мск 21 октября — вход в аккаунт будет ограничен.

В приведённом сообщении причина решения не раскрывается. Зато последствия вполне конкретные: обслуживание прекращается, сроки обозначены, дальнейшие действия биржа сообщает каждому затронутому пользователю отдельно.

Очередное напоминание, что доступ к криптобирже зависит не только от пароля и баланса, но и от очередной редакции её правил.

RSS: Новости на портале Anti-Malware.ru