




Smart Fraud Detection теперь борется с фродом в бонусных системах

Smart Fraud Detection теперь борется с фродом в бонусных системах

Smart Fraud Detection теперь борется с фродом в бонусных системах

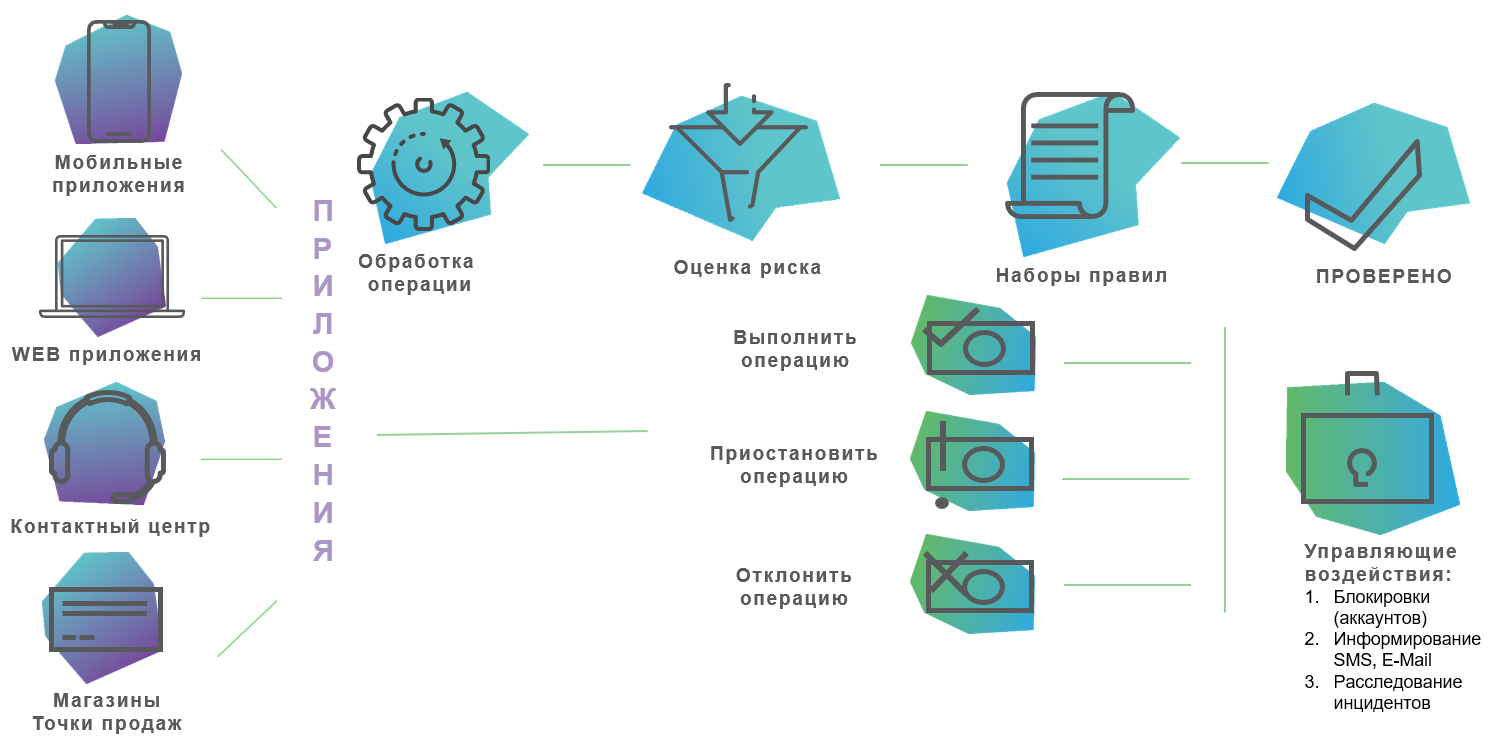
Компания Фаззи Лоджик Лабс представила новую функцию антифрод системы Smart Fraud Detection для борьбы с мошенничеством в бонусных системах и с картами лояльности. Решение основано на сочетании метода правил, машинного обучения и работе с профилями объектов.

Правила настраиваются по маркированию подозрительной активности или известными шаблонам атак используя параметры конкретных действий клиента и/или сотрудника и анализ динамически рассчитываемых объектов. Методы машинного обучения позволяют эффективно выявлять аномалии в поведении клиентов и сотрудников организации, не требуя длительной настройки и поддержки, автоматически адаптируются к изменяющемся шаблонам атак злоумышленников.

Работа с динамическими профилями включает в себя объекты хранения для описания неограниченного количества элементов и и массивы максимального количества/заданной глубины данных. Это позволяет:

  • строить профили объектов: пользователь, пользовательское устройство, карта, геолокация события, сотрудник, магазин, вид покупки и т.п.;
  • отслеживать типичные и нетипичные параметры, наиболее важные и частые взаимодействия между объектами;
  • профилировать на основании операций с «движением баллов» и прочих событий (например, изменение персональных данных, регистрация мобильного приложения).

Для защиты программ лояльности крупных ритейлеров, банков, девелоперов, компания Фаззи Лоджик Лабс использует отработанные технологии для контроля внешнего и внутреннего мошенничества в финансовом секторе. Атаки на программы лояльности не менее разнообразны и изощренны, чем мошенничество в банковских системах. В них задействованы не только внешние «акторы», но и, во многих случаях, сами сотрудники организации.

Недавно мы писали, что разработчики добавили в Smart Fraud Detection дополнительные параметры транзакции.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru