




Smart Fraud Detection теперь борется с фродом в бонусных системах

Smart Fraud Detection теперь борется с фродом в бонусных системах

Smart Fraud Detection теперь борется с фродом в бонусных системах

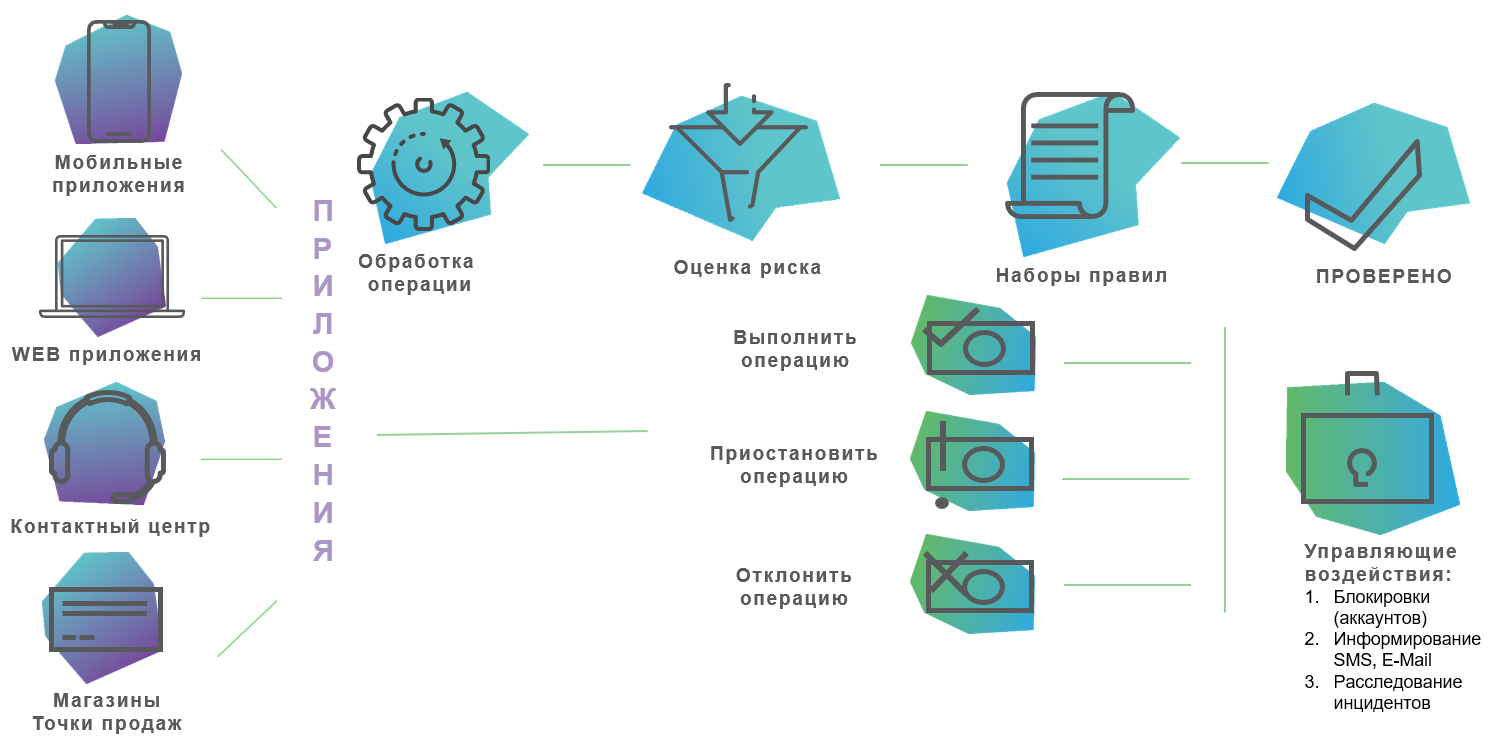
Компания Фаззи Лоджик Лабс представила новую функцию антифрод системы Smart Fraud Detection для борьбы с мошенничеством в бонусных системах и с картами лояльности. Решение основано на сочетании метода правил, машинного обучения и работе с профилями объектов.

Правила настраиваются по маркированию подозрительной активности или известными шаблонам атак используя параметры конкретных действий клиента и/или сотрудника и анализ динамически рассчитываемых объектов. Методы машинного обучения позволяют эффективно выявлять аномалии в поведении клиентов и сотрудников организации, не требуя длительной настройки и поддержки, автоматически адаптируются к изменяющемся шаблонам атак злоумышленников.

Работа с динамическими профилями включает в себя объекты хранения для описания неограниченного количества элементов и и массивы максимального количества/заданной глубины данных. Это позволяет:

  • строить профили объектов: пользователь, пользовательское устройство, карта, геолокация события, сотрудник, магазин, вид покупки и т.п.;
  • отслеживать типичные и нетипичные параметры, наиболее важные и частые взаимодействия между объектами;
  • профилировать на основании операций с «движением баллов» и прочих событий (например, изменение персональных данных, регистрация мобильного приложения).

Для защиты программ лояльности крупных ритейлеров, банков, девелоперов, компания Фаззи Лоджик Лабс использует отработанные технологии для контроля внешнего и внутреннего мошенничества в финансовом секторе. Атаки на программы лояльности не менее разнообразны и изощренны, чем мошенничество в банковских системах. В них задействованы не только внешние «акторы», но и, во многих случаях, сами сотрудники организации.

Недавно мы писали, что разработчики добавили в Smart Fraud Detection дополнительные параметры транзакции.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru