



Smart Fraud Detection теперь борется с фродом в бонусных системах

Smart Fraud Detection теперь борется с фродом в бонусных системах

Smart Fraud Detection теперь борется с фродом в бонусных системах

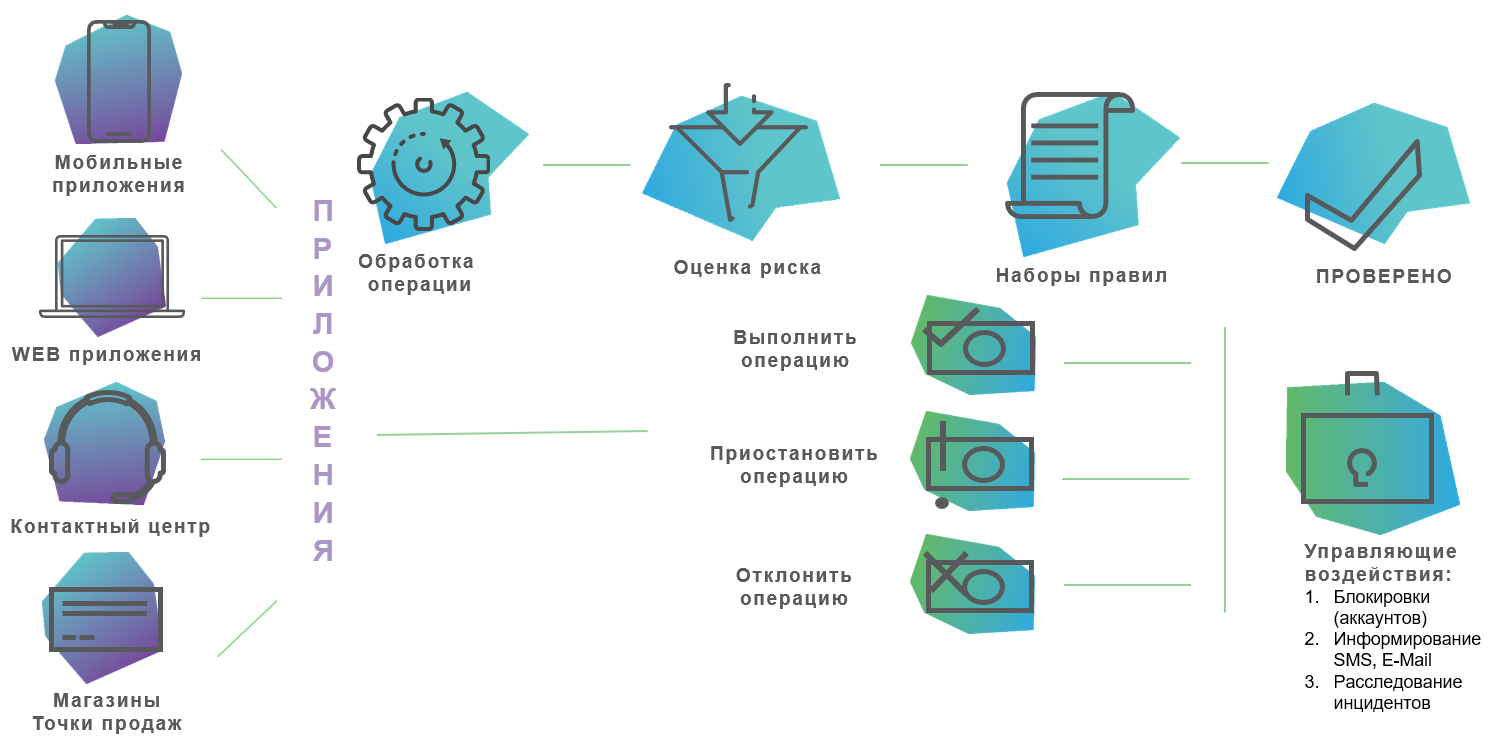
Компания Фаззи Лоджик Лабс представила новую функцию антифрод системы Smart Fraud Detection для борьбы с мошенничеством в бонусных системах и с картами лояльности. Решение основано на сочетании метода правил, машинного обучения и работе с профилями объектов.

Правила настраиваются по маркированию подозрительной активности или известными шаблонам атак используя параметры конкретных действий клиента и/или сотрудника и анализ динамически рассчитываемых объектов. Методы машинного обучения позволяют эффективно выявлять аномалии в поведении клиентов и сотрудников организации, не требуя длительной настройки и поддержки, автоматически адаптируются к изменяющемся шаблонам атак злоумышленников.

Работа с динамическими профилями включает в себя объекты хранения для описания неограниченного количества элементов и и массивы максимального количества/заданной глубины данных. Это позволяет:

  • строить профили объектов: пользователь, пользовательское устройство, карта, геолокация события, сотрудник, магазин, вид покупки и т.п.;
  • отслеживать типичные и нетипичные параметры, наиболее важные и частые взаимодействия между объектами;
  • профилировать на основании операций с «движением баллов» и прочих событий (например, изменение персональных данных, регистрация мобильного приложения).

Для защиты программ лояльности крупных ритейлеров, банков, девелоперов, компания Фаззи Лоджик Лабс использует отработанные технологии для контроля внешнего и внутреннего мошенничества в финансовом секторе. Атаки на программы лояльности не менее разнообразны и изощренны, чем мошенничество в банковских системах. В них задействованы не только внешние «акторы», но и, во многих случаях, сами сотрудники организации.

Недавно мы писали, что разработчики добавили в Smart Fraud Detection дополнительные параметры транзакции.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru