



Новый загрузчик зловредов обходит стороной Россию, Украину и Румынию

Новый загрузчик зловредов обходит стороной Россию, Украину и Румынию

Новый загрузчик зловредов обходит стороной Россию, Украину и Румынию

Эксперты Malwarebytes опубликовали результаты анализа недавно обнаруженной программы-загрузчика для Windows, используемой для распространения аналогичных зловредов, а также инфостилеров. Набор функций Saint Bot пока скромен и стандартен, однако этот проект активно развивается и с учетом возможности загрузки любых вредоносных файлов может в скором времени превратиться в серьезную угрозу.

Самый ранний из выявленных семплов Saint Bot был скомпилирован в январе этого года. Распространяется он через спам-рассылки и уже засветился в целевых атаках на правительственные учреждения. Примечательно, что вредонос умеет определять не только присутствие отладчика или виртуальной машины, но также географическое местоположение жертвы и отказывается выполнять свои функции, если та проживает в Румынии, Белоруссии, Армении, Казахстане, России, Молдавии или на Украине.

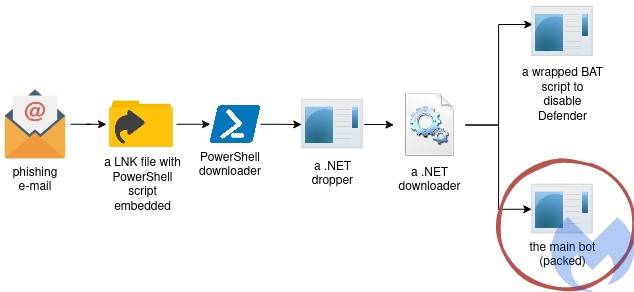
Цепочка заражения запускается при открытии ZIP-вложения — аналитикам из Malwarebytes попался образец с именем bitcoin.zip. Этот архив содержал два файла: .lnk и .txt; судя по названию, первый указывал короткий путь к биткоин-кошельку, а второй содержал пароль к нему. При проверке оказалось, что LNK-файл включает скрипт PowerShell, предназначенный для загрузки дроппера WindowsUpdate.exe со стороннего сервера, доступного по вшитой в код ссылке.

Этот исполнимый код загружает в папку временных файлов другой «экзешник» (InstallUtil.exe), который, в свою очередь, загружает туда же файлы def.exe и putty.exe и пытается запустить их на исполнение с высокими привилегиями. Анализ показал, что def.exe отвечает за блокировку Microsoft Defender, а putty.exe представляет собой основной компонент зловреда, устанавливающий связь с командным сервером.


Все коды, задействованные в атаке, обфусцированы. Итоговая полезная нагрузка прописывается в реестре на автозапуск под именем одного из легитимных приложений, присутствующих в зараженной системе. При первом запуске вредоносный код загружается в память донорского процесса и работает, таким образом, незаметно для жертвы.

Присутствие Saint Bot могут выдать только запросы к C2-серверу или результаты таких обращений. Количество команд, выполняемых зловредом, пока невелико: загрузка файлов из указанных источников, загрузка обновлений и деинсталляция.

Экспертам также удалось добраться до исходников панели управления Saint Bot. Как оказалось, ее возможности весьма ограниченны. При отдаче дополнительной полезной нагрузки оператор бота имеет возможность выбрать папку для ее сохранения — ProgramData, AppData или Temp. Он может также установить ряд фильтров и с их помощью выбирать, на какие машины раздавать чужих зловредов.

Примечательно, что все вредоносные файлы, загружаемые проанализированным образцом Saint Bot, размещались в CDN-сети Discord. Этот веб-сервис позволяет получать доступ к таким ресурсам по вшитому URL, и установка мессенджера при этом необязательна.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru