



Microsoft выпустила симулятор кибератак CyberBattleSim с открытым кодом

Microsoft выпустила симулятор кибератак CyberBattleSim с открытым кодом

Microsoft выпустила симулятор кибератак CyberBattleSim с открытым кодом

Microsoft выпустила симулятор кибератак с открытым исходным кодом. С помощью этого инструмента исследователи в области безопасности смогут моделировать сетевые среды и наблюдать за их устойчивостью к атакам «киберпреступника», который в этом случае управляется посредством искусственного интеллекта (ИИ).

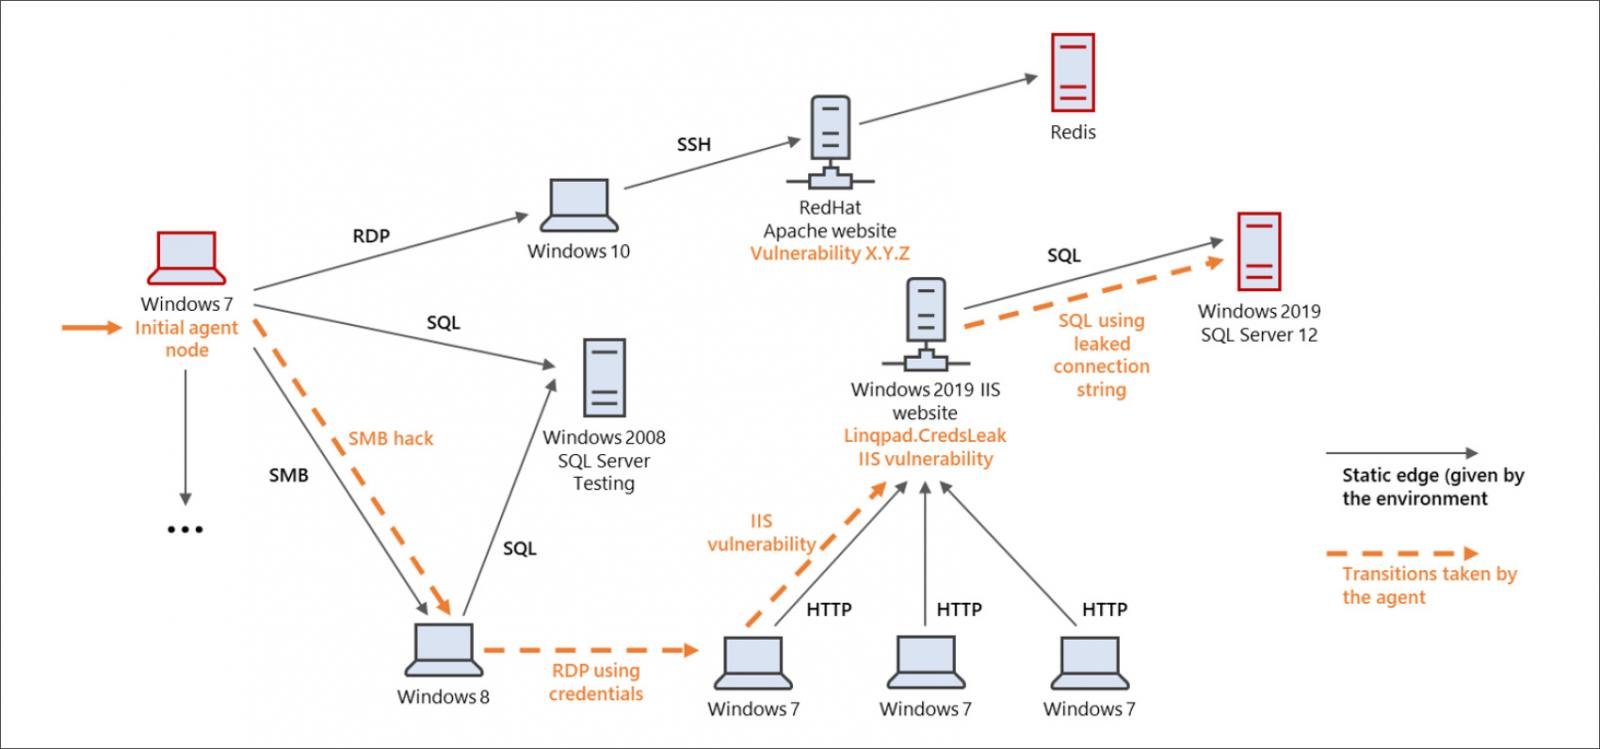
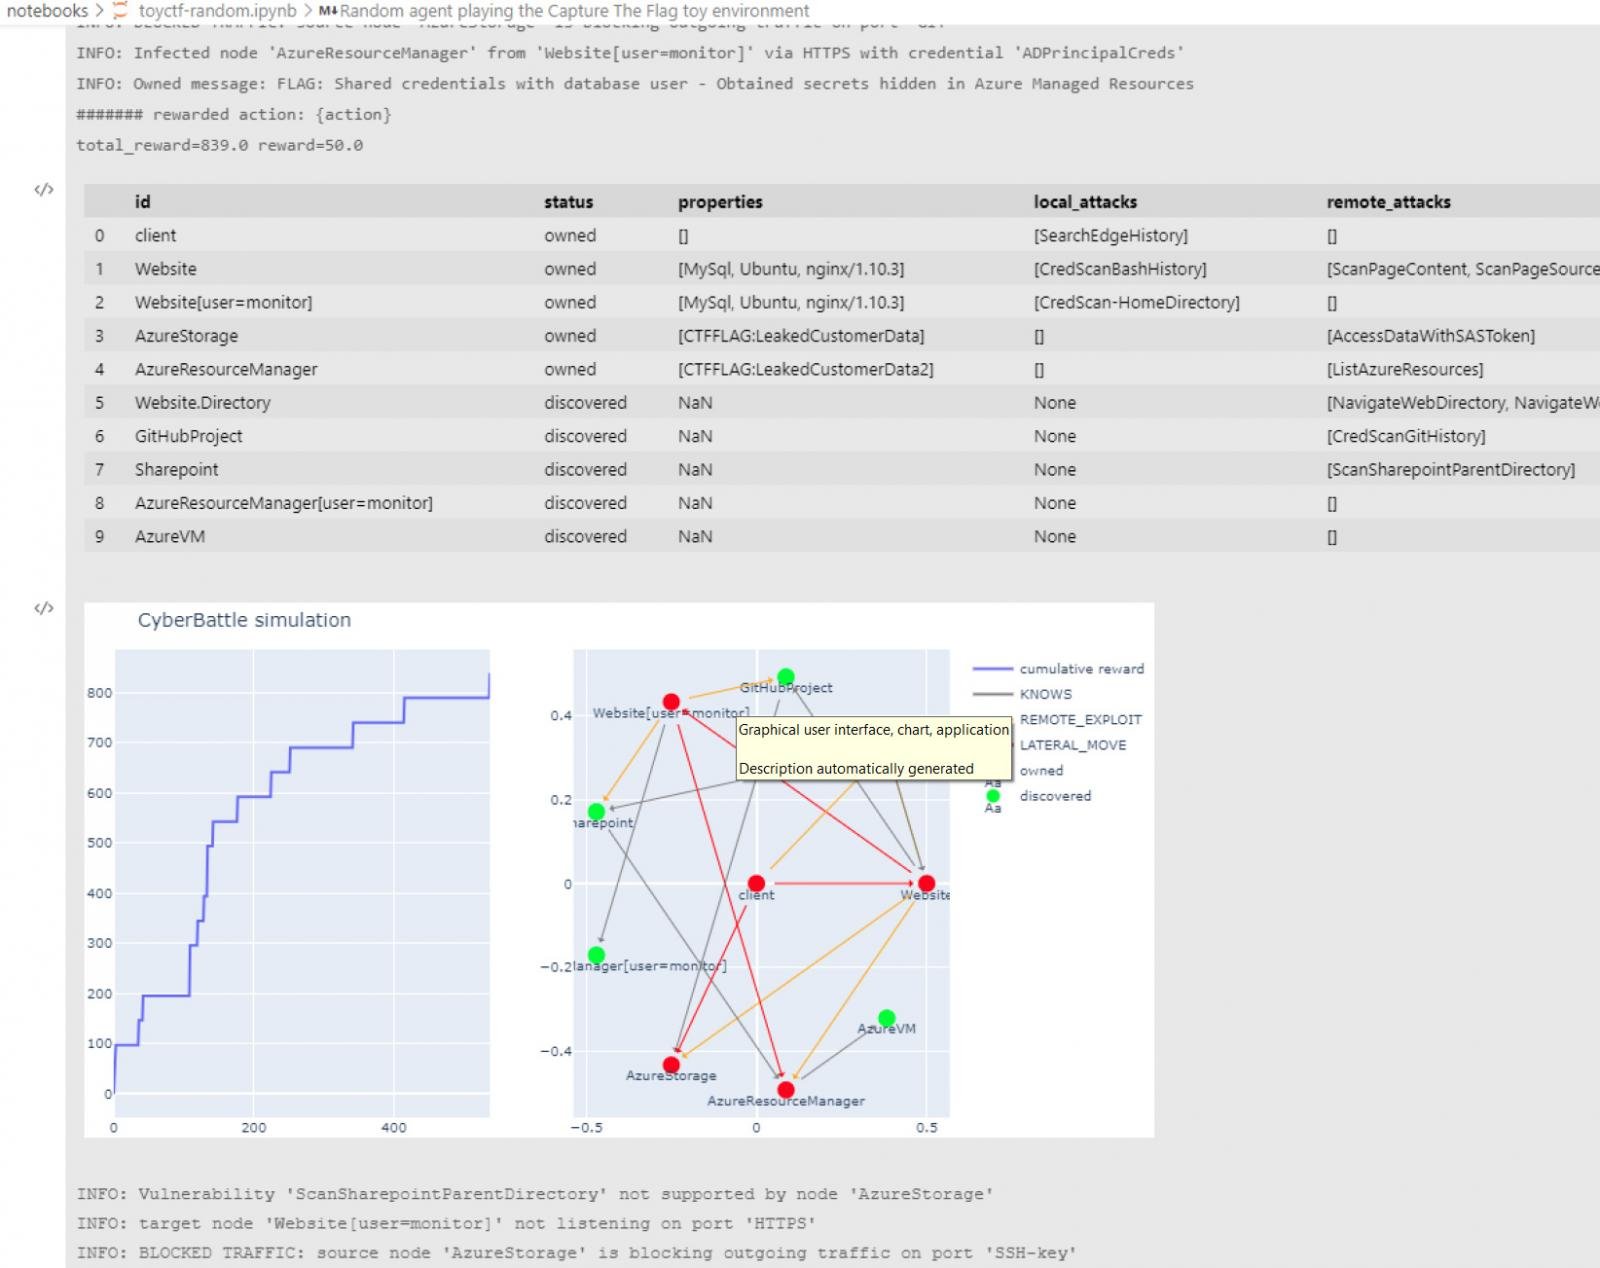
Проект, получивший имя CyberBattleSim, использует Python-платформу Open AI Gym. По словам команды Microsoft 365 Defender Research, разработавшей этот симулятор, CyberBattleSim воспроизводит латеральное перемещение злоумышленника по сети, которое обычно можно наблюдать после взлома.


«Созданная симулятором среда состоит из сети нод и параметризована неподвижной сетевой топологией. Набор заранее помещённых уязвимостей позволяет продемонстрировать, как "атакующий" будет эксплуатировать их и передвигаться внутри сети», — пишут эксперты Microsoft 365 Defender Research в блоге.

«Таким образом, с помощью нового симулятора можно протестировать защитные механизмы, задача которых — наблюдать за сетевой активностью и действиями искусственно созданного злоумышленника».


Есть мнение, что большинство симулированных действий очень быстро попадёт под алерты от XDR- и SIEM-систем, однако создатели CyberBattleSim надеются, что новый инструмент поможет специалистам лучше понять принцип, с которым искусственный интеллект подходит к действиям в скомпрометированной сети. Другими словами, основная задача CyberBattleSim — научить безопасников защищаться от подобных кибератак.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru