



Microsoft выпустила симулятор кибератак CyberBattleSim с открытым кодом

Microsoft выпустила симулятор кибератак CyberBattleSim с открытым кодом

Microsoft выпустила симулятор кибератак CyberBattleSim с открытым кодом

Microsoft выпустила симулятор кибератак с открытым исходным кодом. С помощью этого инструмента исследователи в области безопасности смогут моделировать сетевые среды и наблюдать за их устойчивостью к атакам «киберпреступника», который в этом случае управляется посредством искусственного интеллекта (ИИ).

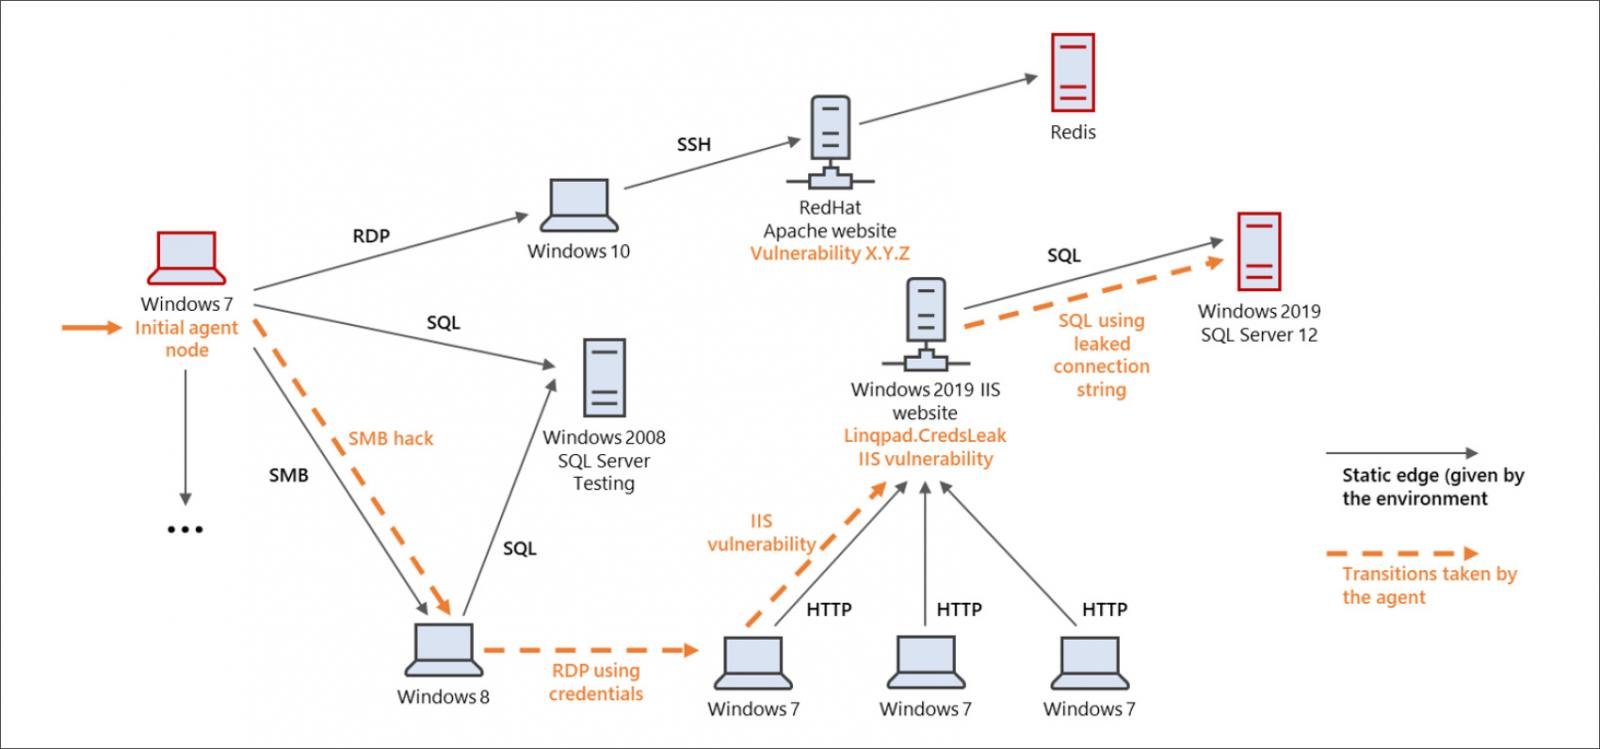
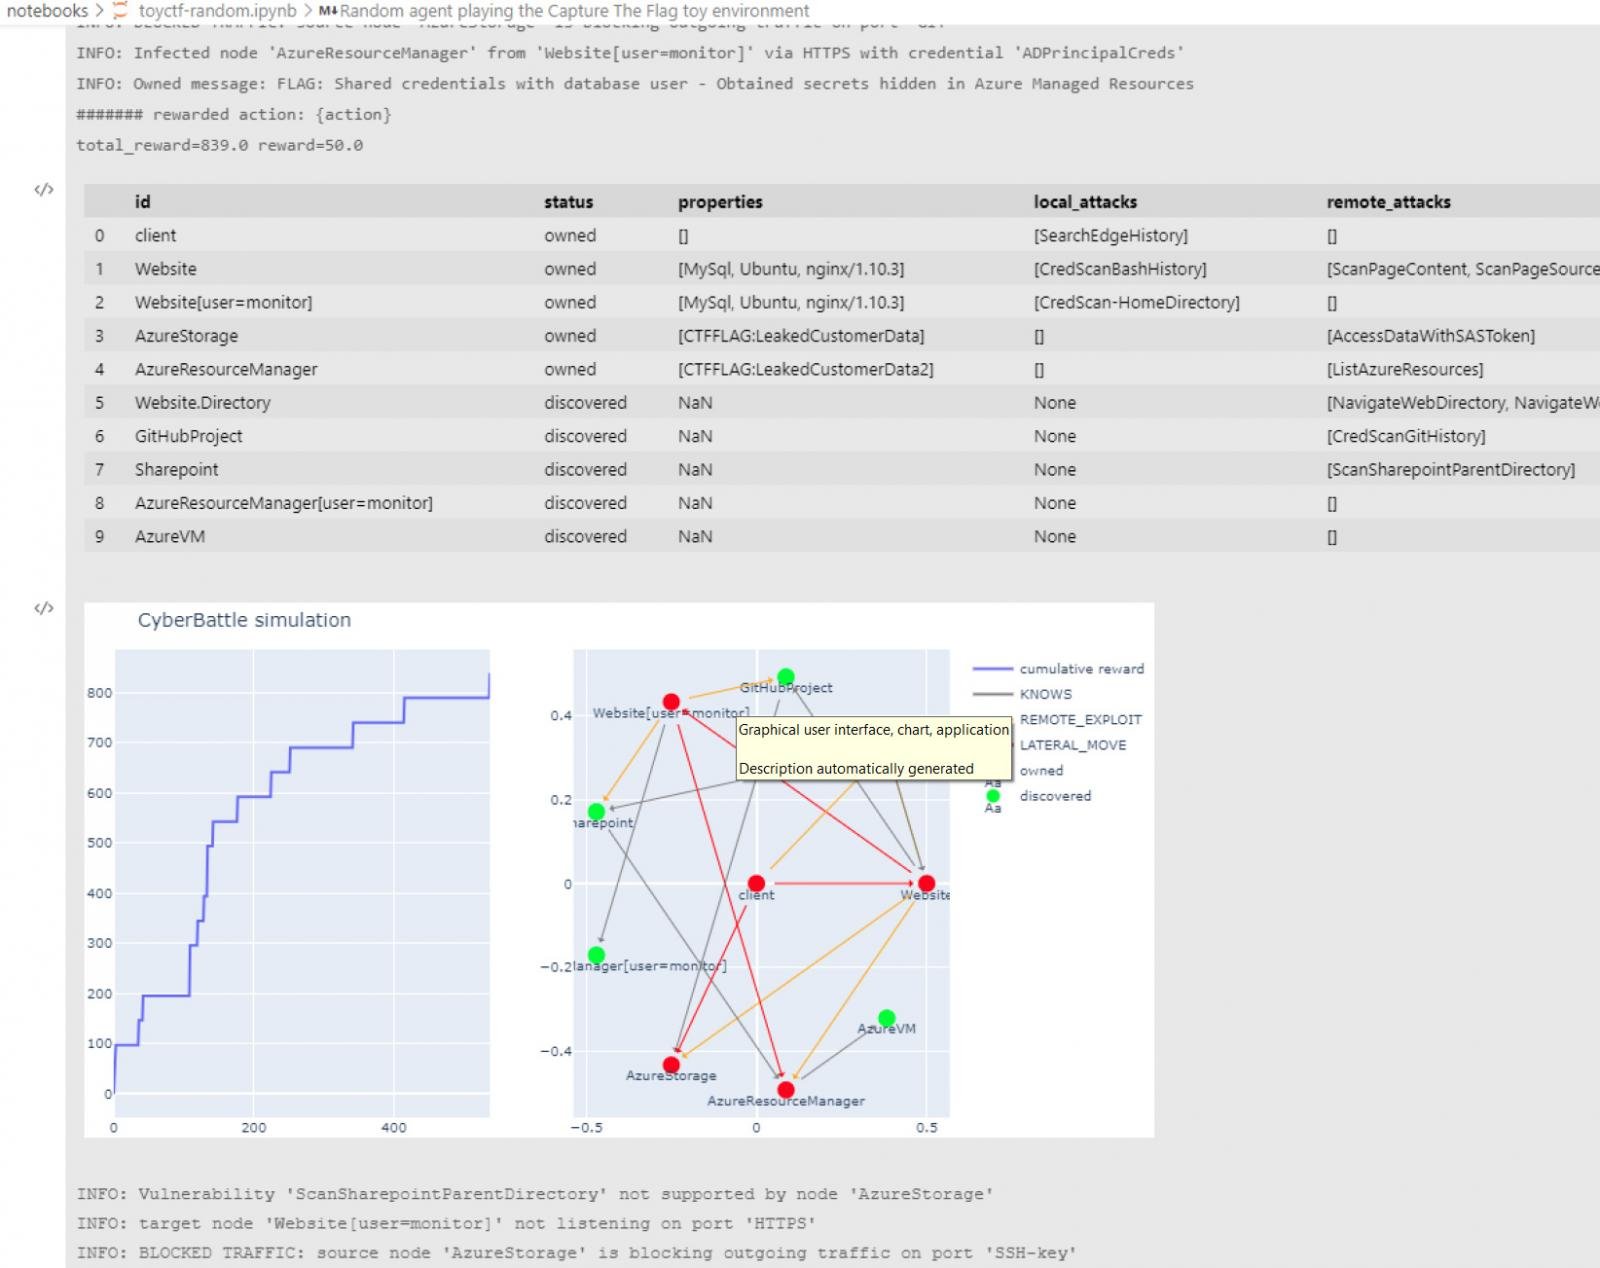
Проект, получивший имя CyberBattleSim, использует Python-платформу Open AI Gym. По словам команды Microsoft 365 Defender Research, разработавшей этот симулятор, CyberBattleSim воспроизводит латеральное перемещение злоумышленника по сети, которое обычно можно наблюдать после взлома.


«Созданная симулятором среда состоит из сети нод и параметризована неподвижной сетевой топологией. Набор заранее помещённых уязвимостей позволяет продемонстрировать, как "атакующий" будет эксплуатировать их и передвигаться внутри сети», — пишут эксперты Microsoft 365 Defender Research в блоге.

«Таким образом, с помощью нового симулятора можно протестировать защитные механизмы, задача которых — наблюдать за сетевой активностью и действиями искусственно созданного злоумышленника».


Есть мнение, что большинство симулированных действий очень быстро попадёт под алерты от XDR- и SIEM-систем, однако создатели CyberBattleSim надеются, что новый инструмент поможет специалистам лучше понять принцип, с которым искусственный интеллект подходит к действиям в скомпрометированной сети. Другими словами, основная задача CyberBattleSim — научить безопасников защищаться от подобных кибератак.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru