



Фиш-паки используют Telegram и Google Формы для вывода краденых данных

Фиш-паки используют Telegram и Google Формы для вывода краденых данных

Фиш-паки используют Telegram и Google Формы для вывода краденых данных

Специалисты Group-IB фиксируют рост популярности ботов Telegram и сервиса Google Формы в качестве средств доставки данных, украденных с помощью фишинговых страниц. Обычно мошенники получают эту информацию по каналам электронной почты, однако в прошлом году их интерес к альтернативным способам передачи данных заметно оживился.

Использование легитимных сервисов, по словам экспертов, позволяет фишерам обеспечить сохранность своей добычи и оперативность ее использования. Поддержка Telegram также стала чаще встречаться в современных фишинг-паках — наборах готовых инструментов для фишинга, позволяющих создавать разнообразные страницы-ловушки.

Фишинг-паки (в GIB их называют фишинг-китами) обычно предоставляются в пользование как услуга — по модели Cybercrime-as-a-Service, CaaS. Некоторые из них обеспечивают возможность загрузки вредоносного кода на устройства жертв. Разработчики таких платформ иногда не прочь воспользоваться плодами чужих трудов — оставляют для себя бэкдор или добавляют в набор скрипт для переадресации потока краденых данных.

«Фишинг-киты изменили правила игры в этом сегменте борьбы с киберпреступлениями, —  комментирует заместитель руководителя CERT-GIB Ярослав Каргалев. — Раньше злоумышленники прекращали свои кампании после блокировки мошеннических ресурсов и быстро переключались на другие бренды, сегодня они автоматизируют атаку, моментально выводя новые фишинговые страницы на смену заблокированным».

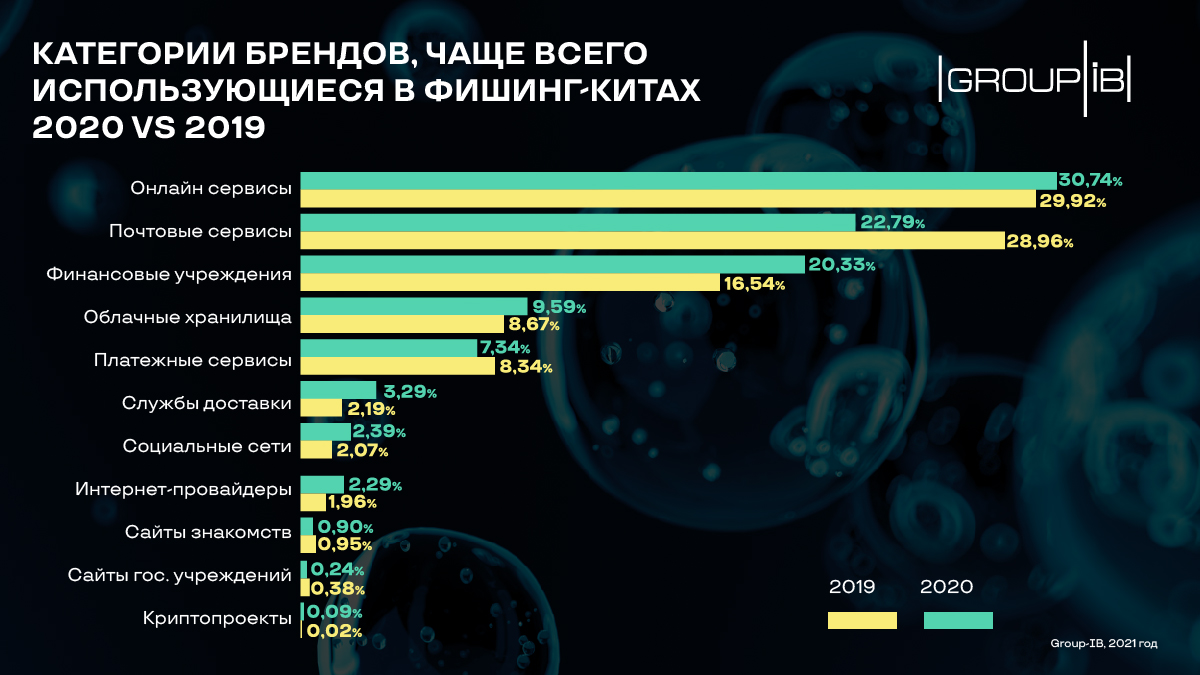
Согласно статистике Group-IB, в 2020 году фишинг-паки чаще всего использовались для создания страниц, имитируюших различные онлайн-сервисы, электронную почту и сайты финансовых организаций.


Суммарно эксперты насчитали более 260 уникальных брендов, используемых в качестве приманки. Наиболее часто злоумышленники эксплуатировали имена Microsoft, PayPal, Google и Yahoo.

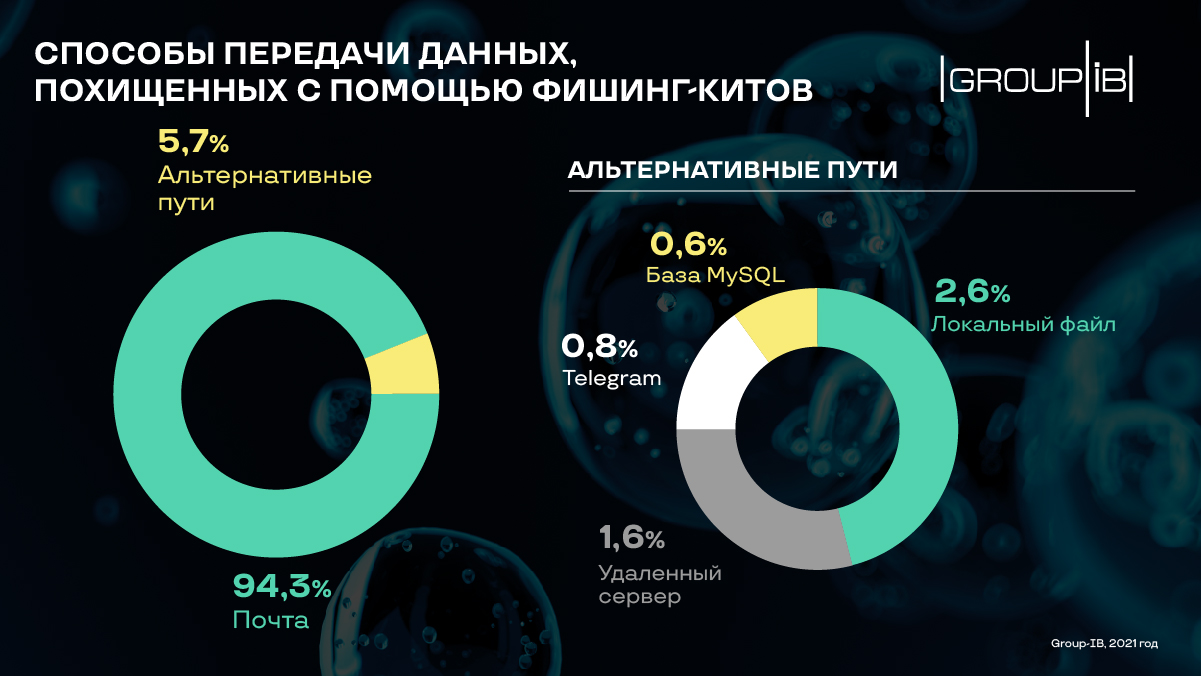
Сохраненные локально краденые данные в подавляющем большинстве случаев пересылались на email-адреса мошенников. При регистрации таких аккаунтов предпочтение отдавалось бесплатным сервисам. На долю последних в прошлом году пришлось 66% почтовых ящиков, ассоциированных с фиш-паками; половину из них составляли адреса Gmail и Яндекс.Почта.

Альтернативные способы вывода краденых данных предусматривали около 6% наборов для фишинга, однако Group-IB ожидает, что их доля будет расти — в основном за счет использования Telegram.

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru