



Фиш-паки используют Telegram и Google Формы для вывода краденых данных

Фиш-паки используют Telegram и Google Формы для вывода краденых данных

Фиш-паки используют Telegram и Google Формы для вывода краденых данных

Специалисты Group-IB фиксируют рост популярности ботов Telegram и сервиса Google Формы в качестве средств доставки данных, украденных с помощью фишинговых страниц. Обычно мошенники получают эту информацию по каналам электронной почты, однако в прошлом году их интерес к альтернативным способам передачи данных заметно оживился.

Использование легитимных сервисов, по словам экспертов, позволяет фишерам обеспечить сохранность своей добычи и оперативность ее использования. Поддержка Telegram также стала чаще встречаться в современных фишинг-паках — наборах готовых инструментов для фишинга, позволяющих создавать разнообразные страницы-ловушки.

Фишинг-паки (в GIB их называют фишинг-китами) обычно предоставляются в пользование как услуга — по модели Cybercrime-as-a-Service, CaaS. Некоторые из них обеспечивают возможность загрузки вредоносного кода на устройства жертв. Разработчики таких платформ иногда не прочь воспользоваться плодами чужих трудов — оставляют для себя бэкдор или добавляют в набор скрипт для переадресации потока краденых данных.

«Фишинг-киты изменили правила игры в этом сегменте борьбы с киберпреступлениями, —  комментирует заместитель руководителя CERT-GIB Ярослав Каргалев. — Раньше злоумышленники прекращали свои кампании после блокировки мошеннических ресурсов и быстро переключались на другие бренды, сегодня они автоматизируют атаку, моментально выводя новые фишинговые страницы на смену заблокированным».

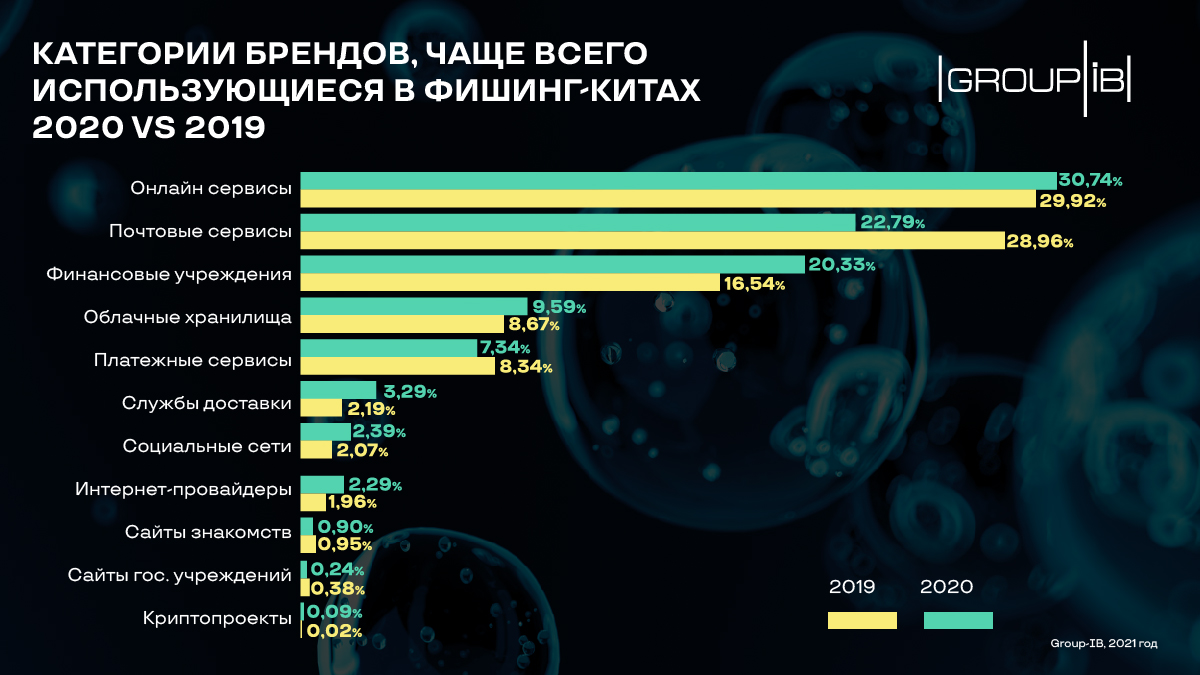
Согласно статистике Group-IB, в 2020 году фишинг-паки чаще всего использовались для создания страниц, имитируюших различные онлайн-сервисы, электронную почту и сайты финансовых организаций.


Суммарно эксперты насчитали более 260 уникальных брендов, используемых в качестве приманки. Наиболее часто злоумышленники эксплуатировали имена Microsoft, PayPal, Google и Yahoo.

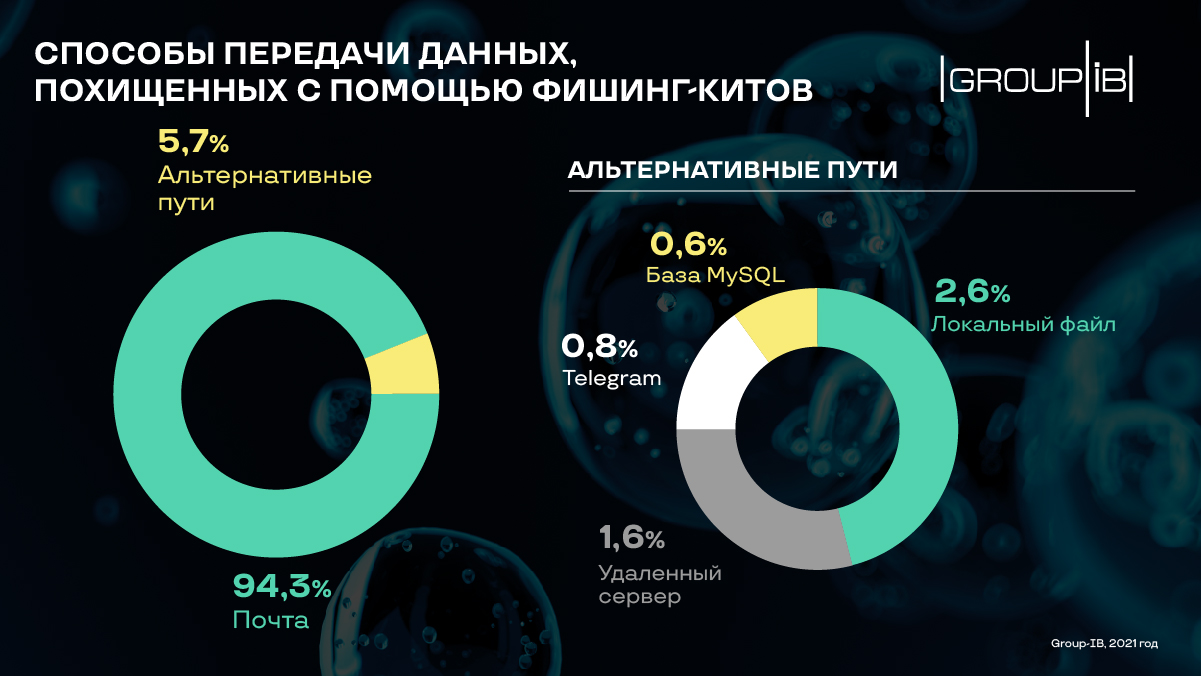
Сохраненные локально краденые данные в подавляющем большинстве случаев пересылались на email-адреса мошенников. При регистрации таких аккаунтов предпочтение отдавалось бесплатным сервисам. На долю последних в прошлом году пришлось 66% почтовых ящиков, ассоциированных с фиш-паками; половину из них составляли адреса Gmail и Яндекс.Почта.

Альтернативные способы вывода краденых данных предусматривали около 6% наборов для фишинга, однако Group-IB ожидает, что их доля будет расти — в основном за счет использования Telegram.

Подпишитесь на новости

Законопроект о штрафах за закрытое лицо в общественных местах отклонили

11 ноября Госдума отклонила законопроект № 1159193-8, внесенный в феврале. Документ предлагал добавить в КоАП статью о наказании за появление в общественных местах с лицом, закрытым так, что человека нельзя опознать.

О решении депутатов пишет D-Russia.ru. Авторы законопроекта предусмотрели исключения для медицинских показаний, работы и службы, погоды, а также спортивных и культурно-массовых мероприятий.

Протоколы по новой статье должна была составлять полиция, а рассматривать дела предлагалось судьям. Инициативу не поддержали два комитета Совета Федерации: по обороне и безопасности и по конституционному законодательству.

Комитет Госдумы по уголовному и административному законодательству счел поправки нецелесообразными. По его оценке, предложенная формулировка слишком размыта и не отвечает требованию правовой определенности.

Комитет также напомнил, что новые составы правонарушений можно вводить лишь при установлении соответствующих запретов в федеральных законах.

Комитет по государственному строительству и законодательству указал, что закон и сейчас обязывает организаторов публичных и спортивных мероприятий требовать от участников не скрывать лицо. За нарушение этих правил уже есть административная ответственность.

В тот же день Дума отклонила еще один законопроект. Он касался уголовной ответственности за преступления с использованием дипфейков.

RSS: Новости на портале Anti-Malware.ru