



Бреши в приложениях SAP используются в атаках на критические процессы

Бреши в приложениях SAP используются в атаках на критические процессы

Бреши в приложениях SAP используются в атаках на критические процессы

Киберпреступники активно эксплуатируют в атаках незащищённые приложения SAP. С помощью дыр в софте злоумышленники пытаются добраться до конфиденциальной информации и нарушить работу критически важных процессов.

Об опасных кибератаках сообщили специалисты компании Onapsis, представители SAP при этом также прокомментировали кампанию злоумышленников.

«Успешная эксплуатация уязвимостей позволяет атакующим получить полный контроль над незащищённым приложением SAP и обойти стандартные методы защиты. В результате злоумышленникам открывается возможность выкрасть конфиденциальную информацию и даже привести к сбою в работе бизнес-процессов», — пишут эксперты.

По словам исследователей, им удалось детектировать более 300 успешных атак, в ходе которых злоумышленники эксплуатировали бреши в софте SAP. При этом общее число подобных попыток зафиксировалось на цифре 1500 (с середины марта 2021 года).

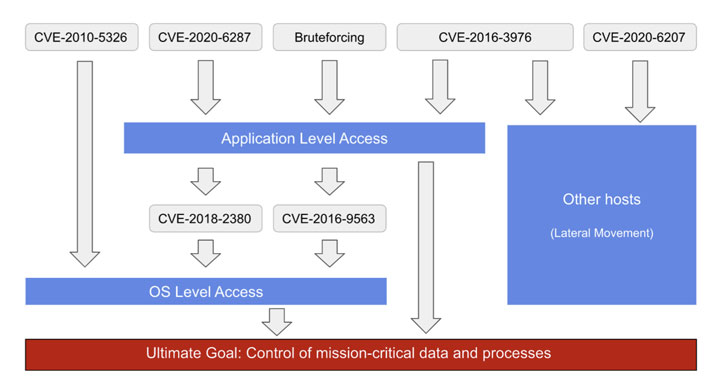
Киберпреступники использовали агрессивный брутфорс против SAP-аккаунтов с высокими привилегиями, добавив к этому эксплуатацию цепочки уязвимостей в приложениях SAP.

Как отметили специалисты в отчёте Onapsis, злоумышленники начали использовать бреши менее чем через 72 часа с момента выпуска соответствующих патчей. Первые уязвимые приложения, которые преступникам удалось успешно атаковать, были обнаружены спустя три часа.

Одной из фигурирующих в атаках уязвимостей стала дыра под идентификатором CVE-2020-6287. SAP выпустила патч в июле 2020 года, приблизительно тогда же в Сети появился рабочий демонстрационный эксплойт. Всего в кампании использовались шесть брешей:

Сентябрьское обновление Windows сломало работу принтеров… опять

Сентябрьское обновление Windows Server 2022 могло сломать работу принтеров с драйверами Type 3. Администраторы жалуются на ошибки при печати и подключении устройств, а выпущенный следом внеплановый патч ситуацию, похоже, не исправил. Проблемы начались после установки накопительного обновления KB5122882.

По предварительным наблюдениям, виноваты общие компоненты подсистемы печати Windows: файлы PS5UI.DLL, PSCRIPT5.DLL, UNIDRV.DLL, UNIDRVUI.DLL и UNIRES.DLL. Все они получили новые версии вместе с сентябрьским патчем.

Сбой затрагивает пользовательские драйверы Type 3, также известные как v3. Неполадки удалось воспроизвести с HP Universal Printing PCL 6, Adobe PDF Converter и Dymo LabelWriter 450 Turbo.

На серверах Windows Server 2022 с ролью Remote Desktop Session Host попытка отправить документ из 32-битного приложения через splwow64.exe может завершиться ошибкой Entry Point Not Found, связанной с UNIDRVUI.DLL.

При подключении Dymo через общий сервер печати Windows выдаёт код 0x00000006 и отказывается добавлять устройство. Причём удаление драйвера вместе с пакетом и чистая установка не помогают.

Одному из администраторов удалось оживить HP-драйвер, заменив UNIDRV.DLL, UNIDRVUI.DLL и UNIRES.DLL версиями, установленными до сентябрьского обновления. Это указывает на возможную поломку именно системного фреймворка печати.

Похожие симптомы заметили и в Windows 10 при подключении к принтеру, опубликованному на полностью обновлённом устройстве с Windows 11. При этом между двумя машинами с Windows 11 печать работала нормально.

Microsoft пока не включила эту проблему в списки известных ошибок KB5122882 и внепланового KB5129237.

RSS: Новости на портале Anti-Malware.ru