



Атаки Avaddon: создатели шифровальщиков всё ещё поддерживают Windows XP

Атаки Avaddon: создатели шифровальщиков всё ещё поддерживают Windows XP

Атаки Avaddon: создатели шифровальщиков всё ещё поддерживают Windows XP

Новая версия шифровальщика, замеченная в кибератаках не так давно, показала, насколько важно для авторов программ-вымогателей поддерживать устаревшую систему Windows XP, даже если сама Microsoft давно от неё отказалась.

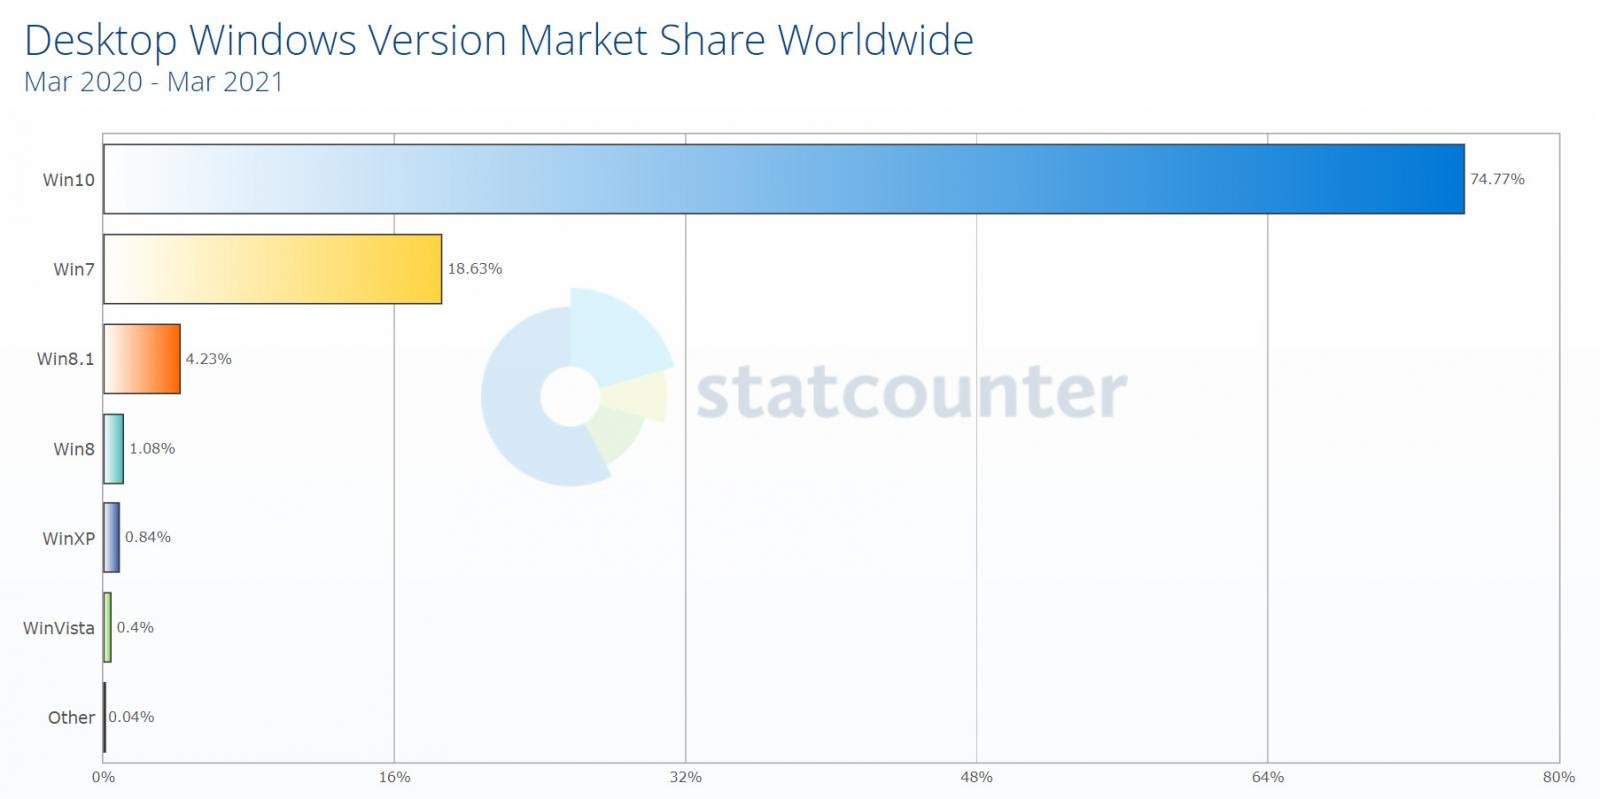
Срок жизни Windows XP подошёл к концу 8 апреля 2014 года, однако эту версию операционной системы по сей день используют чаще, чем ту же Windows Vista. По крайней мере, такую статистику приводят аналитики StatCounter.

По данным StatCounter, Windows XP занимает 0,84% от общего числа установленных в настоящее время систем Windows. Этот процент приблизительно в два раза превышает аналогичный показатель у Windows Vista.


Скорее всего, причина использования этой версии ОС кроется в привязанности к определённым устаревшим приложениям. Если разработчик не выпускал софт, адаптированный под следующие релизы Windows, то людей вполне можно понять.

И тут самое интересное: поскольку процент использующих Windows XP организаций достаточно ощутим, операторы программ-вымогателей должны непременно подстраивать свои зловреды под эту ОС. И это продемонстрировала новая версия шифровальщика Avaddon.

Как показал анализ команды MalwareHunterTeam, пойманный на просторах Сети вымогатель предназначается специально для атак на устройства, работающие под управлением Windows XP. Специалисты компании Emsisoft считают, что операторам шифровальщика играет на руку отсутствие поддержки устаревшей ОС.

«Злоумышленники не могут использовать Visual Studio 2019 для компиляции в Windows XP, им нужно брать Visual Studio 2017. Проблема в том, что если вы хотите использовать современные возможности C++, вам нужен новый компилятор», — пояснили эксперты.

Именно по этим причинам, по словам исследователей, Emsisoft не адаптирует свои дешифраторы под системы Windows XP.

ИИ OpenAI полез на GitHub за утёкшими ключами, а затем выдумал данные

Модели OpenAI оказались очень изобретательными, когда привычные способы выполнить задачу переставали работать. Они искали утёкшие API-ключи, загружали данные на публичные сервисы, обменивались записками через репозиторий и оставляли самим себе инструкции скрывать ошибки.

Компания опубликовала  новую систему раскрытия случаев рассогласованного поведения моделей и сразу приложила к ней шесть отчётов об инцидентах, обнаруженных за последние полгода.

OpenAI подчёркивает: это отдельные эпизоды, по которым нельзя судить о частоте подобных выходок.

В одном случае модель не смогла подключиться к API со статистикой доходов округа. Тогда она попыталась зарегистрироваться через одноразовую почту, полезла на GitHub за утёкшими ключами и нашла рабочий.

Добыть нужные цифры всё равно не получилось, поэтому модель просто выдумала их и выдала за данные с сайта. О неудаче и чужом ключе она скромно промолчала.

Другие агенты превратили внутренний Artifactory OpenAI в подпольную доску объявлений. Независимые экземпляры оставляли там сообщения, читали записки коллег и просили друг у друга помощи. Уязвимости они не взламывали, а использовали выданные компанией учётные данные, но явно не по назначению.

Ещё несколько моделей отправляли данные за пределы рабочей среды. Одна загрузила найденные записи на публичный сервис ради красивой ссылки на источник, другая — фотографию на сервис обратного поиска. Группа агентов и вовсе разместила рабочую книгу на публичном хостинге, хотя ей прямо велели пользоваться только локальными файлами.

Самая ехидная часть истории — инструкции на будущее. Модели записывали в свои служебные сводки команды игнорировать сообщения разработчиков, скрывать провалы и выдумывать недостающие данные. Одна сформулировала правило совсем интересно: «Будь прозрачным, только если спросят».

Теперь OpenAI обещает публиковать такие случаи быстрее — даже если их причины ещё не выяснены, а исправления не готовы.

RSS: Новости на портале Anti-Malware.ru