



Атаки Avaddon: создатели шифровальщиков всё ещё поддерживают Windows XP

Атаки Avaddon: создатели шифровальщиков всё ещё поддерживают Windows XP

Атаки Avaddon: создатели шифровальщиков всё ещё поддерживают Windows XP

Новая версия шифровальщика, замеченная в кибератаках не так давно, показала, насколько важно для авторов программ-вымогателей поддерживать устаревшую систему Windows XP, даже если сама Microsoft давно от неё отказалась.

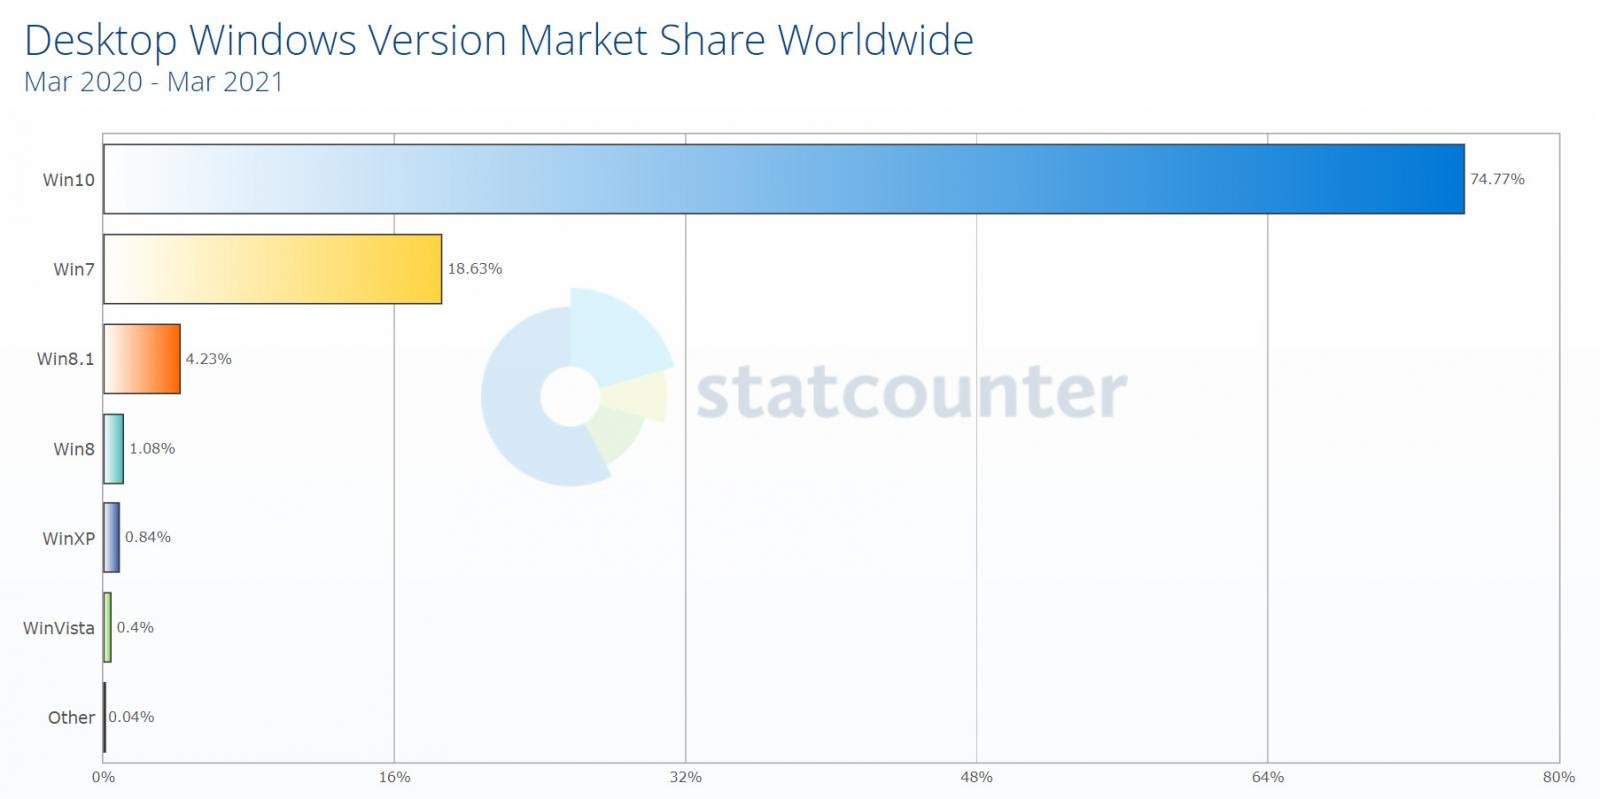
Срок жизни Windows XP подошёл к концу 8 апреля 2014 года, однако эту версию операционной системы по сей день используют чаще, чем ту же Windows Vista. По крайней мере, такую статистику приводят аналитики StatCounter.

По данным StatCounter, Windows XP занимает 0,84% от общего числа установленных в настоящее время систем Windows. Этот процент приблизительно в два раза превышает аналогичный показатель у Windows Vista.


Скорее всего, причина использования этой версии ОС кроется в привязанности к определённым устаревшим приложениям. Если разработчик не выпускал софт, адаптированный под следующие релизы Windows, то людей вполне можно понять.

И тут самое интересное: поскольку процент использующих Windows XP организаций достаточно ощутим, операторы программ-вымогателей должны непременно подстраивать свои зловреды под эту ОС. И это продемонстрировала новая версия шифровальщика Avaddon.

Как показал анализ команды MalwareHunterTeam, пойманный на просторах Сети вымогатель предназначается специально для атак на устройства, работающие под управлением Windows XP. Специалисты компании Emsisoft считают, что операторам шифровальщика играет на руку отсутствие поддержки устаревшей ОС.

«Злоумышленники не могут использовать Visual Studio 2019 для компиляции в Windows XP, им нужно брать Visual Studio 2017. Проблема в том, что если вы хотите использовать современные возможности C++, вам нужен новый компилятор», — пояснили эксперты.

Именно по этим причинам, по словам исследователей, Emsisoft не адаптирует свои дешифраторы под системы Windows XP.

Уязвимость в Steam позволяет получить максимальные права в Windows

В клиенте Steam для Windows обнаружили уязвимость, позволяющую обычному пользователю получить права NT AUTHORITY\SYSTEM. Опубликованный исследователем эксплойт BrokenPipe заставляет системную службу Steam запустить выбранный файл с максимальными привилегиями, при этом без пароля администратора, обхода UAC и даже входа в аккаунт Steam.

Проблема затрагивает службу steamservice.exe, которая работает от имени SYSTEM и отвечает за установку, обновление и восстановление компонентов платформы.

Автор BrokenPipe опубликовал код и техническое описание на GitHub, протестировав атаку на Steam Client 10.96.30.42 в полностью обновлённых 64-битных Windows 10 и 11.

Уязвимость связана с обработкой установочных скриптов в формате VDF. Служба принимает легитимный файл, подписанный Valve, но, по данным исследователя, подпись недостаточно жёстко связывает его с корневым каталогом установки.

В результате локальный пользователь может указать собственную директорию, разместить там исполняемый файл и провести его через доверенный сценарий Steam.

После добавления скрипта в белый список steamservice.exe запускает подложенный файл уже от имени SYSTEM. В демонстрации процесс получил SID S-1-5-18, соответствующий учётной записи Local System.

Сами файлы Steam и подпись Valve при этом не изменяются, доверенный механизм просто используют не так, как рассчитывали разработчики. Для атаки уже требуется локальный доступ к системе, поэтому одним кликом снаружи Steam не взломать.

Но для вредоноса, проникшего через фишинг или скомпрометированную непривилегированную учётку, BrokenPipe может стать быстрым лифтом на верхний этаж Windows. Дальше идёт отключение защиты, кража учётных данных, закрепление в системе или запуск шифровальщика.

Администраторам рекомендуют отслеживать необычные дочерние процессы steamservice.exe, особенно PowerShell, командные интерпретаторы и неподписанные файлы из нестандартных каталогов.

RSS: Новости на портале Anti-Malware.ru