



Трой Хант перенастроил Coinhive на уведомления о скрытом майнинге

Трой Хант перенастроил Coinhive на уведомления о скрытом майнинге

Трой Хант перенастроил Coinhive на уведомления о скрытом майнинге

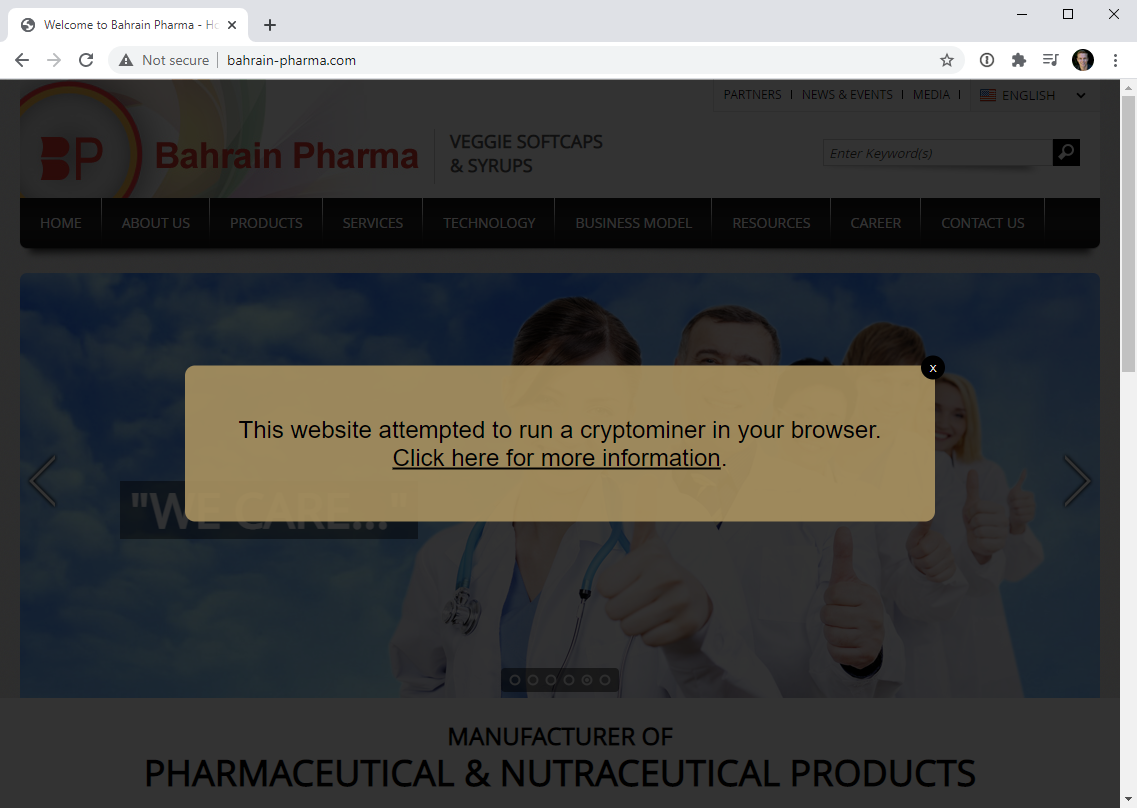
Coinhive, сервис для майнинга криптовалюты, прекративший своё существование ещё пару лет назад, теперь используется в благих целях. Исследователь в области кибербезопасности перепрофилировал домены бывшего Coinhive, которые отныне будут отображать уведомления о взломанных сайтах, добывающих за счёт посетителей цифровую валюту.

Если кто не в курсе, Coinhive представлял собой платформу, позволяющую веб-сайтам встраивать в свои страницы JavaScript-код для майнинга криптовалюты Monero. Другими словами, за счёт вычислительных мощностей процессора и видеокарты посетителя владельцы ресурса могли заработать немного Monero.

Ходили даже разговоры о том, чтобы заменить рекламу на сайтах такими вот скриптами. Дескать, это бы сделало и веб-станицы почище, и на хлеб владельцам интернет-проектов при этом бы хватало.

Иногда Coinhive использовался вполне легитимно, однако чаще всего его задействовали киберпреступники, которые просто размещали соответствующий код на взломанных сайтах. В результате Coinhive стал настолько вездесущ, что его добавили во множество расширений для браузеров, внедрили более чем в 200 тыс. маршрутизаторов, в приложения, размещённые в Microsoft Store, и даже добавили на государственные сайты.

Тем не менее антивирусные компании решили бороться с этим скриптом, настраивая свои программы на блокировку JavaScript-кода Coinhive. Это привело к существенному падению прибыли. В итоге в марте 2019 года сервис решили прикрыть.

Однако благодаря идее Троя Ханта, создателя знаменитого Have I Been Pwned, coinhive.com и все связанные с ним домены обрели новую жизнь.

«В мае 2020 года я получил доступ к домену coinhive.com и коротким версиям вроде cnhv.co. Я не заплатил за них ни цента, а теперь планирую использовать в благих целях», — пишет Хант в блоге.

По словам специалиста, теперь coinhive.com будет редиректить пользователей на TroyHunt.com. Что касается JavaScript, Хант переписал его. Теперь посетителям взломанных веб-сайтов будет выдаваться предупреждение о попытке майнить криптовалюту за их счёт.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru