



Трой Хант перенастроил Coinhive на уведомления о скрытом майнинге

Трой Хант перенастроил Coinhive на уведомления о скрытом майнинге

Трой Хант перенастроил Coinhive на уведомления о скрытом майнинге

Coinhive, сервис для майнинга криптовалюты, прекративший своё существование ещё пару лет назад, теперь используется в благих целях. Исследователь в области кибербезопасности перепрофилировал домены бывшего Coinhive, которые отныне будут отображать уведомления о взломанных сайтах, добывающих за счёт посетителей цифровую валюту.

Если кто не в курсе, Coinhive представлял собой платформу, позволяющую веб-сайтам встраивать в свои страницы JavaScript-код для майнинга криптовалюты Monero. Другими словами, за счёт вычислительных мощностей процессора и видеокарты посетителя владельцы ресурса могли заработать немного Monero.

Ходили даже разговоры о том, чтобы заменить рекламу на сайтах такими вот скриптами. Дескать, это бы сделало и веб-станицы почище, и на хлеб владельцам интернет-проектов при этом бы хватало.

Иногда Coinhive использовался вполне легитимно, однако чаще всего его задействовали киберпреступники, которые просто размещали соответствующий код на взломанных сайтах. В результате Coinhive стал настолько вездесущ, что его добавили во множество расширений для браузеров, внедрили более чем в 200 тыс. маршрутизаторов, в приложения, размещённые в Microsoft Store, и даже добавили на государственные сайты.

Тем не менее антивирусные компании решили бороться с этим скриптом, настраивая свои программы на блокировку JavaScript-кода Coinhive. Это привело к существенному падению прибыли. В итоге в марте 2019 года сервис решили прикрыть.

Однако благодаря идее Троя Ханта, создателя знаменитого Have I Been Pwned, coinhive.com и все связанные с ним домены обрели новую жизнь.

«В мае 2020 года я получил доступ к домену coinhive.com и коротким версиям вроде cnhv.co. Я не заплатил за них ни цента, а теперь планирую использовать в благих целях», — пишет Хант в блоге.

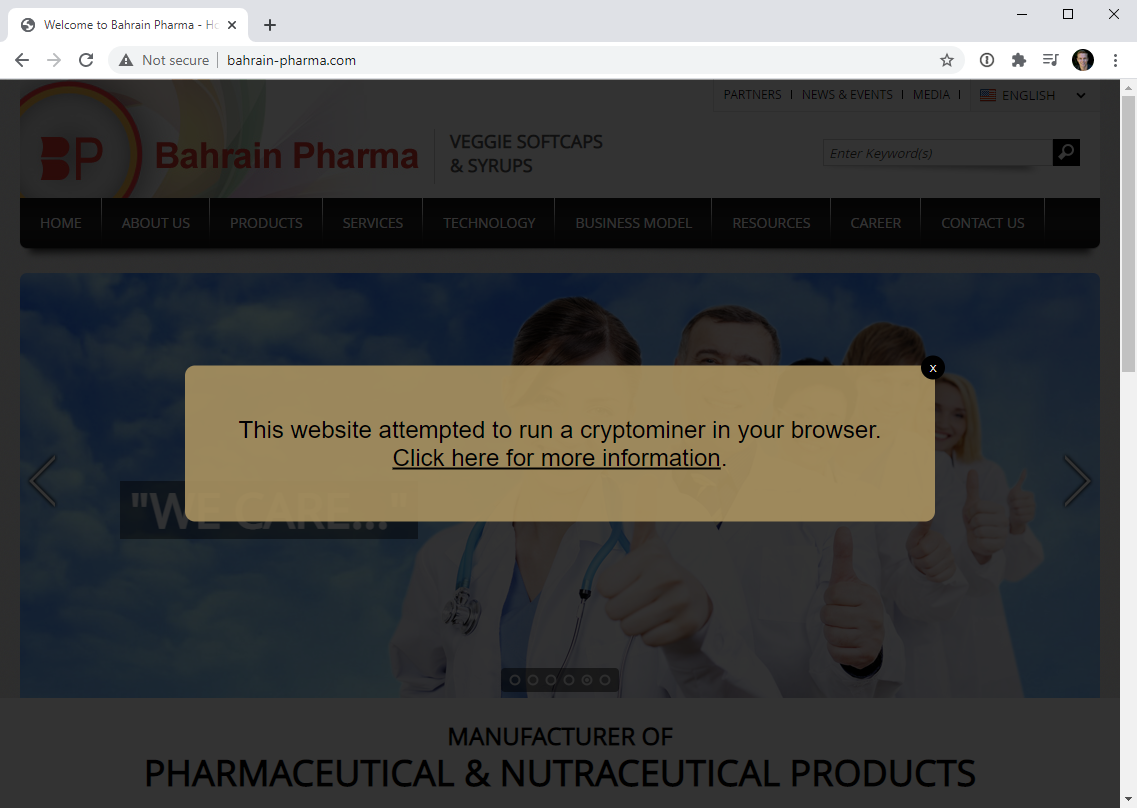
По словам специалиста, теперь coinhive.com будет редиректить пользователей на TroyHunt.com. Что касается JavaScript, Хант переписал его. Теперь посетителям взломанных веб-сайтов будет выдаваться предупреждение о попытке майнить криптовалюту за их счёт.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru