



Akamai зафиксировала рекордные DDoS-атаки с целью вымогательства

Akamai зафиксировала рекордные DDoS-атаки с целью вымогательства

Akamai зафиксировала рекордные DDoS-атаки с целью вымогательства

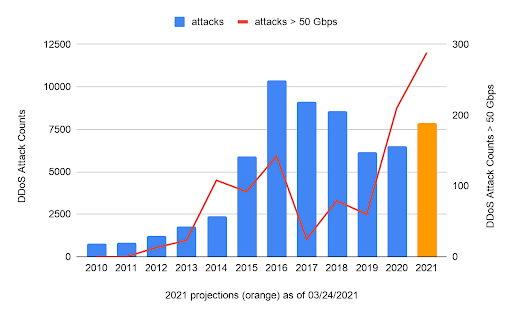
С начала года эксперты Akamai Technologies наблюдают рост количества DDoS-атак мощностью более 50 Гбит/с. Два таких инцидента произошли в феврале: злоумышленники предлагали европейским игорным заведениям откупиться и в подтверждение своих возможностей провели показательные атаки, превысившие 800 Гбит/с.

В целом результаты анализа данных за I квартал показали, что дидосеры становятся агрессивнее и продолжают расширять свои горизонты, демонстрируя разнообразие мишеней по профилю и географическому местоположению.

Число DDoS-атак, ежемесячно фиксируемых у клиентов Akamai, продолжает расти почти рекордными темпами. Злоумышленники также стали более настойчивыми: могут атаковать одну и ту же мишень целый месяц, перебирая IP-адреса в блоке и сменяя векторы, чтобы найти слабое место в обороне.

Количество DDoS-атак мощностью свыше 50 Гбит/с, заблокированных защитными решениями Akamai в период с января по март, превысило показатель за весь 2019 год. По оценке экспертов, такого потока вполне достаточно, чтобы эффективно положить любой ординарный сайт.


Вымогательские DDoS, участившиеся с середины прошлого года, стали более дерзкими; их мощность тоже заметно возросла. За отчетный период специалистам по защите от DDoS довелось отражать три атаки шантажистов, на пике показавшие 824, 812 и 594 Гбит/с. Столь убедительной демонстрации в Akamai еще ни разу не регистрировали. Эти атаки были направлены против двух игорных сайтов в Западной Европе и одной из азиатских платформ для видеоигр.

В конце марта злоумышленники попытались добавить в свой арсенал новый вектор — сервис DCCP (работает на порту 33). Несколько атак, проведенных с использованием этого протокола, показали, что для отражения и усиления мусорного потока он мало пригоден: запрос размером 54 байт возвращал ответ всего на 8 байт больше, хотя подмена IP-адреса источника запроса при этом возможна.

По всей видимости, экспериментаторы решили таким образом обойти традиционные средства защиты, ориентированные на TCP и UDP. Дополнительная защита от перегрузки каналов при использовании DCCP обычно не применяется или реализуется на прикладном уровне, так как этот протокол редко используется. К счастью, последний фактор способен заставить дидосеров отказаться от дальнейших экспериментов с DCCP: им не удастся собрать достаточно посредников для создания сокрушительного DDoS-потока.

Android-приложения научились обходить блокировку трафика вне VPN

Исследователь Армин Шупук обнаружил в Android механизм, позволяющий обычному приложению отправлять пакеты мимо VPN даже при включённой функции «Блокировать соединения без VPN». Никакого root-доступа, ADB и опасных разрешений не требуется — достаточно штатного системного API.

Проблема связана с NAT-T keepalive — короткими пакетами UDP/4500, которые поддерживают сетевое соединение активным. Android может поручить их отправку чипу Wi-Fi, минуя обычный сетевой путь приложения и проверки VPN Lockdown.

В результате установленная программа способна регулярно обращаться к выбранному злоумышленником серверу через физическую сеть. Передавать произвольные данные таким способом нельзя: содержимое пакета задаёт сама платформа.

Однако получатель видит реальный IP-адрес устройства, время отправки и факт его присутствия в сети. Этого достаточно для определения провайдера, сопоставления активности и отслеживания перемещений между сетями.

Исследователь подтвердил утечку на Pixel 8 Pro с Android 16: роутер фиксировал пакет вне VPN каждые десять секунд. На смартфоне Samsung соединение оставалось активным более 24 часов. Работа механизма также подтверждена на устройстве Nothing, хотя отдельный перехват трафика для него не проводился.

По оценке автора, проблема затрагивает большинство устройств на Android 12 и новее, поддерживающих аппаратную отправку NAT-T keepalive через Wi-Fi. Однако полноценные испытания выполнены только на трёх моделях, поэтому речь идёт об оценке класса устройств, а не о проверке каждого смартфона на рынке.

Отчёт передали Google 15 мая 2026 года. Корпорация признала его дубликатом уже зарегистрированной проблемы, но сведения о CVE, исправлении или сроках выпуска патча публично не раскрыты.

До устранения ошибки пользователям с повышенными требованиями к анонимности рекомендуют пропускать весь трафик смартфона через внешний VPN-маршрутизатор, отключив мобильную сеть и альтернативные подключения.

RSS: Новости на портале Anti-Malware.ru