



Google собирает с Android в 20 раз больше данных, чем Apple с iPhone

Google собирает с Android в 20 раз больше данных, чем Apple с iPhone

Google собирает с Android в 20 раз больше данных, чем Apple с iPhone

Новое исследование специалистов, опубликованное на прошлой неделе, продемонстрировало масштабы сбора пользовательских данных на мобильных устройствах под управлением iOS и Android. Оказалось, что Google в этом плане поступает куда менее бережно по отношению к потребителям, чем Apple.

По словам профессора Дугласа Лита из исследовательского университета в городе Дублин, Google собирает приблизительно в 20 раз больше телеметрии, чем корпорация из Купертино. Чтобы сделать такой вывод, специалисту пришлось проанализировать исходящий трафик на Android- и iOS-устройствах.

В результате стало понятно, что данные телеметрии отправляются на серверы Apple и Google на следующих этапах:

  1. При первом включении после сброса к заводским настройкам.
  2. При установке или извлечении СИМ-карты.
  3. Когда смартфон лежит без действия.
  4. Когда пользователь просматривает настройки.
  5. Когда отключается либо активируется геолокация.
  6. Когда пользователь входит в аккаунт в официальном магазине приложений.

Профессор Лит также подчеркнул, что данные может собирать как сама операционная система, так и установленные по умолчанию приложения (например, Siri, Apple Maps, Google Maps, iCloud, Google Drive и т. п.). Ещё хуже, что ваши данные всё равно будут передаваться, даже если вы не вошли в учётную запись или же выставили специальные настройки.

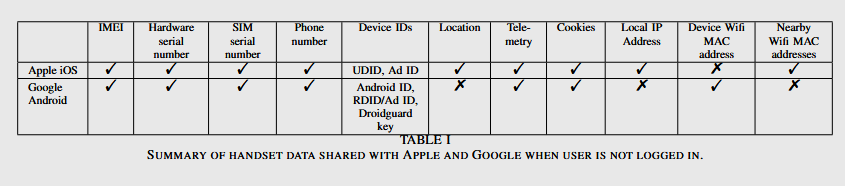
Таблица ниже наглядно показывает, что и как собирают на наших с вами смартфонах Google и Apple:


«В первые десять минут устройство Google Pixel отправляет около 1 мегабайт данных. iPhone при этом пересылает на серверы Apple 42 килобайта. Если смартфоны простаивают, Pixel каждые 12 часов отправляет также 1 мегабайт, iPhone — 52 килобайта», — комментирует результаты исследования (PDF) сам профессор Лит.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru