



Операторы шифровальщика Clop призывают клиентов жертв требовать выкуп

Операторы шифровальщика Clop призывают клиентов жертв требовать выкуп

Операторы шифровальщика Clop призывают клиентов жертв требовать выкуп

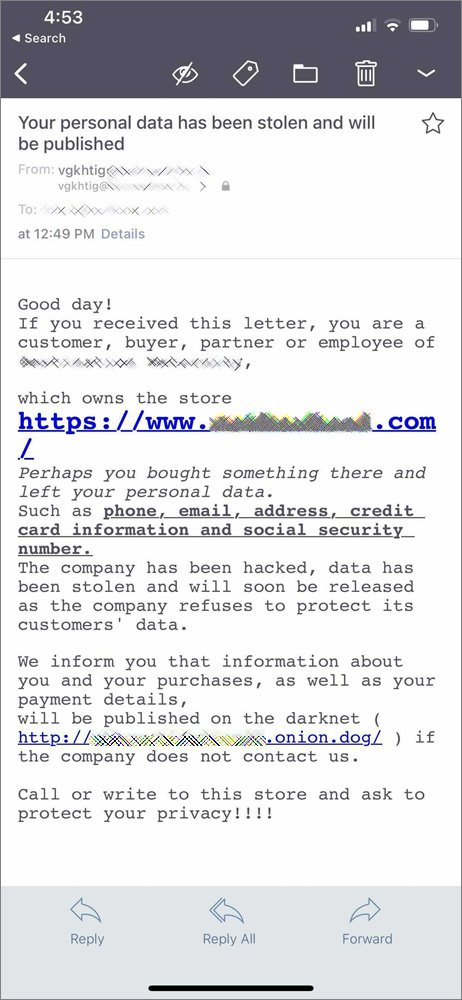
Операторы программы-вымогателя Clop придумали интересный способ шантажа: клиентам атакованной компании отправляются электронные письма, в которых их призывают убедить организацию заплатить выкуп. В противном случае пострадают данные пользователей, предупреждают злоумышленники.

Уже никого не удивишь прогрессивной тактикой операторов программ-вымогателей (ransomware) — прежде чем зашифровать конфиденциальные файлы организации, они копируют и сохраняют их у себя.

Благодаря такому подходу у киберпреступников появляется дополнительный рычаг давления на жертву: мы не только зашифровали ваши файлы, но и можем опубликовать всю внутреннюю информацию на своём сайте.

Стоящие за шифровальщиком Clop злоумышленники любят, чтобы их деятельность освещали. Они лично оповещали журналистов о своих планах, грозясь выложить все имеющиеся в их распоряжении данные.

Однако коммуникабельность операторов Clop нашла себе новое применение. Электронные письма начали получать клиенты организаций, ставших жертвами программы-вымогателя. В этих письмах преступники призывали требовать у компании оплату выкупа.

Уведомления были озаглавлены следующим образом: «Ваши персональные данные были украдены и в скором времени будут опубликованы». Другими словами, атакующие параллельно шантажировали клиентов организации, чья сеть оказалась зашифрована.


Неизвестно, сработает ли эта тактика, однако стоит всё же отметить любопытный момент, который говорит о новых приёмах и подходах киберпреступников.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru