За последние две недели Microsoft выпустила патчи для устаревших, неподдерживаемых версий Exchange Server, чтобы защитить как можно больше пользователей от текущих атак с использованием новейших брешей (ProxyLogon). В итоге разработчику, по его оценкам, удалось прикрыть от эксплойта 95% версий Exchange-серверов, доступных из интернета.
По данным телеметрии RiskIQ, в начале текущего месяца Microsoft Exchange насчитывал около 400 тыс. активных установок. После выпуска патчей для поддерживаемых версий продукта число уязвимых серверов за неделю сократилось почти до 100 тысяч (125 тыс., по оценке Palo Alto Networks). К 11 марта этот показатель, согласно статистике RiskIQ, снизился до 82,7 тыс., так как Microsoft начала латать также версии Exchange Server, снятые с поддержки.
На тот момент наибольшее количество уязвимых установок (из-за отсутствия заплат или по нерадивости пользователей) приходилось (данные исследования RiskIQ привела компания Тайгер Оптикс) на долю Exchange 2013 и 2016. Список стран, в которых расположены непропатченные серверы, возглавляли США (23,8%) и Германия (13,7%). Россия в этом антирейтинге занимала шестое место с долей около 3,9%.
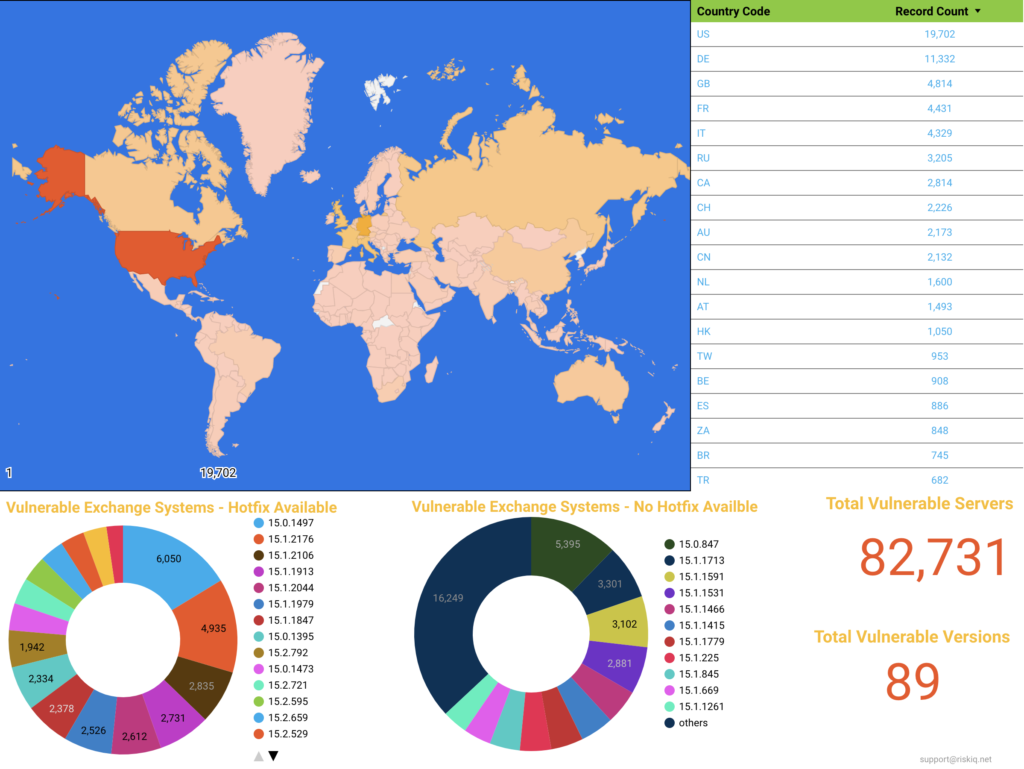
Среди открытых для эксплойта организаций эксперты обнаружили 312 банков, 335 медучреждений, 105 фармацевтических предприятий и 153 сервера госструктур (в доменах TLD-зоны .gov).
Наблюдатели из Check Point тоже обновили свою статистику, отметив, что в период с 11 по 15 марта число ежедневных попыток эксплуатации уязвимостей в Microsoft Exchange Server возросло на порядок и теперь измеряется тысячами. Наибольшее количество атак (17%) замечено в США, на Россию пришлось 4% таких попыток взлома. В разделении по вертикалям основные мишени злоумышленников остались прежними — правительственные и военные организации (доля возросла до 23% атак), промышленность и финансы (в обоих случаях показатели несколько снизились).
Хотя число уязвимых экземпляров Microsoft Exchange неуклонно снижается, это происходит медленнее, чем хотелось бы. В RiskIQ полагают, что некоторые организации просто не осознают, что их серверы открыты из интернета, — обычно этим отличаются новоявленные пользователи. Кроме того, многие Exchange Server уже нельзя пропатчить — только через апгрейд. Представляя хронологию выпуска заплат, Microsoft не зря отметила, что хотфиксы для устаревших сборок — лишь временная мера, пользователям все равно придется в итоге произвести обновление до актуальной версии и вновь применить патч.










