



Новый инструмент поможет выявить незащищённые ElasticSearch-серверы

Новый инструмент поможет выявить незащищённые ElasticSearch-серверы

Новый инструмент поможет выявить незащищённые ElasticSearch-серверы

Специалисты в области кибербезопасности из компании WizCase создали инструмент, способный отслеживать доступные из Сети серверы ElasticSearch. Согласно замыслу экспертов, это поможет бороться с утечками из открытых хранилищ, с чем не раз сталкивались как пользователи, так и крупные компании.

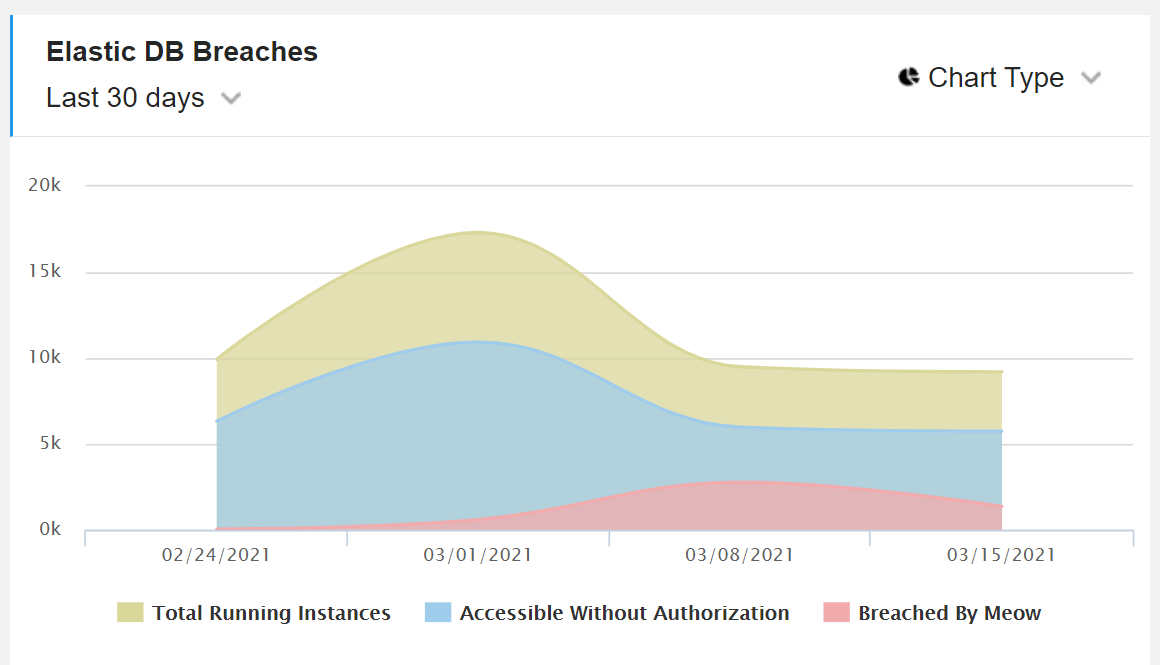
По словам авторов, разработка сканирует Сеть, выявляя доступные ElasticSearch-серверы, а также отображает различную дополнительную информацию: точное число запущенных установок ElasticSearch, статус защищённости хранилища и т. п.

Что более важно, новый инструмент отслеживает количество серверов, попавших под кибератаку «Meow». Это крайне полезная функция, поскольку за первую неделю марта исследователи отметили рост числа атакованных серверов.

Согласно статистике, злоумышленники буквально за несколько дней удалили все данные более чем с 2500 серверов. Именно поэтому разработка WizCase, которую можно найти по этой ссылке, придётся как нельзя кстати.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru