



Новый инструмент поможет выявить незащищённые ElasticSearch-серверы

Новый инструмент поможет выявить незащищённые ElasticSearch-серверы

Новый инструмент поможет выявить незащищённые ElasticSearch-серверы

Специалисты в области кибербезопасности из компании WizCase создали инструмент, способный отслеживать доступные из Сети серверы ElasticSearch. Согласно замыслу экспертов, это поможет бороться с утечками из открытых хранилищ, с чем не раз сталкивались как пользователи, так и крупные компании.

По словам авторов, разработка сканирует Сеть, выявляя доступные ElasticSearch-серверы, а также отображает различную дополнительную информацию: точное число запущенных установок ElasticSearch, статус защищённости хранилища и т. п.

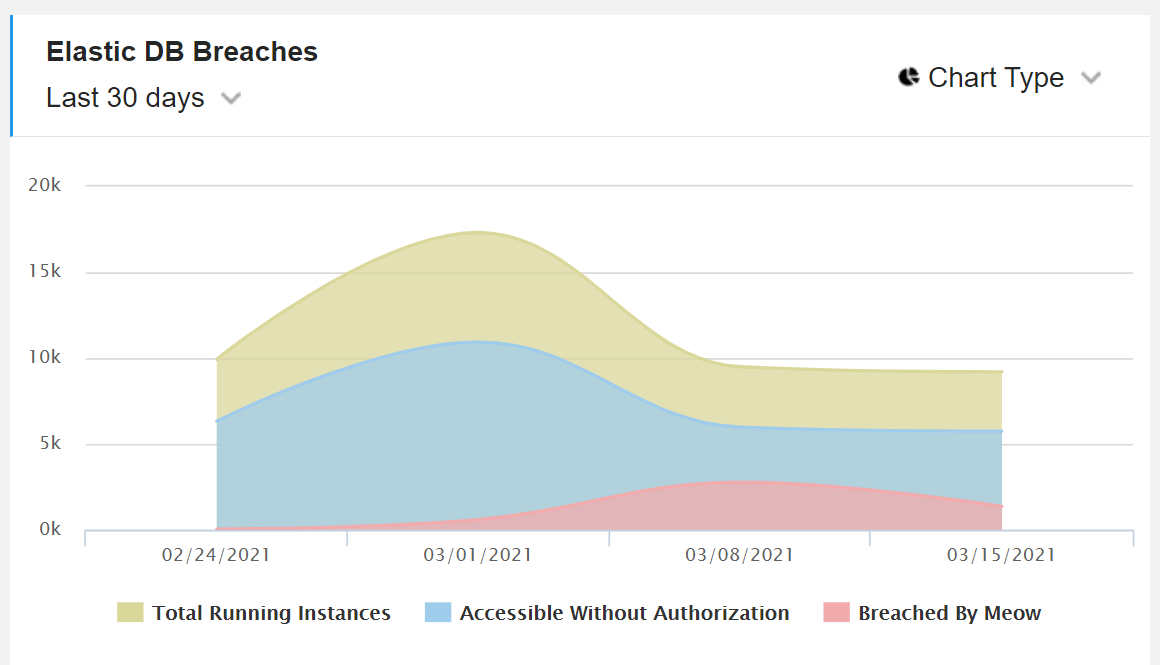
Что более важно, новый инструмент отслеживает количество серверов, попавших под кибератаку «Meow». Это крайне полезная функция, поскольку за первую неделю марта исследователи отметили рост числа атакованных серверов.

Согласно статистике, злоумышленники буквально за несколько дней удалили все данные более чем с 2500 серверов. Именно поэтому разработка WizCase, которую можно найти по этой ссылке, придётся как нельзя кстати.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru