



В вымогателе LockBit нашли баг, позволяющий бесплатно расшифровать файлы

В вымогателе LockBit нашли баг, позволяющий бесплатно расшифровать файлы

В вымогателе LockBit нашли баг, позволяющий бесплатно расшифровать файлы

Один из участников киберпреступного сообщества выявил баг в системе шифрования знаменитой программы-вымогателя LockBit. Благодаря этой ошибке любая жертва могла расшифровать свои файлы без участия операторов.

Как объяснил пользователь Twitter под ником «3xp0rt», баг выявили киберпреступники, использующие вредонос LockBit по модели «вымогатель как услуга» (RaaS).

Напомним, что создатели шифровальщика с января 2020 года сдают в аренду свою разработку другим кибергруппировкам. С помощью LockBit многие злоумышленники шифруют важные файлы различных организаций, а потом требуют от последних заплатить выкуп.

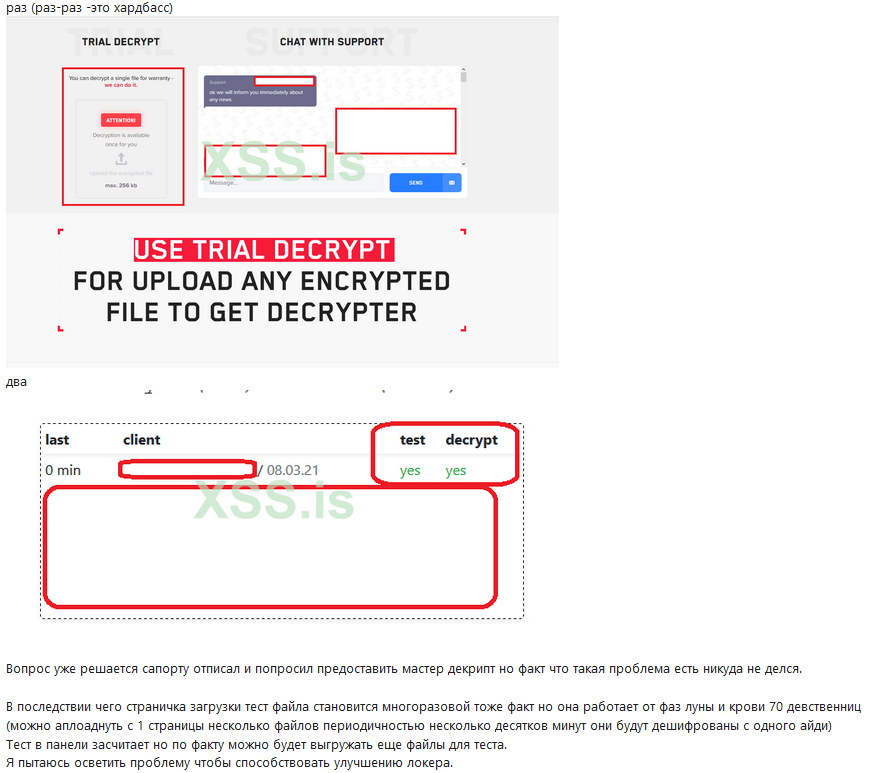
При этом жертва должна посетить определённый ресурс в дарквебе, на котором происходит обсуждение суммы выкупа. Там же можно частично расшифровать файлы, чтобы убедиться в наличии рабочего ключа у злоумышленников.

Оказалось, что в процедуре демонстрационной расшифровки файлов жертвы есть баг, позволяющий вернуть к прежнему состоянию все пострадавшие данные. Подробнее про ошибку рассказал русскоязычный киберпреступник Bassterlord.


Исходя из предыдущего опыта, разработчики LockBit должны устранить баг в течение нескольких дней. На это указывает и вывод в офлайн сайта киберпреступников, что как раз может свидетельствовать о работе над патчем.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru