



Guardicore анонсировал межсетевой экран для усиления защиты ЦОДов

Guardicore анонсировал межсетевой экран для усиления защиты ЦОДов

Guardicore анонсировал межсетевой экран для усиления защиты ЦОДов

Компания Guardicore и Тайгер Оптикс, дистрибьютор вендора, анонсировали доступность межсетевого экрана на основе киберразведки (Threat Intelligence Firewall), который встроен в платформу микросегментации Guardicore Centra и непрерывно пополняется данными из глобальных и локальных фидов Threat Intelligence.

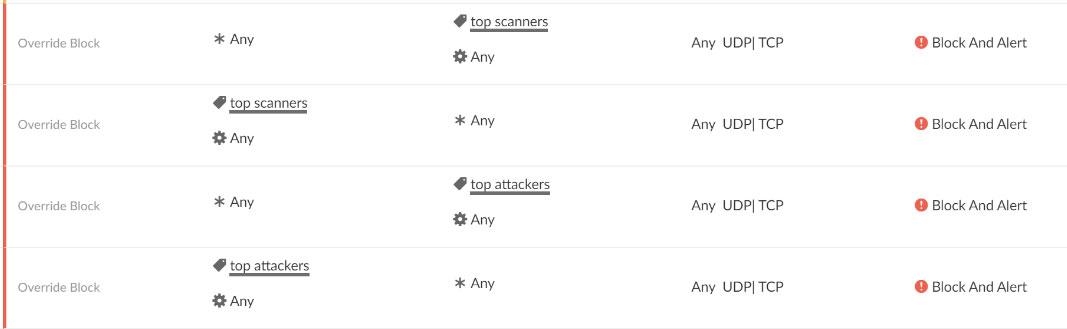
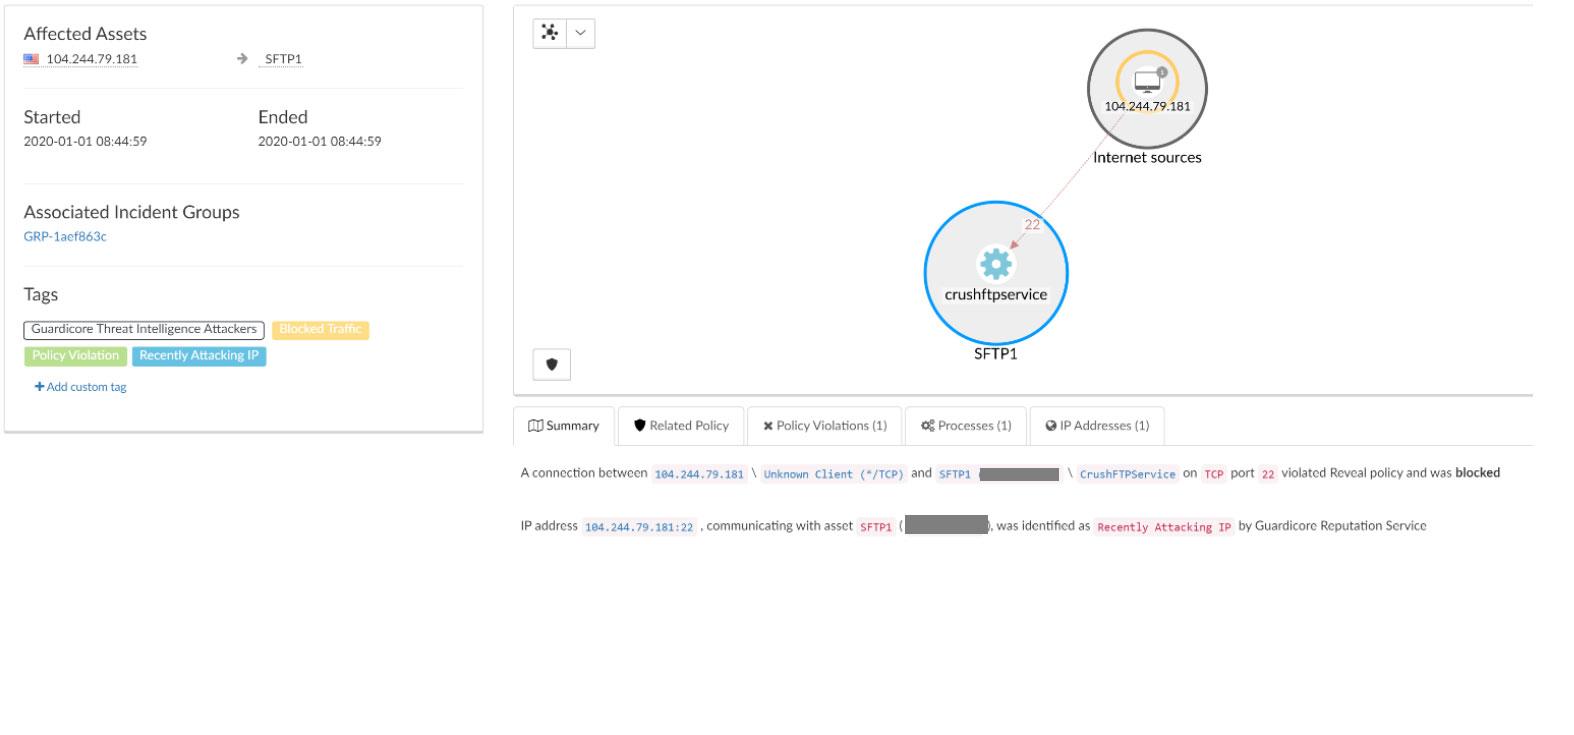
Компания Guardicore анонсировала межсетевой экран киберразведки Guardicore Threat Intelligence Firewall, который интегрирован в платформу безопасности Guardicore Centra. Возможности межсетевого экрана киберразведки выходят за рамки функциональности традиционных межсетевых экранов, что позволяет повысить уровень безопасности в современных сложных ЦОДах и гибридных облачных средах. Межсетевой экран, управляемый через единую консоль Guardicore Centra, выявляет и блокирует входящие и исходящие подключения к известным вредоносным IP-адресам и хостам. Это позволяет сократить поверхность атаки в сети и остановить злоумышленника до того, как он достигнет критичных активов в ЦОДе.


Офри Зив, вице-президент департамента научных исследований Guardicore и глава Guardicore Labs, сообщает:

«Благодаря межсетевому экрану киберразведки мы блокируем подозрительные действия еще до того, как они достигнут ЦОД наших клиентов. Наш умный межсетевой экран киберразведки автоматически настраивается в Guardicore Centra и непрерывно пополняется новыми данными о вредоносных IP-адресах и доменах. Эти данные собираются сенсорами киберразведки, которые установлены в продуктивных ЦОДах и облаках по всему миру. Межсетевой экран выявляет новейшие атаки, попытки просканировать сеть и установить связь с C&C-серверами, классифицирует их, а также позволяет осуществлять блокирование, что позволяет клиентам легко и уверенно снижать уровень риска, не позволяя злоумышленникам получить доступ к ценным активам ЦОДа».


Эта новая возможность делает Guardicore Centra единственной платформой серверной сегментации, позволяющей блокировать трафик, исходящий от вредоносных IP-адресов, выявляемых как глобальными сенсорами или платными фидами киберразведки заказчика, так и локальными сенсорами клиентов. Межсетевой экран киберразведки Guardicore создает дополнительный слой защиты, позволяя департаментам ИБ, использующие платформу безопасности Guardicore Centra, создавать простые и интуитивно понятные настройки микросегментации. Это позволяет сократить поверхность атаки, а также обнаруживать и реагировать на взломы и утечки данных во внутреннем трафике ЦОДа (east-west traffic). Клиенты Guardicore получают следующие преимущества:

  • своевременное предупреждение о компрометации серверной среды благодаря мгновенной блокировке угроз или уведомлению о них: мгновенные оповещения предоставляют в реальном времени точную информацию о факте взлома среды клиента. Это обеспечивает более быстрое реагирование служб ИБ;
  • актуальные данные киберразведки: списки вредоносных IP-адресов и доменов, которые используются для атак, сканирований и связи с C&C-серверами, обновляются ежедневно;
  • меньше возможностей для злоумышленников: значительное сокращение поверхности атаки для злоумышленников, которые пытаются вас атаковать, сканировать, или управлять внутренними машинами вашей организации через C&C-серверы.


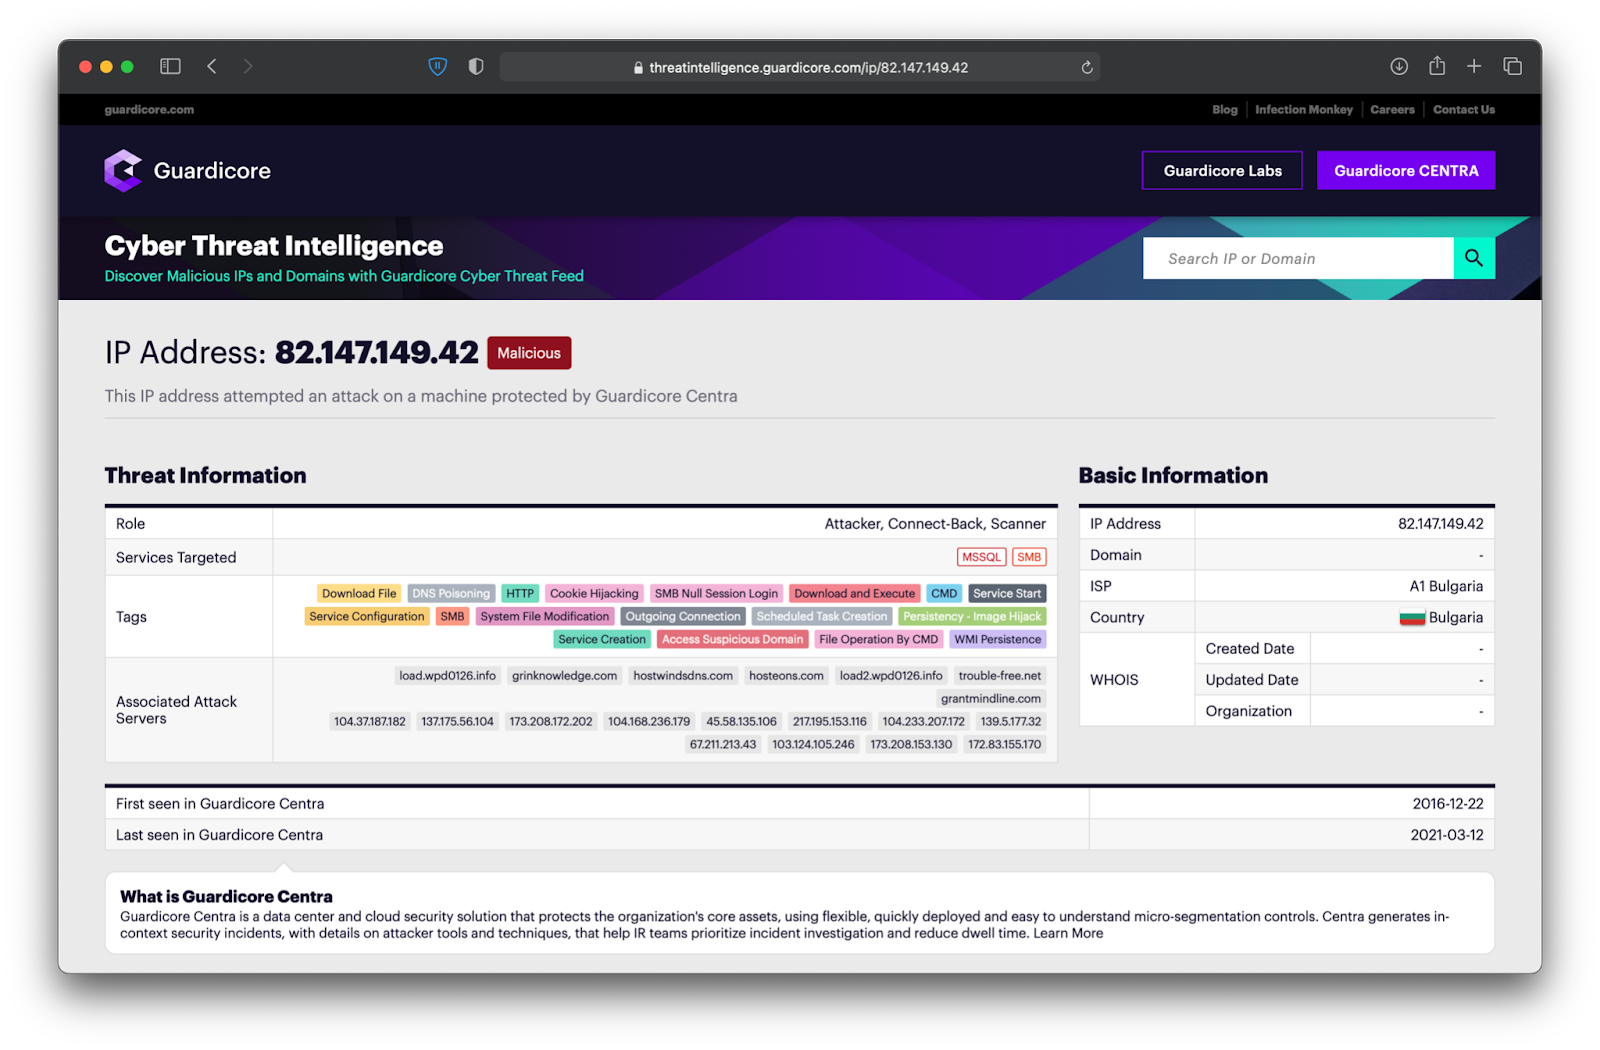
Данные, используемые в межсетевом экране киберразведки Guardicore, также свободно доступны на портале Guardicore Cyber Threat Intelligence. Это открытый ресурс компании Guardicore, на котором отслеживаются и классифицируются потенциальные угрозы, характерные для ЦОДов и облачной инфраструктуры. Выявленные угрозы классифицируются по ролям, атакуемым серверам, меткам действий и связанным атакам.

Guardicore Threat Intelligence Firewall и платформа микросегментации Guardicore Centra доступны для тестирования и заказа у официального дистрибьютора Тайгер Оптикс и авторизованных партнеров Guardicore.

Подпишитесь на новости

ИИ стал чаще проверять ваши резюме: как не получить отказ от нейросети

Среди российских компаний, которые применяют ИИ в подборе персонала, доля тех, кто доверяет ему проверку резюме, выросла с 22% в 2025 году до 36% в 2026-м. Кандидатам теперь стоит прямо объяснять, почему они подходят на вакансию: перечислять нужные навыки и подтверждать их примерами выполненных задач.

Такой совет дал генеральный директор платформы ИИИ-агентов «Савви» Антон Бесщетников. Об этом он рассказал «Газете.Ru».

Главная проблема, по словам Бесщетникова, возникает, когда система принимает отсутствие сведений за отсутствие компетенции. Например, кандидат руководил сменой в ресторане, распределял нагрузку и разбирал претензии, но при переходе в клиентский сервис указал в резюме только название прежней должности. Человек мог бы уточнить детали, а автоматическая оценка может закончиться отказом.

При этом ИИ делает первичный отбор последовательнее: задает каждому обязательные вопросы и собирает сведения, которые рекрутер мог упустить. В сферах, где на одну вакансию приходят сотни откликов в день, человек обработать их все не успевает.

Работодателям Бесщетников советует заранее определить, какими ответами или заданиями подтверждается каждый важный навык. Если информации недостаточно, система должна задать уточняющий вопрос, а рекрутер должен видеть, на чем основана оценка. Часть отклоненных резюме стоит пересматривать, иначе компания не узнает, сколько подходящих людей потеряла.

Кандидатам в «Савви» рекомендуют описывать задачи, свои действия и результаты, а при смене отрасли отдельно показывать навыки, которые пригодятся на новом месте. Перед интервью с ИИ стоит выяснить правила использования подсказок и что делать при техническом сбое. Если система неверно распознала ответ, об этом нужно сообщить рекрутеру.

RSS: Новости на портале Anti-Malware.ru